Профессиональные риски: уровни и оценка
Согласно действующему законодательству создание системы управления охраной труда, в которую входит управление профессиональными рисками, — обязанность каждого российского работодателя. Кроме того, подобные меры повышают безопасность бизнеса в целом и позволяют правильно организовать социальное страхование сотрудников.
Однако, чтобы управлять любыми явлениями, в том числе рисками, сначала их необходимо выявить и оценить. Давайте посмотрим, как этот процесс организуется в сфере охраны труда.
Понятие профессиональных рисков
Вероятность ущерба здоровью, возникающая в результате исполнения трудовых обязанностей, называется профессиональным риском . Они существуют практически в любой профессии, а ущерб здоровью могут нанести следующие производственные факторы:
- физические — шум, вибрация, перепады температур, воздействие ионизирующих и неионизирующих излучений и прочее;
- химические — взаимодействие с вредными веществами;
- биологические — взаимодействие с растениями, животными, микроорганизмами;
- тяжесть трудового процесса — все, что связано с физическими нагрузками и положением тела в пространстве во время работы;
- напряженность трудового процесса — нагрузка на органы восприятия.
Вредные и/или опасные факторы производства в исчерпывающем виде изложены в соответствующем классификаторе, утвержденном приказом Минтруда России от 24 января 2014 года №33н (Приложение №2). Также Минздравсоцразвития России был утвержден Перечень вредных и/или опасных производственных факторов, при наличии которых проводятся обязательные предварительные и периодические медицинские осмотры (обследования), (Приложение №1 к приказу от 12 апреля 2011 года №302н).
Помимо этого, существует Классификации видов экономической деятельности по классам профессионального риска, утвержденная приказом Минтруда России от 30 декабря 2016 года №851н. Кстати, этот документ, в котором проведено деление хозяйственной деятельности на 32 класса профессионального риска с учетом кодов ОКВЭД, используется для определения тарифов взносов на страхование от несчастных случаев (см. табл. и ниже по тексту — Нормативную базу ).
Таблица. Зависимость размера страхового взноса на страхование от несчастных случаев от класса профессионального риска.
Класс профессионального риска
Размер страхового тарифа, %
Класс профессионального риска
Размер страхового тарифа, %
I
XVII
II
XVIII
III
XIX
IV
XX
V
XXI
VI
XXII
VII
XXIII
VIII
XXIV
IX
XXV
X
XXVI
XI
XXVII
XII
XXVIII
XIII
XXIX
XIV
XXX
XV
XXXI
XVI
XXXII
Все перечисленные выше факторы рисков могут приводить к различным травмам и профессиональным заболеваниям. Приведем самый простой пример воздействия физических факторов:
- По санитарным нормам в холодные месяцы температура воздуха в офисах должна составлять 22–24°С [1] . Если центральная отопительная система не обеспечивает этой температуры и в помещениях нет обогревателей, сотрудники подвергаются переохлаждению и, как следствие, могут заболеть.
Таким образом, возникновение простудных заболеваний может быть отнесено к профессиональным рискам. Однако это несопоставимо с профессиональными рисками, ведущими к инвалидности или смерти. Поэтому логично выделять уровни рисков.
Низкий уровень риска предполагает вероятность кратковременного расстройства здоровья. Существенным считается уровень риска, при котором может быть нанесен средний и легкий вред здоровью. Если здоровью может быть нанесен в том числе тяжкий вред, такой уровень риска называют высоким . Наивысший уровень — смертельный [2] .
Количество и разнообразие рисков, которым могут подвергаться люди на своих рабочих местах, требуют системной организации охраны труда. Нормативную базу в этой сфере, помимо прочих, составляют:
- статьи 209 и 212 Трудового кодекса Российской Федерации, где даются определения охраны труда и связанных с ней терминов, разъясняются обязанности работодателя;
- Федеральный закон от 28 декабря 2013 года №426-ФЗ «О специальной оценке условий труда»;
- Федеральный закон от 24 июля 1998 года №125-ФЗ «Об обязательном социальном страховании от несчастных случаев на производстве и профессиональных заболеваний»;
- Федеральный закон от 22 декабря 2005 года №179-ФЗ «О страховых тарифах на обязательное социальное страхование от несчастных случаев на производстве и профессиональных заболеваний на 2006 год»;
- Федеральный закон от 25 декабря 2018 года №477-ФЗ «О страховых тарифах на обязательное социальное страхование от несчастных случаев на производстве и профессиональных заболеваний на 2019 год и на плановый период 2020 и 2021 годов»;
- ГОСТы из серии «Система стандартов безопасности труда» (ССБТ), а также санитарно-эпидемиологические правила и нормативы (СанПиН) и отраслевые стандарты (ОСТы), в которых определены стандарты решения методических и организационных вопросов; требования к предельным значениям опасных факторов, к надежности оборудования, процессов, зданий и сооружений; средства защиты работников предприятий, и так далее. Особого внимания заслуживают национальные и межгосударственные стандарты:
- ГОСТ Р 12.0.007-2009. ССБТ. Система управления охраной труда в организации. Общие требования по разработке, применению, оценке и совершенствованию;
- ГОСТ 12.0.230-2007. ССБТ. Системы управления охраной труда. Общие требования;
- ГОСТ 12.0.230.1-2015. ССБТ. Системы управления охраной труда. Руководство по применению ГОСТ 12.0.230-2007;
- ГОСТ 12.0.003-2015. ССБТ. Опасные и вредные производственные факторы. Классификация;
- СанПиН 2.2.4.3359-16. Санитарно-эпидемиологические требования к физическим факторам на рабочих местах;
- СП 2.2.2.1327-03. 2.2.2. Гигиена труда. Технологические процессы, материалы и оборудование, рабочий инструмент. Гигиенические требования к организации технологических процессов, производственному оборудованию и рабочему инструменту. Санитарно-эпидемиологические правила;
- СанПиН 2.4.6.2553-09. Санитарно-эпидемиологические требования к безопасности условий труда работников, не достигших 18-летнего возраста. Санитарно-эпидемиологические правила и нормативы.
Кроме того, руководителям организаций следует учитывать общегосударственные и отраслевые руководства и методические рекомендации , например:
- приказ Минтруда России от 19 августа 2016 года №438н «Об утверждении Типового положения о системе управления охраной труда»;
- Р 2.2.1766-03. 2.2. Гигиена труда. Руководство по оценке профессионального риска для здоровья работников. Организационно-методические основы, принципы и критерии оценки. Руководство;
- МР 2.2.0138-18. 2.2. Гигиена труда. Оценка профессионального риска на химических производствах. Методические рекомендации;
- МР 2.2.0085-14. 2.2. Гигиена труда. Оценка и прогноз профессиональной надежности и профессионального риска водителей различных автотранспортных средств. Методические рекомендации;
- МДС 12-16.2003. Рекомендации по разработке локальных нормативных актов (стандартов предприятий), применяемых в системе управления охраной труда строительной организации;
- МДС 12-27.2006. Методическое пособие по проведению обучения по охране труда руководящих работников и специалистов строительных организаций.
Работодателям полезно изучать публикации в специализированных СМИ по охране труда. В них часто разбираются случаи из судебной практики, даются образцы инструкций и другие типовые документы.
Профессиональные риски и их оценка в охране труда
Следует понимать, что полностью исключить профессиональные риски практически невозможно. В связи с этим, в комплекс мер по оценке рисков в охране труда входят: выявление профессиональных рисков, оценка и снижение их уровня.
Для выявления и оценки профессиональных рисков необходимы:
- производственный контроль;
- государственный санэпиднадзор;
- санитарно-эпидемиологическая оценка средств производства;
- СОУТ.
Каждое из этих мероприятий включает:
- Осмотр рабочих мест, который позволяет выявить вредоносные факторы производственной среды (уже существующие или возможные), а также виды работ, во время которых сотрудники могут подвергаться воздействию этих факторов.
- Сбор данных для сопоставления их с действующими нормативами.
- Оценка возможности полного устранения или сниженияопасности до минимально допустимого уровня.
Таким образом, чтобы оценить профессиональные риски, потребуется привлечь специалистов инженерно-технической и научной направленности. Для определения уровней риска также нужны методические пособия, специализированные таблицы, базы данных и программное обеспечение.
Следует учитывать, что помимо условий труда, важными факторами риска являются компетентность работодателя и сотрудника в вопросах производственной безопасности. Управление компетентностью включает в себя обучение, в том числе целевой инструктаж (например, перед массовыми мероприятиями), моральное и материальное стимулирование, дисциплинарные взыскания. Если сотрудник более года отсутствовал на рабочем месте (например находился в декретном отпуске), после возвращения к работе требуется внеочередная проверка его знаний [5] .
Действия, снижающие риски и обеспечивающие управление ими:
- Устранение опасности или риска . Мероприятия, включающие модификацию оборудования и технологических процессов. Например, внедрение технических устройств для защиты сотрудников от поражения электрическим током.
- Замена одного риска другим. Мероприятия, направленные на использование материалов, веществ, процессов, выполняющих те же функции, но менее опасных.
- Технические меры направлены на изолирование людей от опасности. Классическим примером могут служить защитные ширмы, шторы и экраны для персонала рентгеновских кабинетов.
- Административные меры. Постоянный административный контроль, проверка оборудования, информирование сотрудников о правилах и условиях труда на рабочих местах.
- Использование средств индивидуальной защиты (СИЗ) . Необходимо не только организовать выдачу средств защиты по типовым отраслевым нормам, но и следить за их использованием и техническим обслуживанием.
- Поведенческий аудит безопасности . Мероприятия, направленные на закрепление полученных результатов и снижение опасных действий, возникающих в силу человеческого фактора. Например, сотрудники могут неправильно использовать средства защиты, забывать включать дополнительное освещение или обогреватели, устраивать сквозняки, создавать травмоопасные ситуации. Все это можно выявить и скорректировать в результате поведенческого аудита.
Указанные мероприятия и действия проводятся в соответствии с планом, который составляют специалисты по охране труда и утверждает руководство компании. План представляет собой перечень работ и сроков их выполнения с указанием ответственных лиц.
Итак, профессиональные риски могут отличаться не только в одной отрасли, но и в одной компании на одном рабочем месте для разных сотрудников. Правильно оценить все факторы риска, разобраться в каждом конкретном случае и дать грамотные рекомендации могут только опытные специалисты, сертифицированные Министерством труда и социальной защиты РФ.
- 1 http://docs.cntd.ru/document/901704046
- 2 https://biota.ru/publishing/magazine/bezopasnost-i-oxrana-truda-№2-2012/zdorovyij-raschet.-oczenka-professionalnogo-riska-rabotnika.html
- 3 https://rg.ru/2019/04/17/kazhdoe-piatoe-rabochee-mesto-v-rossii-opasno-dlia-zdorovia.html
- 4 https://www.glavbukh.ru/art/92042-ohrana-truda-v-ofise-pyat-opasnyh-oshibok
- 5 https://e.otruda.ru/773687
- 6 https://gosuchetnik.ru/kadry/sistema-standartov-bezopasnosti-truda-chto-obyazan-znat-rabotodatel

Пармон Анна Сергеевна Ответственный редактор
Очевидно, что российские нормативные требования в сфере охраны труда будут развиваться и совершенствоваться еще очень долго. Руководители предприятий обычно не имеют времени на то, чтобы следить за актуальными нововведениями. Однако работодатель, привлекая специализированные организации, может разработать и утвердить методику по управлению профессиональными рисками и применять ее при оценке рисков у себя на предприятии.

Обучение охране труда: когда оно необходимо, как проходит и в чем преимущества аутсорсинга охраны труда

Где заказать проведение СОУТ: критерии выбора подрядчика

СОУТ (специальная оценка условий труда): требования к проведению
© 2023 АО «Аргументы и Факты» Генеральный директор Руслан Новиков. Главный редактор еженедельника «Аргументы и Факты» Михаил Чкаников. Директор по развитию цифрового направления и новым медиа АиФ.ru Денис Халаимов. Шеф-редактор сайта АиФ.ru Владимир Шушкин.
Риски информационной безопасности
Риски информационной безопасности присутствуют в любом бизнесе. Многие компании проводят аудит безопасности, чтобы оценить угрозы, разработать стратегию противодействия злоумышленникам, сохранить конфиденциальную информацию в неприкосновенности. Для каждой отрасли и вида деятельности прослеживается определенная специфика, поэтому данный вопрос требует тщательной проработки и изучения.
Основные риски информационной безопасности
Случайные. Объединяют непредвиденные события, когда происходит стечение обстоятельств, приводящее к неблагоприятным последствиям. Как правило, это внезапные, сложно прогнозируемые риски разного характера. Среди типичных примеров – выход из строя технического оборудования, ЧС, перебои электроэнергии, повреждение коммуникационных каналов, поломка блокирующих устройств, ограничивающих доступ к информации.
Субъективные. Возникают из-за ошибок и неправильных действий персонала при обработке, хранении информации. Типичными ситуациями здесь выступают пренебрежение внутренними правилами и регламентом безопасности в компании: нарушение режима тайны, несанкционированный доступ к сведениям, нарушение правил передачи информации, использование незащищенных информационных каналов.
Объективные. Возникают в ходе использования защитных систем и сопутствующего технического оборудования. Риски возникают в результате проникновения в информационную систему вредоносного ПО, внедрения следящего, шпионского оборудования. Подобные риски отличаются невозможностью полного исключения ввиду несовершенства защиты, многообразия приемов злоумышленников.
Концепции и модели управления рисками ИБ
Любыми рисками можно управлять и тем самым снизить возможный ущерб от их наступления. Существуют различные подходы, модели для анализа рисков информационной безопасности, их управления:
Процессная модель управления рисками. Основывается на четырех базовых процессах: планирование, реализация, проверка, действие. Планирование включает выбор политики, методов управления рисками, проведение оценки информационных активов, формирование профилей угроз и их дальнейшую обработку. На этапе реализации выполняют развертывание систем безопасности согласно намеченному плану, принимаются дополнительные защитные меры: коррекция бизнес-планов, этапов запуска проекта исходя из специфики, критичности рисков. Проверка сводится к выполнению мероприятий, которые подтверждают эффективность принятых мер, полноценную работу механизмов контроля информации. Действие заключается в улучшении управленческих процессов на основе полученных данных мониторинга, аудита. Итогом считается внесение корректировок, поправок в нормативную, регулирующую документацию компании.
Модель FRAP (Facilitated Risk Analysis Process) – состоит в качественной оценке рисков. При этом акценты расставляются в пользу детального изучения информационной системы с помощью автоматизированных инструментов, тщательной идентификации угроз с формированием подробного списка. В ходе оценки рисков информационной безопасности происходит их градация согласно вероятности наступления и величине ущерба.
Модель CRAMM (CCTA Risk Analysis & Management Method). Это один из самых зрелых, известных и широко используемых методов оценки рисков, который опирается на количественные и качественные методы анализа. Уделяет повышенное внимание определению ценности информации. Использует для оценки ущерба бальную систему, группирует информационные ресурсы согласно типу угроз, выделяет отдельные уровни угроз, уязвимостей.
Модель OCTAVE (Operationally Critical Threat, Asset, and Vulnerability Evaluation) – также основана на качественной оценке рисков. Она ведется в три этапа, где предварительно выполняется группа мероприятий, направленных на создание ролей, планирование рисков. Ключевыми моментами в данной модели являются персональная разработка профиля угроз, исходя из вида информационного актива, точная идентификация уязвимостей по всей инфраструктуре, подбор оптимальных стратегий для обеспечения информационной безопасности.
Методики оценки рисков информационной безопасности
Количественные. Используются с целью расчетов конкретных величин, выраженных в числовых значениях, процентах. Опираются на сравнение с эталонными величинами, которые заранее известны и приемлемы. При количественном подходе каждому виду риска присваивается конкретная величина, параметры, выраженные в денежных, временных эквивалентах. Это облегчает понимание ситуации, позволяет оценить возможный ущерб, расходы на обеспечение защитных мер, долю резервов, которые придется задействовать. Для начала необходимо провести оценку всех информационных активов компании в денежном эквиваленте для понимания их важности и критичности. После этого проводится определение величин возможного ущерба в случае конкретных рисков и отдельных информационных активов. Следующим шагом станет расчет вероятности наступления каждой возможной угрозы в отношении активов. Далее рассчитывают суммарный потенциальный ущерб для каждого вида угроз с привязкой к какому-то временному периоду. В конце выполняют анализ собранных данных и определяют количественный размер ущерба применительно к конкретной угрозе.
Качественные. Основываются на присвоении риску определенного ранга согласно системе ценностей: баллы, степени. Сначала выставляется оценка ценности информационных активов. Потом рассчитывается вероятность наступления угрозы по отношению к активу. Далее рассчитывают вероятность реализации угрозы, принимая во внимание действующие защитные меры. После этого делается вывод о размере риска, исходя из ценности конкретного актива, а также вероятности наступления риска. В конце проводится анализ и выставляется оценка в отношении каждой угрозы, величины риска. Также разрабатываются защитные меры по каждой угрозе для снижения величины ущерба.
Снижение рисков информационной безопасности относится к одной из первоочередных задач бизнеса. Управление рисками, сокращение ущерба от их реализации помогают компании сохранить свое положение на рынке, конкурентное преимущество, избежать финансовых и репутационных издержек. Хорошей практикой для предотвращения инцидентов безопасности является использование DLP-систем. DLP-система Solar Dozor подходит для обнаружения попыток несанкционированной передачи данных и предотвращения утечек информации, выявления следов корпоративного мошенничества и расследования инцидентов безопасности.
Управление рисками – это искусство различать, с чем вы имеете дело, с опасностью или шансом
В современных условиях высокой рыночной конкуренции и постоянно меняющихся покупательских предпочтений трудно представить себе успешно развивающуюся компанию, в которой не налажен процесс управления рисками.
Управление рисками прежде всего необходимо для принятия управленческих решений в условиях, требующих выбора одного из нескольких вариантов при отсутствии определенности и однозначности преимуществ какого-либо решения.

Многие руководители считают, что они и без специальных технологий управления прекрасно видят возможные риски для компании и смогут вовремя их устранить, основываясь на собственном опыте и интуиции. Они ошибаются, и мы видим огромное количество примеров, когда крупные корпорации испытывают большие трудности в бизнесе или приходят к банкротству именно из-за ошибочных действий руководства.
Даже суперпрофессиональный руководитель не может контролировать качество всех бизнес-процессов и технологических операций компании без выделения управления рисками в отдельный процесс и вовлечения в него всех ключевых менеджеров компании. А если говорить о небольшом бизнесе, то по статистике в течение первого года работы закрываются около 90 % вновь созданных предприятий, и большинство из них — именно по причине некачественного управления предпринимательскими рисками.
ЦЕЛИ И НАЗНАЧЕНИЕ ПРОЦЕССА УПРАВЛЕНИЯ РИСКАМИ НА ПРЕДПРИЯТИИ
По общепринятой в менеджменте рисков классификации под риском подразумевается событие или стечение обстоятельств, которое в случае его реализации может существенным образом повлиять на достижение стратегических целей и текущих задач компании. Влияние риска может оказаться как негативным, т. е. несущим угрозы бизнесу, так и позитивным, предоставляющим возможности для его развития. Именно поэтому процесс управления рисками можно назвать искусством различать, что представляет собой выявленный риск — опасность для деятельности компании или наоборот, шанс ее улучшить.
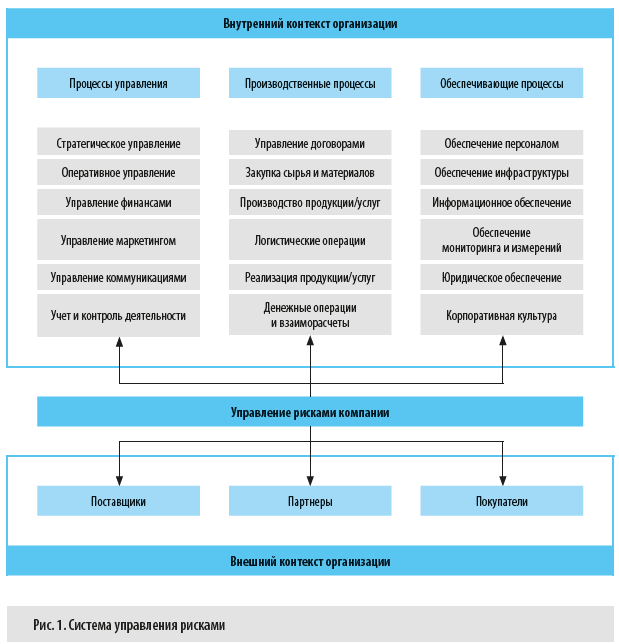
Система управления рисками — это процесс, осуществляемый как руководством компании, так и ее сотрудниками. Цель этого процесса — выявить потенциальные события, которые могут повлиять на результаты деятельности компании — как положительно, так и отрицательно, и обеспечить приемлемые для компании уровень угроз или степень реализации возможностей.
Специфическая особенность данного процесса состоит в том, что он охватывает все без исключения бизнес-процессы компании и реализуется в рамках как внешнего, так и внутреннего контекстов бизнеса (рис. 1).
Основные принципы управления рисками:
1. Управление рисками — неотъемлемая часть ежедневного процесса управления, которая предполагает, что каждый сотрудник обязан выявлять и оценивать риски для наиболее эффективного принятия управленческих решений.
2. Все риски, которые возникают по внешним или внутренним причинам и могут значительно повлиять на достижение целей предприятия, должны идентифицироваться, оцениваться и документироваться, а на основе этой информации — разрабатываться мероприятия по рискам.
3. Процесс управления рисками подразумевает применение единого и стандартизированного подхода к выявлению, оценке и работе с рисками.
4. Руководители всех уровней несут ответственность за своевременное выявление рисков, их оценку, разработку мероприятий по управлению рисками и информирование всех заинтересованных сторон, в том числе работников, о рисках, влияющих на достижение поставленных перед ними целей, а также за накопление знаний о рисках и анализ реализовавшихся рисков.
5. В процессе управления рисками необходим разумный баланс издержек на управление риском и величины возможного ущерба или выгоды от наступления рискового события: если уровень риска приемлемый, а затраты на управление риском превышают возможный эффект, дополнительные мероприятия по работе с этим риском не нужны.
Методы управления рисками (рис. 2):
1. Снижение риска подразумевает воздействие на риск путем снижения вероятности реализации риска или уменьшения негативных/усиления позитивных последствий в случае реализации риска в будущем.
2. Перенос риска предполагает передачу риска (в том числе частичную) другой стороне (например, заключаются договоры страхования, хеджирования, аутсорсинга и др.) — это позволяет уменьшить негативное или усилить позитивное влияние риска на достижение целей компании.
3. Принятие риска допускает возможное наступление последствий риска с определением конкретных источников покрытия ущерба от негативных последствий.
4. Уклонение от риска означает отказ от совершения действий/мероприятий/целей, характеризующихся высокой степенью риска.

Теперь поговорим о том, как управлять рисками.
МЕТОДИКА ОПРЕДЕЛЕНИЯ УГРОЗ И ВОЗМОЖНОСТЕЙ ДЛЯ ЦЕЛЕЙ ПРЕДПРИЯТИЯ
Алгоритм процесса управления рисками представляет собой последовательную цепочку процедур, которые помогают руководству компании эффективно минимизировать угрозы и использовать возможности для достижения целей предприятия (см. схему).
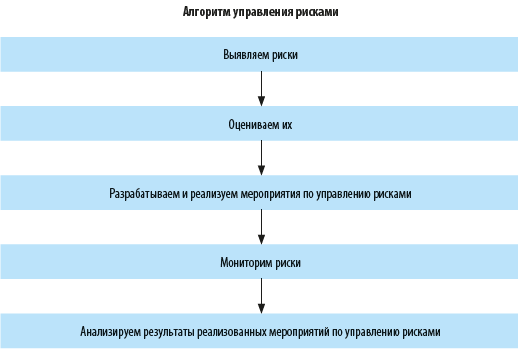
Рассмотрим эти этапы подробнее.
1. Выявляем риски.
На этом этапе определяем внутренние или внешние события, реализация которых может негативно или позитивно отразиться на достижении целей компании.
Как выявлять риски?
В первую очередь риски выявляют:
• в рамках ежегодного цикла планирования;
• в ходе анализа деятельности компании и пересмотра ее целей и бюджета;
• в текущем режиме анализа эффективности процессов компании;
• в ходе производственных совещаний и индивидуальных бесед с сотрудниками компании.
По итогам процедуры выявления рисков формируется классификатор рисков компании и назначаются ответственные по каждому из рисков.
2. Оцениваем риски.
Главная цель оценки рисков — определить уровень рисков и выделить наиболее значимые (критические) риски, которые могут негативно или позитивно влиять на деятельность компании и достижение ее стратегических целей.
А. А. Гребенников,
главный экономист ГК «Резон»Материал публикуется частично. Полностью его можно прочитать в журнале «Справочник экономиста» № 4, 2020.
Управление рисками в проекте: как найти и оценить, как составить план защиты от них
Основы управления рисками для менеджеров, которые работают с проектами. Какими бывают риски и как на них реагировать. Пересказ лекции Google.

Кадр: фильм «Исходный код»
Риски — неотъемлемая часть любого проекта, от семейного праздника до строительства гидроэлектростанции. Ни один проект не следует плану на 100%, даже если им руководит опытный менеджер. Управление рисками — отрасль проектного управления со своими техниками и методиками.
Мы перевели и пересказали главное из лекции об основах управления рисками «Risk Management Basics», которую подготовили в Google для курса по управлению проектами.
-
в проекте
- Самые распространённые виды рисков в проекте и оценить их
- Вы нашли риски: что с ними делать
- Как составить план по управлению рисками
Что такое риски в проекте и что значит «управление рисками»
Есть много определений риска, но мы дадим очень простое. Риск — это негативное событие, которое может произойти, а может и не произойти. Риски нужно отличать от проблем: риск станет проблемой, только если негативное событие произойдёт.
Проблемы мешают выполнению задач проекта. Если вы руководите проектом, вы должны помнить, что несёте ответственность за риски.
Вот несколько примеров рисков и проблем, к которым они привели.
- Целью проекта было опубликовать исследование, но ведущий аналитик уволился, когда была готова только половина. Дедлайн сорвали, и задачу в срок не выполнили.
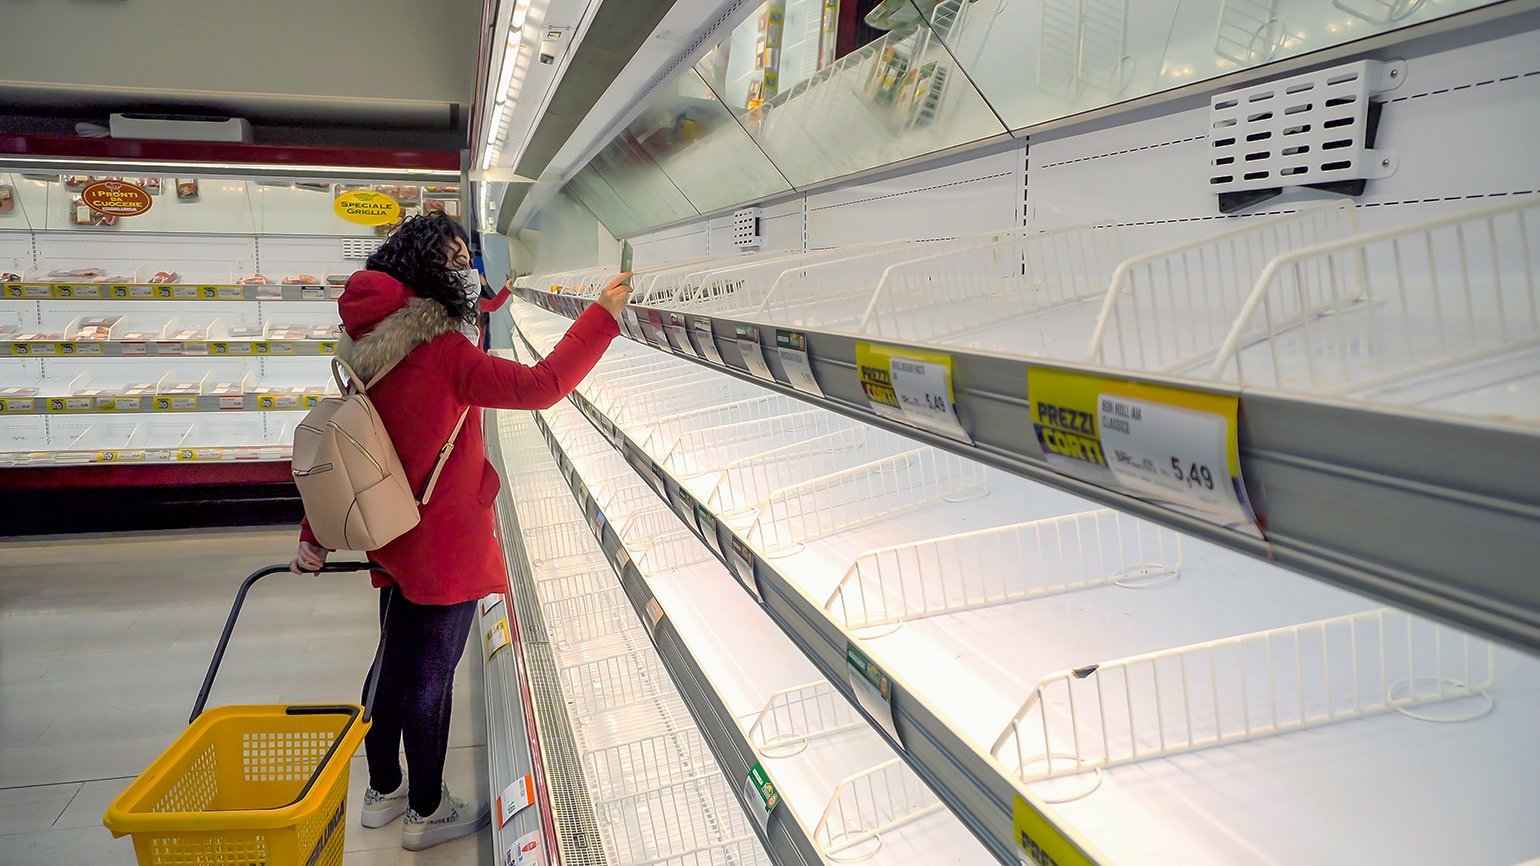
- Спрос на товар резко вырос, и поставщик не смог поставить требуемое количество. Полки магазина опустели.
- Компания продавала в офисы растения, которые почти не требуют ухода. Однако у поставщиков закончились специфические растения, в которых нуждалась компания, — папоротники и кактусы.
Когда вы понимаете, какие риски есть в проекте, вы можете принять меры предосторожности — например, обратиться за консультацией. Если что-то пойдёт не так, у вас будет план, как решить проблему.
Управление рисками в проекте — это процесс поиска, оценки и предотвращения потенциальных проблем. Этот процесс регулярный, превентивных действий на старте проекта недостаточно.
Управление рисками не только снижает влияние негативных ситуаций на проект. Оно высвобождает ресурсы: материальные, трудовые.
Виды рисков в проектах и самые распространённые из них
Есть разные классификации рисков. Мы назовём виды рисков, которые упоминают чаще остальных.
Временные риски. Это вероятность того, что на выполнение задач в проекте уйдёт больше времени, чем запланировано. Помните о сроках, потому что время — это ресурсы. Если команда тратит много времени на задачи, растёт и фонд оплаты труда. Кроме того, стейкхолдеры проекта могут разочароваться из-за задержек.
Бюджетные риски. Из-за плохого планирования стоимость проекта может оказаться больше, чем заложено в бюджете. Обычно бюджет закладывают перед запуском проекта, тогда же планируют траты по статьям. Если команда не уложится в план, потребуются дополнительные средства, и если их не будет, проект остановится.
Риски изменения объёмов работы. Они могут появиться, если исполнители не поняли требований заказчика или он сам внёс в проект изменения. Это может привести к пересмотру бюджета, сроков и списка задач.
Внешние риски. Это потенциальные события, которые находятся за пределами компании и которые компания не может контролировать. Например, на проект могут повлиять новые законы.
Единая точка отказа. Так называют единственное событие, которое может остановить всю работу над проектом. Ни один член команды не сможет дальше выполнять свои задачи, пока проблема не решится. Например, для интернет-магазина единой точкой отказа может стать отключение электричества в офисе. Если доступ к инструментам, таким как CRM, был только из офиса, вся команда не сможет выполнять задачи.
В результате команда не выполнит ни одной задачи. Зная об этой точке отказа, можно принять меры: создать резервные копии сервисов и информации в облаке.
Зависимости. Это связи между двумя задачами в проекте: когда начало одной задачи зависит от завершения другой. Зависимости часто становятся риском для проекта.
Например, один из членов команды должен подписать контракт с заводом-поставщиком. Пока контракта нет — остальная команда не может выполнить ни один заказ. Если вовремя не подписать документ, то проект не закончат в срок.
Другой пример. Участник команды уходит в отпуск. Если он отвечал за критические процессы, то другие участники не смогут выполнять свои задачи. От этого риска можно было бы защититься, узнав о планах членов команды с самого начала.
Зависимости могут быть внутренними и внешними. Внутренние — зависимости внутри проекта. Например, чтобы начать разработку сайта, нужно сначала утвердить его дизайн.
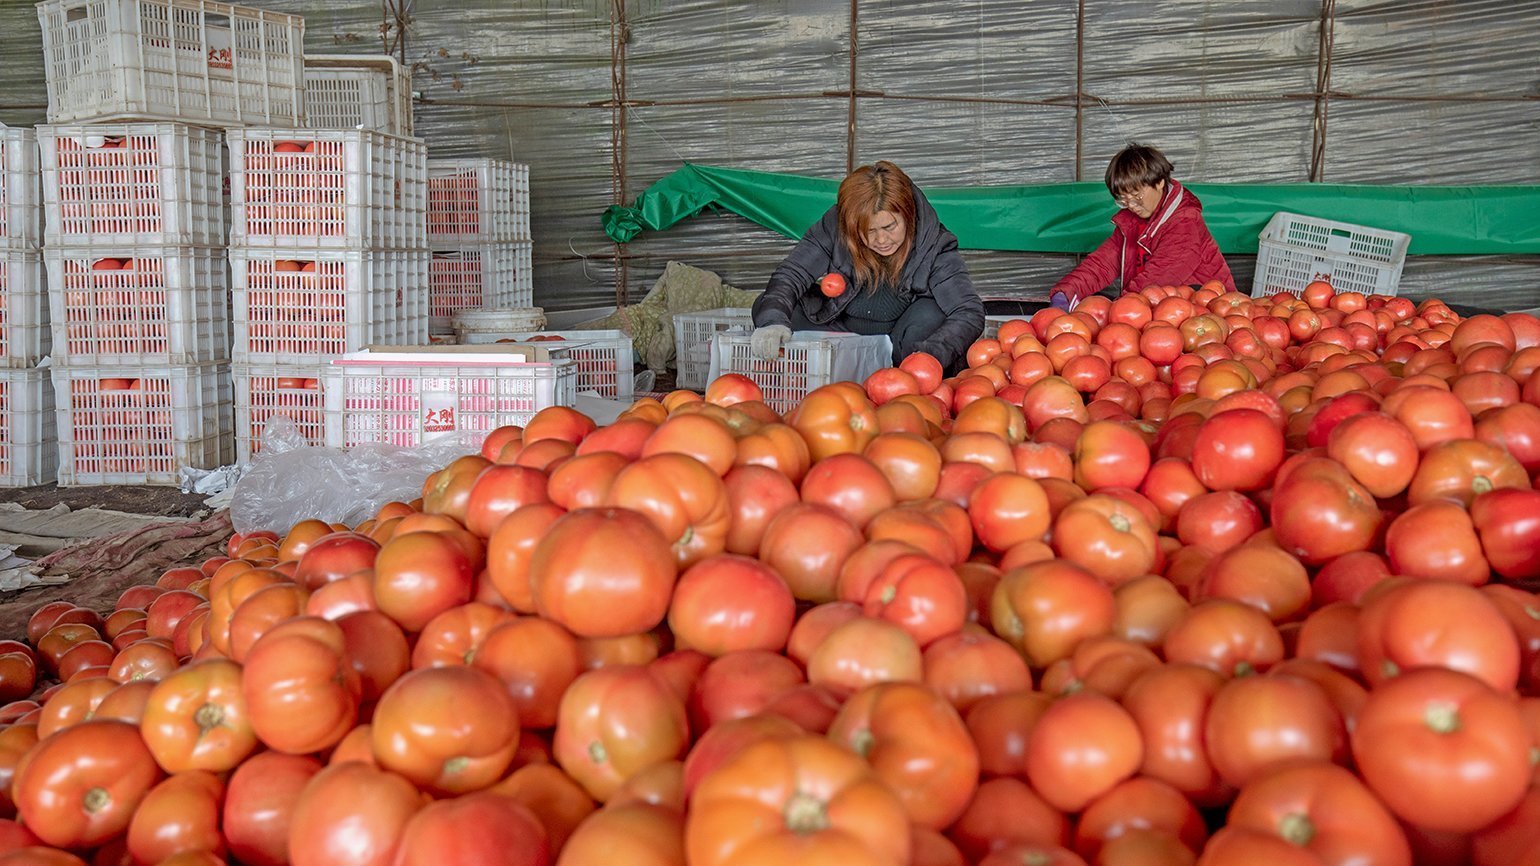
Внешние зависимости — зависимости, над которыми у команды нет контроля. Например, компания покупает у фермы овощи для продажи, и если лето окажется засушливым или слишком дождливым, урожая будет меньше — а значит, компания не получит достаточно овощей.
Рисков, которые могут повлиять на ваш проект, много. Нельзя предугадать их все, но можно проработать большинство из них. В следующем разделе мы рассмотрим методы поиска рисков.
Как найти риски проекта и оценить их
Самый эффективный способ найти риски — мозговой штурм с командой проекта. Так каждый сможет предложить свои идеи. Лучше, если в мозговом штурме будут участвовать люди, занимающие разные роли в проекте, имеющие разный бэкграунд. Люди с разным опытом и набором навыков помогут найти риски, о которых руководитель не догадывается.
Некоторые члены команды участвовали в нескольких проектах внутри компании. Они поделятся информацией об опасностях, с которыми столкнулись коллеги. Новичок может рассказать об опыте команд, в которых он работал раньше.
Чтобы структурировать информацию, полученную во время мозгового штурма, используйте диаграмму Исикавы. Диаграмма, известная как «рыбьи кости», наглядно показывает причинно-следственные связи.
В «голову» рыбы помещают риск, который нужно проанализировать. На «костях» пишут причины, которые могут привести к негативному событию. К ним могут вести «кости» поменьше — причины второго порядка. Иногда добавляют третий, четвёртый и даже пятый уровни.
Вот диаграмма Исикавы, составленная для анализа проблемы — у компании низкие продажи.
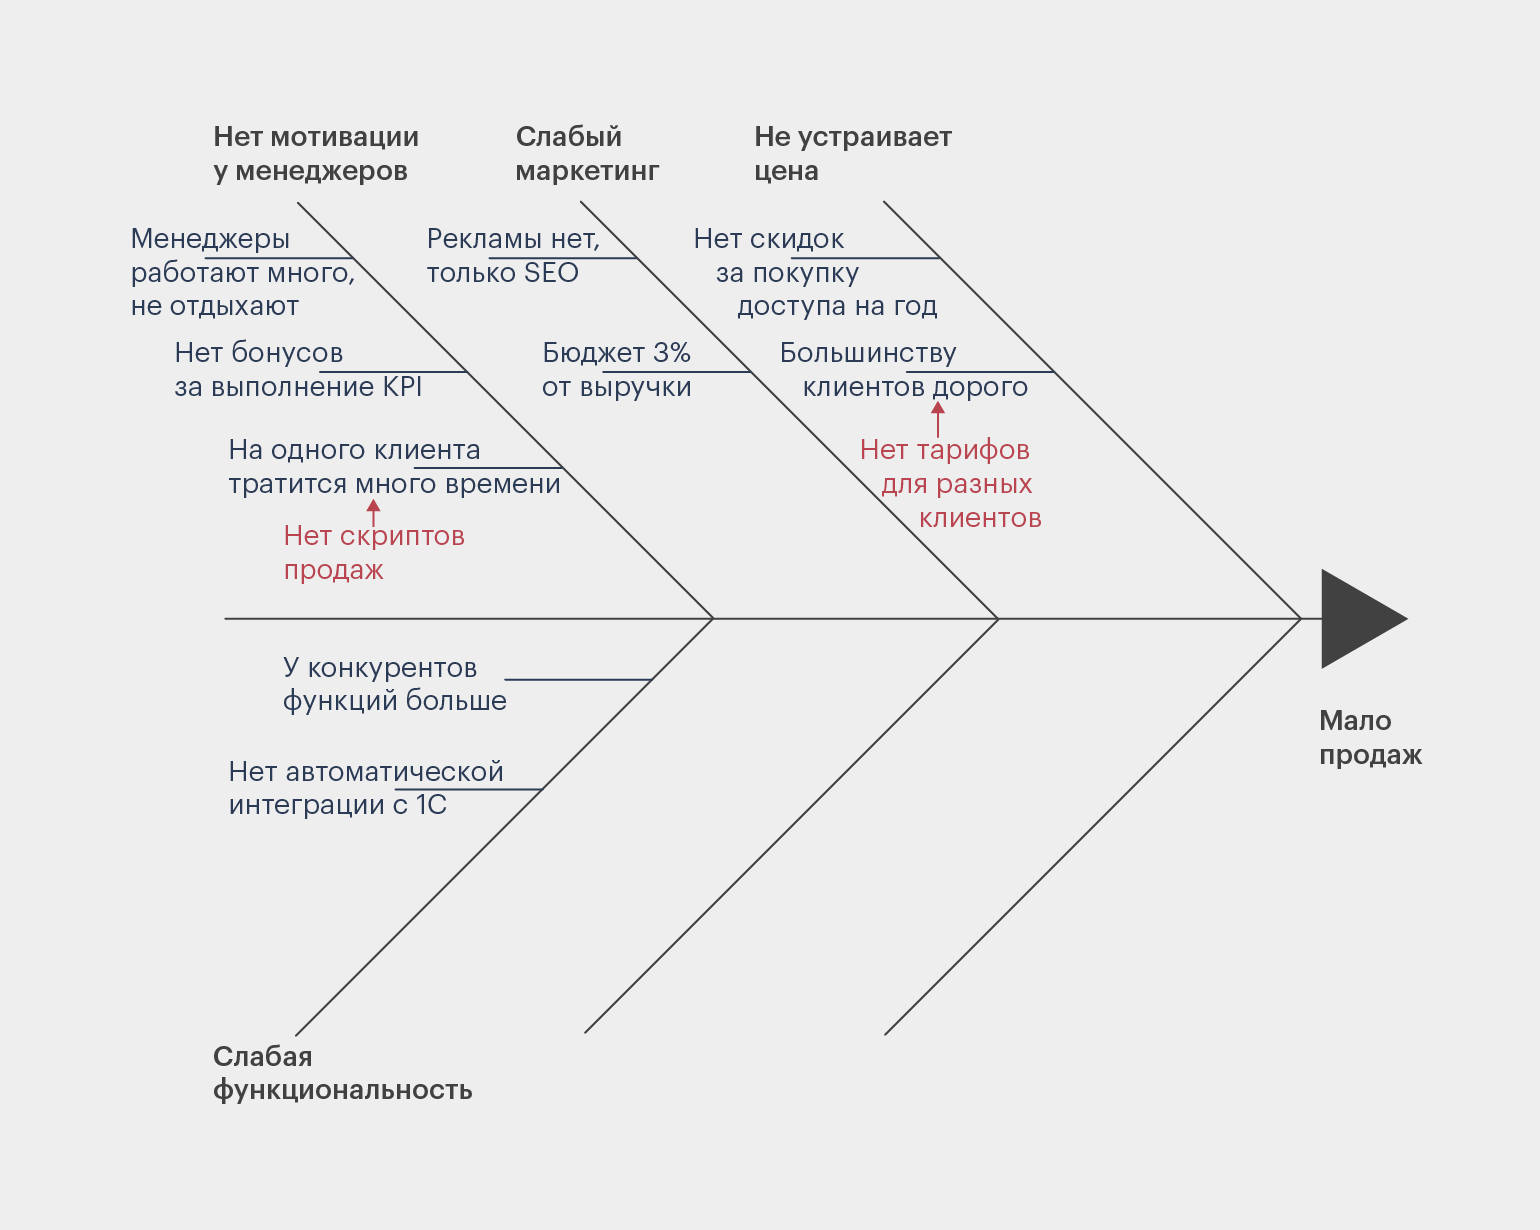
Например, есть риск, что поставщики вовремя не доставят товар. На диаграмму поместят следующие причины:
- нет инструментов отслеживания;
- государство может ввести ограничения;
- нет человека, который отвечает за доставку товара.
Может оказаться, что список рисков слишком большой. Это нормальный результат для такого анализа. Нужно будет выбрать самые важные риски, на которых сосредоточится команда.
Для оценки рисков используйте матрицу вероятности и последствий. С помощью неё вы поймёте, о каких рисках нужно помнить в первую очередь.
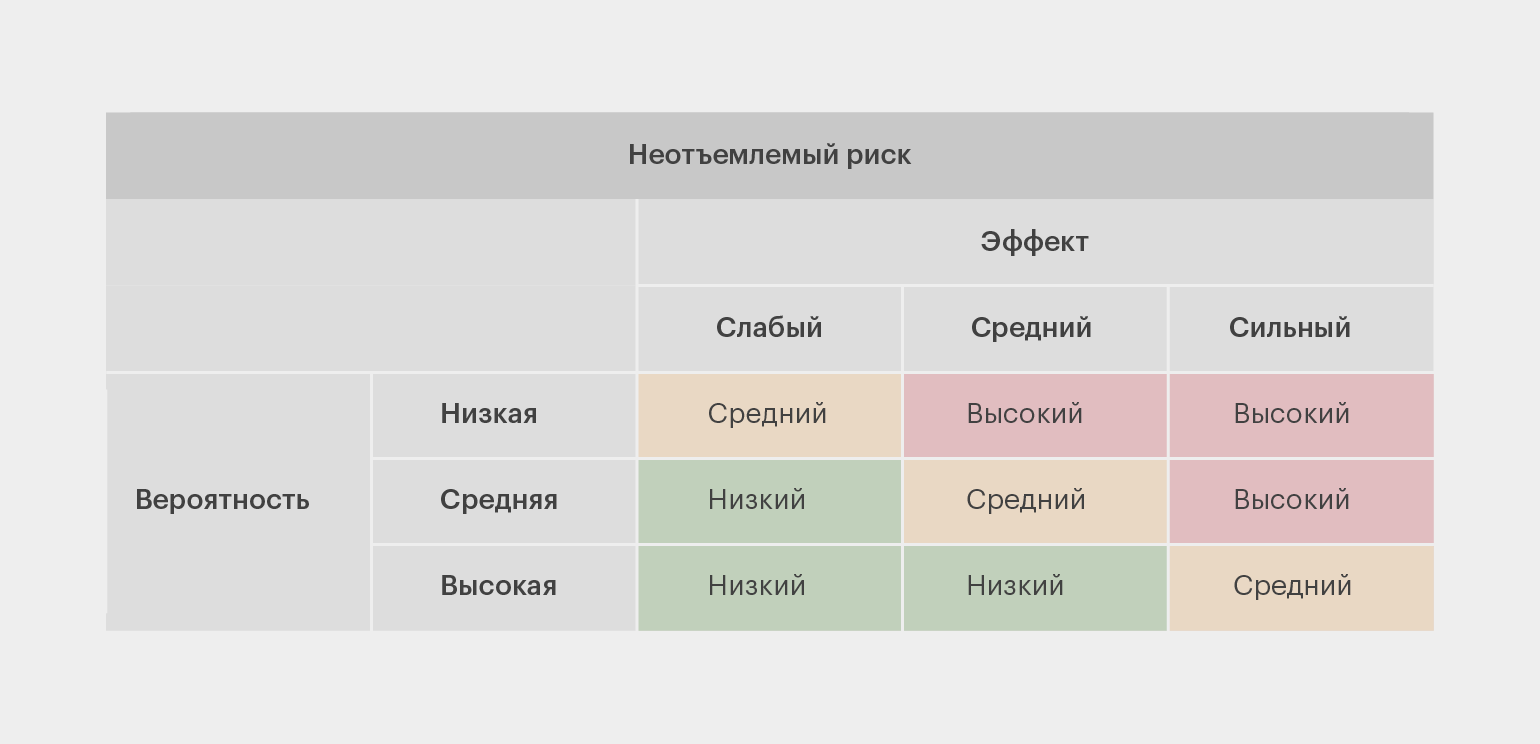
Сначала проанализируйте, какие последствия могут быть, если риск превратится в проблему. Используйте шкалу:
- Сильный эффект — если проблема может сорвать проект или существенно его изменить.
- Средний — если событие может повлиять на проект, но это можно поправить.
- Слабый — если риск незначительно повлияет на проект, но точно его не сорвёт.
Потом оцените вероятность того, что риск возникнет:
- Высокий — высокая вероятность риска.
- Средний — риск есть.
- Низкий — скорее всего, риска нет.
Затем нужно собрать оценки вероятности и силы последствий на одной шкале и разбить риски на несколько групп.
- Если вероятность низкая, а последствия дадут слабый эффект, то об этом риске не стоит беспокоиться. Просто имейте в виду, что он есть.
- Если вероятность высокая и последствия дадут сильный эффект, о защите от этого риска нужно позаботиться в первую очередь.
Несколько незначительных рисков обычно меньше влияют на проект, чем один риск высокого уровня. Последние чаще приводят к тому, что проект срывается. Поэтому работайте сначала с проблемами высокого и среднего уровня.
Используйте разные цвета, чтобы выделить приоритетные задачи. Так участник команды, увидев таблицу, сразу поймёт, с какими рисками нужно работать в первую очередь.
Вы составили список рисков: что теперь делать?
Есть четыре основные стратегии, как реагировать на риски. Можно попробовать избежать рисков, принять их, передать их другой команде; их также можно уменьшить и контролировать.
Рассмотрим каждый способ.
Избегать. Иногда вы можете избежать риска полностью. Например, если вы сомневаетесь в надёжности подрядчика, который часто не соблюдает сроки, вы можете перестать работать с ним.
Принять. Этот способ подойдёт для рисков с низкой или средней вероятностью и без тяжёлых последствий для проекта. Нужно принять, что такой риск существует, и отслеживать его всё время до окончания проекта.
Представим, что поставщик неожиданно заявил, что у него нет нужных вам компонентов, однако он пополнит запасы в ближайшее время. Возможно, это скажется на сроках проекта.
Можно начать работу с другим поставщиком, но такой риск лучше принять. Это имеет смысл, если задержки не критичны для проекта. Если не искать нового поставщика и смириться с риском, это избавит команду от лишней работы.
Уменьшить или контролировать. Для смягчения риска используйте дерево решений. Это блок-схема, которая показывает, какие решения существуют для каждой проблемы. Например, если компания работает с исполнителем, который срывает сроки, ему можно постоянно напоминать о задаче: отправлять имейлы каждый день или звонить.
Передать риски. Если команда понимает, что не может снизить риски для какой-то группы задач, она может передать их специализированным компаниям. Иногда это помогает сэкономить время и деньги.
Как составить план по управлению рисками
План по управлению рисками — это документ, который описывает возможные риски и способы их снизить. Если у вас есть такой план, все члены команды и заказчики будут в курсе, какие проблемы могут возникнуть во время реализации проекта. Документ нужно постоянно дополнять, так как новые риски могут появиться на любом этапе проекта.
План можно создать в «Google Документах». Так все члены команды будут иметь к нему доступ. Укажите название компании, название проекта и кто создал этот документ — чтобы было понятно, к кому обращаться, если возникнут вопросы. Также можно написать, когда документ был создан и когда обновлялся в последний раз. Так команда будет понимать, насколько он актуален.
Далее напишите цель документа: смягчить последствия рисков в проекте. В план нужно добавить краткое описание проекта — и написать, какие проблемы проект переживёт, а какие риски могут его изменить.
Следующая часть — самая важная. Создайте таблицу, в которой вы распишете все возможные риски, оцените их и добавьте возможные решения для каждого. Как это сделать, мы разобрали в предыдущих разделах.
Например, один из рисков — поставщик не успевает уложиться в сроки. У этого риска средний уровень. Для снижения риска есть решение: ежедневно созваниваться с поставщиком.
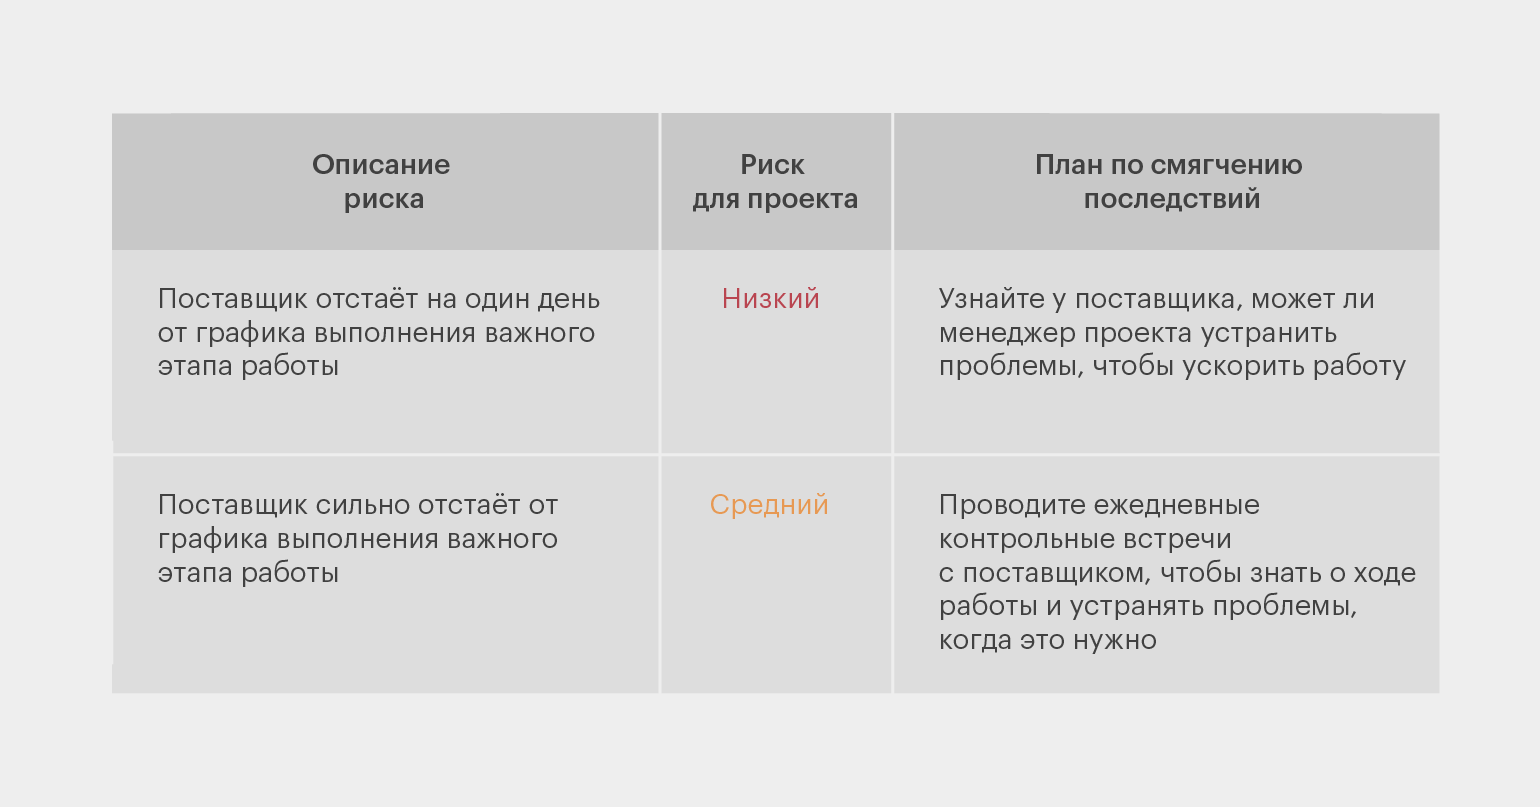
Важно, чтобы не только команда знала о планах. Обязательно встретьтесь с заказчиком или напишите ему письмо, чтобы рассказать, какие риски есть у проекта.
Так вы уже в начале проекта будете понимать, поможет ли заказчик решить проблемы, если они возникнут. Например, если заказчик предупредил, что он не сможет увеличить бюджет, вы учтёте, что работаете с ограниченными ресурсами и дополнительных средств не будет.
Если вы не расскажете о рисках заказчику заранее, в середине проекта они могут стать неприятным сюрпризом. Так вы можете подорвать доверие к себе и всей компании. Если же заинтересованные стороны знают о рисках, все понимают, чего потенциально можно ожидать при работе над проектом.
Особенно важно поговорить с заказчиком, если есть риски высокого уровня. В таком случае лучше встретиться с ним и пообщаться лично. Возможно, вы найдёте совместные решения. Риски среднего и низкого уровня можно обсудить по электронной почте.
Все риски обнаружить невозможно, и это нормально. Но если вы предусмотрите значительную часть из них и придумаете решения, вы будете лучше подготовлены к проблемам.
Подведём итог
- Риски — это возможные негативные ситуации, которые могут помешать выполнению проекта. Проблемы — это воплотившиеся риски.
- Самые распространённые виды рисков: временные, бюджетные, нарушения в зависимостях, внешние, а также единые точки отказа — события, которые останавливают всю работу команды.
- Ищите риски с помощью мозговых штурмов, анализируйте их с помощью диаграммы Исикавы, а потом оценивайте их эффект и вероятность.
- На риски можно реагировать с помощью одной из четырёх стратегий: избегать, принять, контролировать или передать другой команде.
- Список самых опасных рисков и список мер, с помощью которых команда будет на них реагировать, вносят в план по управлению рисками.
Другие материалы Skillbox Media по управлению проектами
-
: разбираем главное понятие проектного управления : рассказываем, как работает эта методика
- Как планировать проекты и следовать графику работ с диаграммами Ганта : методология, команда, оценка эффективности Scrum и как управлять проектом с помощью этой методики
Заинтересованные в проекте стороны. Чаще всего это руководители компании или её подразделений, внешние заказчики.