ROBOTDEMO.exe (майнер) кто сталкивался и как удалить?

Общие рекомендации
1. пролечить компьютер бесплатными drweb cleaner/kaspersky removal tool/.
2. закрыть имеющиеся способы проникновения вирусов (как минимум обновление ОС, перед использованием файлов с ненадежных источников где могут быть вирусы, проверять их на вирусы и глазами подозрительные файлы и т.п.), запаролить/сменить пароли начиная с ОС и кончая wifi (злоумышленник, зная пароль от wifi, может подменить твой сервер/роутер, возможно потырить пароли ОС, подменить файлы и прочее прочее — доступ в локальную сеть, особенно без нормальных настроек безопасности почти всегда — дыра)
если антивирус не находит ничего, то все будет гораздо сложнее, так как вручную чтобы почистить комп от вируса нужно хотя бы понимать как их создают и как они работают.
Обычно вирус доставляется на машину вложенными контейнерами, первый уровень — проникает через защиты на машину и чаще всего после заражения самоуничтожается, чтобы нельзя было проанализировать место входа, второй уровень устанавливает вирус и следит за его уничтожением, а уже на третьем уровне сам вирус, удалять его бессмысленно не удалив второй уровень и не закрыв дыру проникновения.
Смотри что прописано в автозапуск, ищи exe файлы в c:\users\. \appdata, особенно если там имена совпадают с названиями служб в 99% случаев все что в автозапуске там можно безболезненно удалить или хотя бы отключить. автозапуск не только пуск-автозагрузка, но и настройки реестра или в диспетчере задач.
пользуйся утилитой sysinternails autoruns (скачай с сайта майкрософт) чтобы посмотреть все что автозапускается, как минимум смотри что не имеет цифровой подписи (да, иногда ее нет у легитимных продуктов, но к примеру файлы драйверов реалтек можно тупо запомнить)
Robodemo майнер как удалить

Советы на день
Что такое ROBODEMO.EXE? Это безопасно или вирус? Как убрать или исправить это
Что такое ROBODEMO.EXE?
ROBODEMO.EXE это исполняемый файл, который является частью Microsoft Works разработанный Microsoft, Версия программного обеспечения для Windows: 1.0.0.0 обычно 373521 в байтах, но у вас может отличаться версия.
ROBODEMO.EXE безопасный, или это вирус или вредоносная программа?
Первое, что поможет вам определить, является ли тот или иной файл законным процессом Windows или вирусом, это местоположение самого исполняемого файла. Например, для ROBODEMO.EXE его путь будет примерно таким: C: \ Program Files \ Microsoft \ Microsoft Works \ ROBODEMO.EXE
Если статус процесса «Проверенная подписывающая сторона» указан как «Невозможно проверить», вам следует взглянуть на процесс. Не все хорошие процессы Windows имеют метку проверенной подписи, но ни один из плохих.
Наиболее важные факты о ROBODEMO.EXE:
Если у вас возникли какие-либо трудности с этим исполняемым файлом, вы должны определить, заслуживает ли он доверия, прежде чем удалять ROBODEMO.EXE. Для этого найдите этот процесс в диспетчере задач.
Найти его местоположение и сравнить размер и т. Д. С приведенными выше фактами
Если вы подозреваете, что можете быть заражены вирусом, вы должны немедленно попытаться это исправить. Чтобы удалить вирус ROBODEMO.EXE, необходимо скачайте и установите приложение полной безопасности, как это, Обратите внимание, что не все инструменты могут обнаружить все типы вредоносных программ, поэтому вам может потребоваться попробовать несколько вариантов, прежде чем вы добьетесь успеха.
Могу ли я удалить или удалить ROBODEMO.EXE?
Не следует удалять безопасный исполняемый файл без уважительной причины, так как это может повлиять на производительность любых связанных программ, использующих этот файл. Не забывайте регулярно обновлять программное обеспечение и программы, чтобы избежать будущих проблем, вызванных поврежденными файлами. Что касается проблем с функциональностью программного обеспечения, проверяйте обновления драйверов и программного обеспечения чаще, чтобы избежать или вообще не возникало таких проблем.
Однако, если это не вирус и вам нужно удалить ROBODEMO.EXE, вы можете удалить Microsoft Works с вашего компьютера, используя программу удаления. Если вы не можете найти его деинсталлятор, вам может потребоваться удалить Microsoft Works, чтобы полностью удалить ROBODEMO.EXE. Вы можете использовать функцию «Установка и удаление программ» на панели управления Windows.
Распространенные сообщения об ошибках в ROBODEMO.EXE
Наиболее распространенные ошибки ROBODEMO.EXE, которые могут возникнуть:
• «Ошибка приложения ROBODEMO.EXE.»
• «Ошибка ROBODEMO.EXE».
• «ROBODEMO.EXE столкнулся с проблемой и будет закрыт. Приносим извинения за неудобства».
• «ROBODEMO.EXE не является допустимым приложением Win32».
• «ROBODEMO.EXE не запущен».
• «ROBODEMO.EXE не найден».
• «Не удается найти ROBODEMO.EXE».
• «Ошибка запуска программы: ROBODEMO.EXE.»
• «Неверный путь к приложению: ROBODEMO.EXE.»
Как исправить ROBODEMO.EXE
Если у вас возникла более серьезная проблема, постарайтесь запомнить последнее, что вы сделали, или последнее, что вы установили перед проблемой. Использовать resmon Команда для определения процессов, вызывающих вашу проблему. Даже в случае серьезных проблем вместо переустановки Windows вы должны попытаться восстановить вашу установку или, в случае Windows 8, выполнив команду DISM.exe / Online / Очистка-изображение / Восстановить здоровье, Это позволяет восстановить операционную систему без потери данных.
Чтобы помочь вам проанализировать процесс ROBODEMO.EXE на вашем компьютере, вам могут пригодиться следующие программы: Менеджер задач безопасности отображает все запущенные задачи Windows, включая встроенные скрытые процессы, такие как мониторинг клавиатуры и браузера или записи автозапуска. Единый рейтинг риска безопасности указывает на вероятность того, что это шпионское ПО, вредоносное ПО или потенциальный троянский конь. Это антивирус обнаруживает и удаляет со своего жесткого диска шпионское и рекламное ПО, трояны, кейлоггеры, вредоносное ПО и трекеры.
Обновлен декабрь 2021:
Мы рекомендуем вам попробовать этот новый инструмент. Он исправляет множество компьютерных ошибок, а также защищает от таких вещей, как потеря файлов, вредоносное ПО, сбои оборудования и оптимизирует ваш компьютер для максимальной производительности. Это исправило наш компьютер быстрее, чем делать это вручную:
Загрузите или переустановите ROBODEMO.EXE
Вход в музей Мадам Тюссо не рекомендуется загружать замещающие exe-файлы с любых сайтов загрузки, так как они могут содержать вирусы и т. д. Если вам нужно загрузить или переустановить ROBODEMO.EXE, то мы рекомендуем переустановить основное приложение, связанное с ним. Microsoft Works.
Что такое Microsoft Works
Информация об операционной системе
Ошибки ROBODEMO.EXE могут появляться в любых из нижеперечисленных операционных систем Microsoft Windows:
Вирус майнер Robot.Demo. Как его удалить?
 ROBOT DEMO ВИРУС
Как справиться с вирусом ROBOT DEMO Оперативная память стала сильно нагружаться при пустых.
Как удалить вирус биткоинт майнер
Проблема такова, что я словил от репака fallout4 вирус биткоинт майнер кажись точно еще не знаю.
Robot Demo
Помогите удалить, второй день уже пытаюсь.
Скачайте Farbar Recovery Scan Tool (или с зеркала) и сохраните на Рабочем столе.
Примечание: необходимо выбрать версию, совместимую с Вашей операционной системой. Если Вы не уверены, какая версия подойдет для Вашей системы, скачайте обе и попробуйте запустить. Только одна из них запустится на Вашей системе.
Запустите программу. Когда программа запустится, нажмите Да для соглашения с предупреждением.
Нажмите кнопку Сканировать (Scan).
После окончания сканирования будут созданы отчеты FRST.txt и Addition.txt в той же папке, откуда была запущена программа. Прикрепите отчеты к своему следующему сообщению.
(Если не помещаются, упакуйте).
Подробнее читайте в этом руководстве.
В перечне установленных программ появятся скрытые ранее
Удалил все указанные программы. Как находить такие скрытые программы, которые установлены в систему?
Добавлено через 55 секунд
Спасибо! Вроде как не наблюдаю больше зависаний.
Например, через HijackThis. Но действовать нужно аккуратно. Некоторые легальные программы тоже устанавливаются с атрибутом скрытый.
1. Выполните процедуру, описанную на этой странице.
2.
Переименуйте FRST.exe (или FRST64.exe) в uninstall.exe и запустите.
Компьютер перезагрузится.
Остальные утилиты лечения и папки можно просто удалить.
Как обнаружить и удалить скрытый майнер — пошаговая инструкция в картинках

Майнинг – одно из самых известных понятий в криптомире. А криптосистемы очень популярны в течении последних нескольких лет.
Интернет переполнен информацией о криптовалютах, их добыче и прибыли, которую они приносят. А чем больше пользователей интересуются чем-то, тем больше вариантов для мошенничества.
Одним из таких схем «черного заработка» является скрытый майнинг. Его начало положено в 2011 году, но это были отдельные случаи, сейчас это довольно серьезная проблема.
Для того, чтобы обезопасить свою технику, важно знать, что такое скрытый майнинг, как найти такую программу, удалить и предотвратить попытки их появления.

Содержание:
Что такое скрытый майнер

Скрытый майнер – стороннее программное обеспечение, которое запускает майнинг в фоновом режиме, вне желания пользователя.
Оно скачивается на компьютер и использует его мощности для добычи монет, которые затем отправляются на кошелек мошенника.

Ботнеты заражают офисные компьютеры, которые чаще всего имеют слабые характеристики. Именно поэтому для майнинга используется центральный процессор.
Чаще всего заражение происходит из-за открытия вредоносных сообщений, скачивания неизвестных файлов и просмотра спам-рассылки.
Наиболее любопытно то, что те, кто занимается скрытым майнингом, получают за это совсем небольшую прибыль.
Так, если поставить ПО на 200 компьютеров, можно получить около 30 долларов в месяц.
Единственное, что привлекает – пассивность дохода, ведь кроме заражения делать больше ничего не надо самому.
Детальных инструкций о том, как распознать и удалить ботнет, в Интернете очень мало. Однако перед тем, как разбираться в поисках скрытого майнера, следует понять, почему он вообще вредит компьютеру.
Почему скрытый майнер вредит компьютеру

Вредоносная программа чем-то похожа на обычный компьютерный вирус. Она также выдает себя за системный файл и может очень перегружать комп.
Однако они действуют по разным схемам.
Именно из-за того, что такое ПО не видит ни одна антивирусная программа, оно и является опасным.
Ведь для того, чтобы обезвредить его, нужно потратить разбираться в характеристиках и файловой системе своего ПК, что для обычного пользователя может оказаться большой проблемой.
Процесс поиска и полного удаления майнера может показаться непостижимой задачей.
Кроме того, многие мошенники пошли дальше, и создают скрытые майнеры, которые «не видит» обычная панель задач.
Такие ПО обнаружить можно только, анализируя работу компьютера, если он сильно тормозит – ему нужна качественная ручная проверка.
В связи с тем, что для майнинга порой требуется максимальная мощность, такая нагрузка в течение длительного периода негативно влияет на «железо» компьютера.
Как упоминалось ранее, для добычи криптовалют потребляется много вычислительной мощности, а значит, если пользователь ПК параллельно начинает работать, техника начинает подвисать.
Как обнаружить скрытый майнинг-бот на компьютере

Первое, что нужно сделать, просканировать компьютер с помощью антивируса, возможно, на ПК «поселился» майнер, которые не скрыт от таких программ как мальварбайтес.
Некоторые вредоносные ПО могут:
Если вам показалось, что ПК работает не так быстро, как обычно, а антивирус ничего не показывает, стоит произвести такие действия:
Примечательно то, что при запуске диспетчера задач (ДЗ), скрытые майнеры перестают работать и показатели деятельности компьютера стают прежними.
Поэтому ДЗ никак не покажет работу сторонней программы.
Как удалить скрытый майнер безвозвратно
Первым делом стоит упомянуть про интернет-майнинг.
Хакеру не обязательно создавать ПО для ПК, есть возможность просто разработать скрипт и получить доступ к ресурсам.
Мошенник просто загружает созданный код на сайт, который будет добывать криптовалюты во время пребывания посетителей на странице.

Обнаружить это достаточно просто, при посещении страницы техника начнет работать медленно, а диспетчер задач отобразит увеличенную нагрузку.
Для того, чтобы обезопасить свое техустройство от скрытого майнера онлайн, нужно просто выйти из такой страницы.
С помощью Диспетчера Задач
Если дело касается скрытого майнинга через ПО, такое простое решение не поможет. Для того, чтобы удалить майнер навсегда без установки специальных программ, необходимо выполнить 5 простых действий:
Шаг 1. Заходим в «Панель управления» — «Управление» — «Диспетчер задач» — «Подробности».

Шаг 2. Просматриваем все задачи, ботнет отличается от остальных (часто это несвязный набор символов).
Шаг 3. Во вкладке «Действия» будет отображено запуск файла с названием из Шага 2.
Шаг 4. Очень часто скрытый майнер скрывается под видом системного обновления. Для этого можно ввести название файла в поисковик и посмотреть, что он запускает.

Шаг 5. С помощью поиска в реестре удаляем все точные совпадения.

Шаг 6. Перегружаем систему.
С помощью программы AnVir Task Manager
Шаг 1. Скачать и установить программу на компьютер.
Шаг 2. Открыть программу и проверить все запущенные задачи.
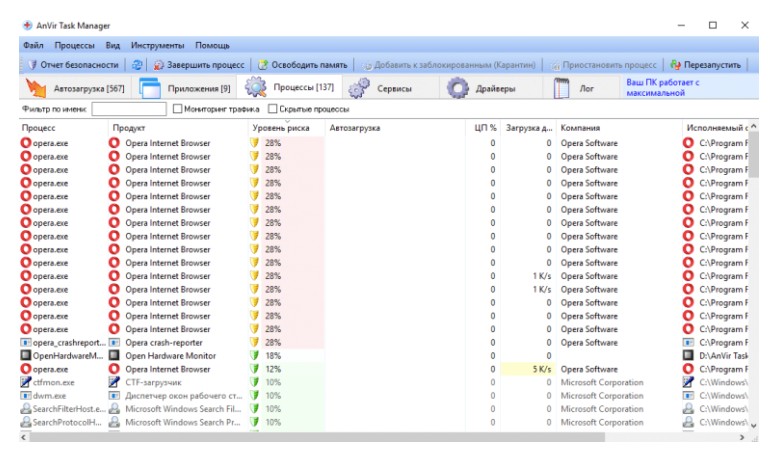
Шаг 3. Если какая-то задача кажется подозрительной, можно вызвать дополнительную информацию, для этого следует навести курсором на операцию (важно помнить, множество ботнетов скрываются под программным обеспечением, однако они не могут подделать данные файла).
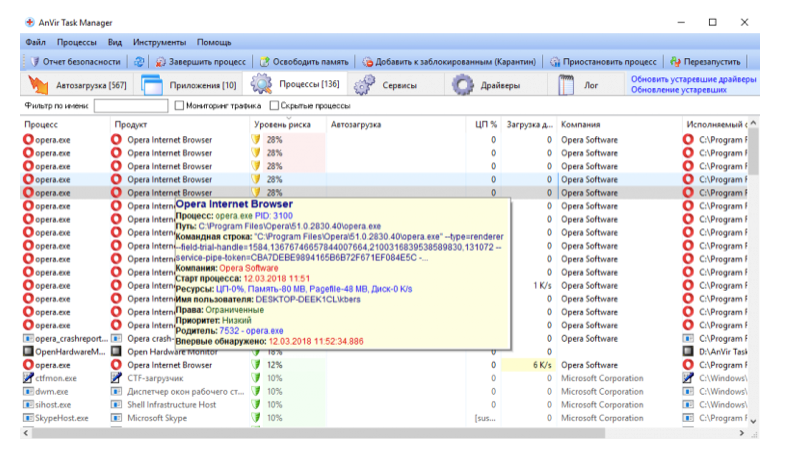
Шаг 4; Правой кнопкой мыши нажимаем на файл – «Детальная информация» — «Производительность» выбираем 1 день и смотрим на деятельность компьютера в этот период.


Шаг 5. Если эта задача сильно нагружала систему, необходимо навести курсор на нее и запомнить название процесса и путь.

Шаг 6. Нажимаем правой кнопкой мыши на процесс – «Завершить процесс».

Шаг 7. Заходим в реестр.
Шаг 8. «Правка» — «Найти».

Шаг 9. Вводим в поисковое окно название файла, удаляем все совпадения.
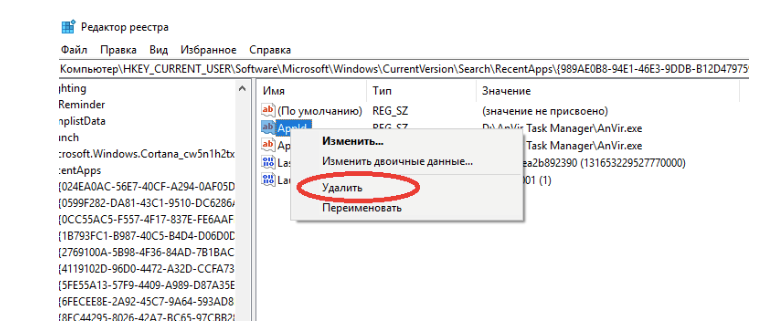
Шаг 10. Перезагрузить компьютер.
Вирус майнер, как найти и удалить?
Страсть к лёгкому нечестному заработку – неизменная часть человеческой натуры. Так что методы такого заработка будут придумываться до тех пор, пока существует само человечество. В век информационных технологий наиболее популярным методом подобного вида обогащения является создание компьютерных вирусов, на которых их создатели зарабатывают немалые деньги. С каждым годом вирусы развиваются, становятся более изощрёнными, и их всё труднее обнаружить. Один из ярчайших примеров такого «умного» вируса – это вирус-майнер.

Что такое вирус-майнер
Прежде чем ответить на этот вопрос, нужно немного углубиться в теорию и сложные термины. Майнинг – это добыча криптовалюты. Криптовалюта – это цифровая валюта, которая базируется на криптографических методах (то есть на методах обеспечения конфиденциальности и целостности данных).
Криптовалюты стали популярны по двум причинам:

Добыча криптовалюты представляет собой огромное множество сложных расчётов. Для выполнения этих расчётов используются вычислительные мощности компьютеров. Многие майнеры (люди, занимающиеся майнингом) тратят огромные деньги на покупку техники, обеспечивающей выполнение нужных расчётов. Но создатели вирусов-майнеров пошли ещё дальше – они не хотят проводить крупные инвестиции, они хотят использовать вычислительные мощности вашего компьютера в целях личного обогащения. Именно в этом и заключается суть работы данного типа вирусов.
Чем он опасен
Вирус вирусу рознь. Одни вирусы относительно безобидные (например, какой-нибудь браузер Амиго, устанавливающийся наперекор вашему желанию), а другие такие, которые иначе как откровенным вымогательством и угрозой не назовёшь (например, винлокеры, которые блокируют ваш компьютер и требуют перечислить деньги на определённый кошелёк для разблокировки). Майнер на первый взгляд кажется безобидным вирусом. Якобы кто-то зарабатывает на вас, но сами вы от этого ничего не теряете. Но это не совсем так.

Как было упомянуто выше, майнинг работает за счёт огромного множества расчётов. Чтобы проводить эти расчёты, компьютер нагружает свои аппаратные компоненты (процессор, оперативную память, но главным образом видеокарту, потому что именно в ней происходят все вычисления и именно её мощности интересуют злоумышленника). Чем сильнее эти компоненты загружены, тем больше они нагреваются. Чрезмерная нагрузка приводит к перегреву, а перегрев – к неисправности компонентов. В лучшем же случае наличие вируса-майнера отрицательно скажется на производительности компьютера, например, снизит FPS в играх (количестве кадров в секунду). Если вы заядлый геймер, то уже только это должно побудить в вас стремление поскорее от этого вируса избавиться.
Виды вирусов-майнеров
Вирусы-майнеры можно разделить на две категории: исполняемые файлы и браузерные скрипты. Многие люди и по сей день спокойно пользуются компьютером и даже не подозревают, что он в это время зарабатывает деньги кому-то другому.

Рассмотрим подробнее каждую из категорий вирусов, а также разберём способы их обнаружения и удаления.
Вирус-майнер в виде исполняемого файла XMRig CPU Miner

Как обнаружить
Для обнаружения данного вируса необходимо периодически проводить мониторинг производительности компьютера. То есть делать следующие вещи:


Такой мониторинг желательно проводить регулярно, чтобы отслеживать состояние компьютера. Если в «Диспетчере задач» вы видите, что нагрузка на компоненты слишком велика, хотя никакие требовательные игры или программы у вас не запущены, то следует задуматься о наличии у вас вредоносных файлов.
То же самое касается и проверки температуры – если она слишком высокая, то, возможно, аппаратные компоненты перегреваются из-за наличия вируса (при условии, что вы хотя бы два раза в год чистите компьютер от пыли и проводите замену термопасты).
Если компьютер перегружен и перегревается, то пришло время проверить процессы, так как именно в них должен отображаться вирус XMRig CPU Miner. Для этого проделайте следующие шаги:

На заметку! Желательно заиметь себе привычку постоянно держать «Диспетчер задач» в запущенном и свёрнутом состоянии. Он поможет вам в один клик узнать много полезной информации о текущем состоянии компьютера, при том сам потребляет крайне мало ресурсов.


Как удалить
Вирус XMRig CPU Miner после проникновения в компьютер укрепляется в нём довольно плотно. Он пускает свои корни вглубь операционной системы, что делает его удаление задачей не из лёгких. Удаление этого вируса требует последовательного и комплексного подхода.
В первую очередь нужно просканировать компьютер с помощью антивируса. Для этого подойдут следующие программы:
Рассмотрим процесс сканирования удаления на примере программы AdwCleaner. Среди её преимуществ можно выделить высокую скорость сканирования и удаления обнаруженных угроз. Итак, если вы хотите удалить вирусы с помощью этой программы, то следуйте дальнейшей пошаговой инструкции:


Справка! Если во время прочтения вами статьи вышла новая версия, то она будет указана на странице загрузки, которая приведена выше. Номер версии также будет указан в имени файла. После скачивания файл переместится в папку «Загрузки» на вашем компьютере. Чтобы зайти в эту папку, перейдите в следующую директорию: «C:»/«Пользователи»/«Имя вашего компьютера»/«Загрузки».


Важно! После нажатия на данную кнопку AdwCleaner предупредит вас, что будет произведена перезагрузка компьютера, поэтому вам следует сохранить текущую работу (например, сохранить документ в Ворде, картинку в Фотошопе, музыкальный файл в FL Studio или просто сохраниться в игре). «Сохранитесь» везде, где только можно, затем подтвердите перезагрузку.
После того, как вы просканировали и «почистили» ваш компьютер, то же самое нужно сделать с реестром. Для данной процедуры прекрасно подойдёт программа CCleaner. Она не только проверяет реестр на наличие проблем и несоответствий, но и широко используется для оптимизации работы компьютера за счёт освобождения места на системном диске C.
Итак, для очистки реестра проделайте следующие шаги:


Если вы поочерёдно выполнили два вышеописанных способа, но вирус-майнер всё ещё паразитирует на вашем компьютере, то вам придётся удалять его вручную с помощью Редактора реестра. Для этого делайте следующее:


И запомните! Всегда смотрите, какие галочки ставите во время установки файлов, особенно если они скачаны с сомнительного ресурса!
Видео — Вирус майнер, как найти и удалить?
Браузерный майнер
Вирус-майнер в виде исполняемого файла было несложно обнаружить – сложности могли возникнуть в процессе его удаления. Но в случае с «онлайновым» майнером всё наоборот. Более того, удалить его не просто сложно – это сделать невозможно. А чтобы его обнаружить, нужно иметь хотя бы поверхностные знания в веб-программировании (в частности знать структуру HTML-страницы). Но обо всём по порядку.
Как обнаружить
Есть такой популярный язык программирования как JavaScript. Его возможности довольно широкие, но чаще всего он используется для улучшения внешнего вида страниц сайтов. Практически на всех сайтах установлено несколько скриптов, а если ваш браузер не поддерживает JavaScript, то вы даже не сможете зайти с него в ВК.

Но некоторые умельцы использовали возможности языка для того, чтобы создать онлайн-майнер. Он работает следующим образом – пока вы сидите на странице, скрипт через браузер использует ресурсы вашего компьютера для майнинга криптовалюты. Такие скрипты в основном используются на сайтах, которые предназначены для длительного просмотра.
К ним можно отнести:
Чтобы обнаружить онлайн-майнер, требуется постоянно мониторить «Диспетчер задач», в частности процесс браузера. Для этого проделайте следующие шаги:


Более «продвинутый» способ
Описанный ниже способ подойдёт для тех, кто знаком с языком программирования JavaScript, так как он требует умения анализировать код.
Некоторые особо хитрые любители лёгкого заработка могут попытаться скрыть наличие на сайте этого скрипта. Например, интегрировать его код непосредственно в HTML-документ без указания адреса первоисточника. А если они очень хитрые, то могут ещё и поменять в коде имена некоторых переменных, функций и объектов. Конечно, мало кто будет так заморачиваться, но минимальная вероятность – не нулевая. Чтобы избежать такой уловки, делайте всё, как в инструкции выше, но только вводите в поле ввода поиска «
Robodemo майнер как удалить
Два дня назад заметил что комп стал не так работать как надо, просканил авастом — он нашёл вирусы RobotDemo.exe и CSGOCalc.exe
Второй тип больше не появляется, а вот первый сколько раз уже не удалял его антивирус, при перезапуске это чудо опять появляется и антивирус опять его убирает.
Как убрать эти вирусяники?
Все они находятся в папке ProgramData в папках RobotDemo и CSGOCalc, каждый по названию папки.
Можно ли удалять эти папки и не навредит ли системе? Не хочется винду переустанавливать 
//Можно ли удалять эти папки и не навредит ли системе// —.удалите смело, ..о̲д̲н̲о̲з̲н̲а̲ч̲н̲о̲ ̲.. не навредит удаление этих папок с папки program_data, но чтобы без следа удалить вирус, вам нуна сперва запустить сканер и Тщательно сканировать и затем выложите пожалуйста нам лог-отчет Сканирование, чтобы вместе удалили все следы этого вируса с вашего компьютера, Ок,
Ок, скачайте и .. ̲з̲а̲п̲у̲с̲т̲и̲т̲е̲ ̲о̲т̲ ̲и̲м̲е̲н̲и̲ ̲А̲д̲м̲и̲н̲и̲с̲т̲р̲а̲т̲о̲р̲ ̲ ..AdwCleaner [← ссылка] и по завершение проверки далее.
.
Robotdemo exe вирус как удалить с компьютера
ROBOTDEMO.EXE считается трояном, известным своей безобразностью и вредом. Как и многочисленные трояны, он проникает на ваш компьютер с целью контролировать все на вашем компьютере, чтобы он мог получать прибыль для себя. В свою очередь, это принесет в вашу систему вирус или другие вредоносные элементы. Вы должны немедленно найти его и устранить.
Несмотря на то, что пользователи знают, что ROBOTDEMO.EXE не является дружественным элементом, они не знают точных вредных эффектов, вызываемых им, поэтому они не могут решиться избавиться от него. Вирус обычно сопровождает появление трояна на вашем компьютере, так как троян может быть создателем вируса. Кроме того, он также может украсть записи на вашем компьютере, такие как ваши учетные записи, пароли, ваш идентификатор, номер телефона и даже вашу подпись. Эта информация может помочь ему украсть деньги с ваших счетов.
Как только ROBOTDEMO.EXE попадает внутрь вашего ПК, он начинает отслеживать ваше поведение и находить лазейки в вашей системе. И это может привести к тому, что эта часть станет базой для вируса. С другой стороны, это также может остановить работу и привести к смерти вашего ПК. Не рекомендуется настаивать ROBOTDEMO.EXE на вашем компьютере, поскольку вы никогда не сможете контролировать эти элементы. Если вам нужно удалить его, обратитесь к руководствам здесь.
Другие проблемы, вызванные ROBOTDEMO.EXE
- Это значительно ослабляет безопасность вашей системы и дает шанс удаленному злоумышленнику.
- Замедляет почти все операции, особенно закрытие и запуск системы.
- Это приводит к сбою вашей системы из-за чрезмерной загрузки ЦП.
- Вызывает сбои в работе программ и различные системные ошибки.
- Он вносит изменения в реестр, чтобы открыть лазейку в вашей системе.
- Помогает вредоносному рекламному ПО заразить ваш браузер и досаждает вам раздражающей рекламой
- Он используется для кражи вашей личной информации в незаконных целях.
Руководства по удалению ROBOTDEMO.EXE для
Пользователи Windows и Mac OS
Часть 1. Руководство по удалению ROBOTDEMO.EXE из ОС Windows
Часть 2. Удаление ROBOTDEMO.EXE из Mac OS
Внимание! Для некоторых шагов может потребоваться перезагрузка веб-браузера или компьютера. Прежде чем начать, нажмите клавиши Ctrl + D , чтобы добавить эту страницу в закладки
Часть 1. Руководство по удалению ROBOTDEMO.EXE из ОС Windows
Метод удаления — вручную удалить ROBOTDEMO.EXE (для пользователей с навыками работы с ПК)
Шаг 1. Удалите ROBOTDEMO.EXE из браузера (Chrome, Firefox, IE, Edge).
- Обнаружение определенных расширений и их удаление.

В Chrome
Запустите Chrome>нажмите кнопку «Меню»> выберите «Настройки»

Нажмите «Расширения» > нажмите «значок корзины»


В Mozilla Firefox
Запустите Firefox> нажмите кнопку «Меню»> нажмите кнопку «Дополнения»

выберите панель «Расширения» или «Надстройки» > нажмите кнопку «Отключить» или «Удалить»


В Internet Explorer
Запустите Firefox> нажмите кнопку «Меню»> нажмите кнопку «Управление надстройками»


В Microsoft Edge
Браузер Edge больше не поддерживает расширения. Как пользователи Microsoft Edge, вы можете пропустить этот шаг и сразу перейти к шагу 2 .
Шаг 2. Удалите связанное с ROBOTDEMO.EXE программное обеспечение из системы ПК.
(для всех версий ОС Windows)
1.Нажмите клавиши «Windows + R» на клавиатуре, чтобы открыть окно «Выполнить»;


2.Вставьте appwiz.cpl и нажмите кнопку ОК, чтобы просмотреть список программ в Панели управления;

3. Выберите все подозрительные программы, которые вы хотите удалить, и нажмите «Удалить».

/>
Шаг 3. Удалите из реестра вредоносные записи, добавленные вирусами и вредоносными программами.
1. Нажмите клавиши «Windows + R» на клавиатуре, чтобы открыть окно «Выполнить»;


3. Нажмите клавиши «CTRL + F» и введите имя вируса или вредоносного ПО, чтобы найти и удалить его вредоносные файлы.

Если вы не можете найти файлы таким образом, найдите эти записи вручную:
HKLM\SOFTWARE\Classes\AppID\.exe
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\имя вируса
HKEY_CURRENT_USER\Software\Microsoft\Windows NT\CurrentVersion\Winlogon “ Shell» = «%AppData%\.exe»
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run ‘Random’
HKEY_LOCAL_MACHINE\Software\Microsoft\WindowsNT\CurrentVersion\Random
Внимание! На этом этапе вы можете не обнаружить все файлы, предоставленные вирусами или вредоносными программами, или вы можете случайно удалить файлы системного реестра, что приведет к неудачному удалению или огромному повреждению компьютерной системы. Еще раз, если вы не являетесь опытным пользователем, не удаляйте ROBOTDEMO.EXE вручную.
Простой способ: используйте антивирус
Если вы не являетесь продвинутым пользователем ПК с богатым опытом и знаниями по работе с компьютерными вирусами, мы настоятельно рекомендуем вам использовать следующий профессиональный сканер вредоносных программ, чтобы проверить, есть ли у вас ROBOTDEMO.EXE. У вас есть два предложения, попробуйте любое из них, чтобы починить компьютер прямо сейчас:
Шаг 1. Установите SpyHunter Anti-Malware для сканирования ROBOTDEMO.EXE.
Это чистые и простые в использовании инструменты, и вы можете выбрать тот, который вам нравится, для сканирования ROBOTDEMO.EXE или других вредоносных программ с вашего компьютера.
1. Нажмите кнопку ниже, чтобы загрузить SpyHunter Anti-Malware и ознакомиться с лицензионным соглашением SpyHunter и Политикой конфиденциальности:
(Примечание: Если на вашем компьютере уже установлено другое антивирусное программное обеспечение, оно может заблокировать эту загрузку из-за ложного срабатывания. Закройте это программное обеспечение или просто удалите его, а затем вернитесь сюда и нажмите, чтобы загрузить еще раз. Это сработает. )
2. После загрузки дважды щелкните SpyHunter-Installer, чтобы начать установку SpyHunter Anti-Malware.


Шаг 2. Установите WiperSoft Anti-Malware для защиты всего компьютера
(Этот шаг поможет исправить все ошибки реестра и системные ошибки. WiperSoft Anti-Malware — лучший вариант. Он предохраняет ПК от заражения вирусами и повторной активации вредоносных программ. И он может периодически поддерживать систему для вас. Это хороший выбор для пользователей, у которых плотный график и мало знаний об этом.)
1. Щелкните эту ссылку: Загрузить или кнопку ниже, чтобы безопасно загрузить WiperSoft Anti-Malware:
(Примечание. Если на вашем компьютере уже установлено другое антивирусное программное обеспечение, оно может заблокировать эту загрузку из-за ложного срабатывания.Пожалуйста, закройте это программное обеспечение или просто удалите его, затем вернитесь сюда и нажмите, чтобы загрузить снова. Это будет работать. )
2-Дважды щелкните WiperSoft-installer.exe, чтобы начать установку, и нажмите «Сканировать сейчас», чтобы обнаружить все файлы, связанные с ROBOTDEMO.EXE:

3-После того, как WiperSoft завершит сканирование, вы сможете решить все связанные с этим проблемы.

Инструкции по удалению вручную:
Что такое ROBOTDEMO.EXE?
ROBOTDEMO.EXE — довольно популярный вирус.
ROBOTDEMO.EXE обнаружен как TROJ.ROBOTDEMO.EXE.
Вы можете получить его на свой компьютер, загрузив в комплекте с некоторым бесплатным программным обеспечением.
К сожалению, в большинстве бесплатных загрузок не указано, что будут установлены другие программы, поэтому вы, скорее всего, получите ROBOTDEMO.EXE на свой компьютер без вашего ведома.
После загрузки ROBOTDEMO.EXE захватывает ваш браузер и изменяет настройки поиска.
ROBOTDEMO.EXE также вызывает появление всплывающей рекламы и перенаправление браузера.
ROBOTDEMO.EXE очень раздражает, и от него трудно избавиться.
Техническая информация:
- Полный путь на компьютере = %COMMON APPDATA%\ROBOTDEMO\ROBOTDEMO.EXE
У вас есть 2 способа удалить ROBOTDEMO.EXE:
1. Удалить автоматически.
2. Удалить вручную.
Почему я рекомендую вам использовать автоматический способ?
- Вы знаете только одно имя вируса: «ROBOTDEMO.EXE», но обычно вы заражаетесь кучей вирусов.
Программа UnHackMe обнаруживает эту и все остальные угрозы. - UnHackMe работает довольно быстро! Вам нужно всего 5 минут, чтобы проверить свой компьютер.
- UnHackMe использует специальные функции для удаления сложных вирусов. Если вы удалите вирус вручную, он может помешать удалению с помощью модуля самозащиты. Если вы даже удалите вирус, он может воссоздать себя скрытым модулем.
- UnHackMe имеет небольшой размер и совместим с любым антивирусом.
- UnHackMe полностью бесплатен в течение 30 дней!
Вот как удалить вирус ROBOTDEMO.EXE автоматически:
Значит, решить такую проблему автоматически было намного проще, не так ли?
Вот почему я настоятельно рекомендую вам использовать UnHackMe для удаления перенаправления ROBOTDEMO.EXE или другого нежелательного программного обеспечения.
Как удалить ROBOTDEMO.EXE вручную:
ШАГ 1. Проверьте все ярлыки браузеров на рабочем столе, панели задач и в меню «Пуск». Щелкните правой кнопкой мыши ярлык и измените его свойства.
Вы можете увидеть ROBOTDEMO.EXE или другой веб-сайт в конце цели ярлыка (командной строки). Удалите его и сохраните изменения.
Кроме того, проверьте эту командную строку на предмет обмана браузера.
Например, если ярлык указывает на Google Chrome, он должен иметь следующий путь:
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe.
Поддельный браузер может быть: …\Appdata\Roaming\HPReyos\ReyosStarter3.exe.
Также имя файла может быть: «chromium.exe» вместо chrome.exe.
ШАГ 2. Изучите список установленных программ и удалите все неизвестные недавно установленные программы.

ШАГ 3: Откройте Диспетчер задач и закройте все процессы, связанные с ROBOTDEMO.EXE в их описании. Откройте для себя каталоги, в которых запускаются такие процессы. Поиск случайных или странных имен файлов.

Удалить вирус ROBOTDEMO.EXE из запущенных процессов
ШАГ 4. Проверьте службы Windows. Нажмите Win+R, введите: services.msc и нажмите OK.

Удалить вирус ROBOTDEMO.EXE из служб Windows
Отключить сервисы со случайными именами или содержащие ROBOTDEMO.EXE в названии или описании.

ШАГ 5: После этого нажмите Win+R, введите: taskschd.msc и нажмите OK, чтобы открыть планировщик заданий Windows.
Удалите все задачи, связанные с ROBOTDEMO.EXE. Отключить неизвестные задачи со случайными именами.
ШАГ 6: Очистите реестр Windows от вируса ROBOTDEMO.EXE.
Нажмите Win+R, введите: regedit.exe и нажмите OK.

Удалить вирус ROBOTDEMO.EXE из реестра Windows
Найти и удалить все ключи/значения, содержащие ROBOTDEMO.EXE.

Установить домашнюю страницу Internet Explorer

Изменить домашнюю страницу Firefox
ШАГ 10. И, наконец, очистите корзину, временные файлы и кеш браузера.
Но если вы пропустите какой-либо из этих шагов и останется только одна часть вируса — он вернется снова сразу или после перезагрузки.
ROBOTDEMO.EXE — это очень сильный троянский вирус, который может навредить вашему компьютеру. Вирус ROBOTDEMO.EXE обычно распространяется через Интернет с помощью порнографических веб-сайтов, плохих торрентов, спам-вложений электронной почты и бесплатных программ. Как только вирус попадает в вашу систему, обычное антивирусное программное обеспечение может его обнаружить, но, к сожалению, оно не может эффективно устранить угрозу, потому что хитрый вирус ROBOTDEMO.EXE использует продвинутый метод руткита для защиты своих процессов и файлов.
Присутствие вируса ROBOTDEMO.EXE неизбежно снижает производительность вашего ПК. Работая в фоновом режиме, он также может тайно загружать другие вредоносные программы в вашу скомпрометированную систему или открывать системные лазейки для удаленных хакеров. Если вы не можете найти надежный способ удалить его полностью, он даже будет незаметно собирать вашу личную информацию, включая историю веб-поиска, поисковые запросы, данные кредитной карты, IP-адрес, контакты электронной почты и т. д.
Одним словом, вирус ROBOTDEMO.EXE представляет большую угрозу для каждого пользователя компьютера. Вы должны удалить его со своего компьютера как можно быстрее, иначе он все испортит.
Удалить ROBOTDEMO.EXE с ПК с ОС Windows (шаги)
(Если в Mac OS есть вирусы или вредоносные программы, воспользуйтесь этим руководством – Как удалить вирусы и вредоносные программы с Mac.)
Решение А. Автоматическое удаление вредоносных программ (простое и безопасное для всех пользователей)
Решение Б. Удаление вредоносных программ вручную (для пользователей с продвинутыми навыками работы на компьютере)
Решение А. Автоматическое удаление вредоносных программ
В случае, если ROBOTDEMO.EXE проник на ваш компьютер, вполне возможно, что в него также занесен какой-либо другой вирус или вредоносное ПО. Это будет сложный и длительный процесс, если вы вручную будете искать и удалять все основные файлы вредоносных программ. И вы даже можете нанести вред своей системе, если удалите важные системные файлы.
Поэтому, чтобы избежать рисков и эффективно удалить ROBOTDEMO.EXE, мы рекомендуем использовать Spyhunter Anti-malware для сканирования на наличие ROBOTDEMO.EXE и удаления связанных вредоносных программ. Он специализируется на предотвращении распространения всех новейших вирусов и вредоносных программ, а также на удалении угроз, скрывающихся на зараженном компьютере.
Сертификаты и отчеты о независимых испытаниях SpyHunter 5

1. Скачайте SpyHunter прямо сейчас:
2. Дважды щелкните SpyHunter-Installer:

– Когда появится диалоговое окно «Контроль учетных записей», выберите «Да».

3. Выберите предпочитаемый язык и нажмите кнопку «ОК», чтобы продолжить установку. Подождите несколько минут, чтобы завершить установку

4. После завершения установки запустите SpyHunter и нажмите «Начать сканирование сейчас».

5. Когда сканирование завершится, выберите все обнаруженные опасные элементы и нажмите Далее:

6. Если вы хотите, чтобы SpyHunter помог вам удалить все обнаруженные угрозы и теперь получать ежедневную защиту системы, вам необходимо зарегистрировать его полную версию. Если автоматическое удаление не помогает, вы можете обратиться в службу поддержки клиентов один на один, чтобы решить вашу проблему у специалистов по компьютерам.

Решение Б. Удаление вредоносных программ вручную
ПРИМЕЧАНИЕ. Для некоторых операций в процессе удаления может потребоваться закрыть эту страницу или перезагрузить компьютер. Сначала добавьте эту страницу в закладки для дальнейшего использования.
Шаг 1. Попытайтесь обнаружить и завершить опасные процессы, запущенные ROBOTDEMO.EXE или другой угрозой.
– Одновременно нажмите клавиши CTRL + SHIFT + ESC, чтобы открыть вкладку «Процессы» в диспетчере задач Windows:

Попробуйте определить опасные процессы, запущенные ROBOTDEMO.EXE и другими вредоносными программами, в соответствии с использованием ЦП и названием его описания:
Если подозрительный процесс принадлежит неизвестной сторонней компании, но при этом вызывает высокую загрузку ЦП, то этот процесс может быть опасным вредоносным процессом.


Если вы уверены, какие процессы опасны, вы можете выбрать их и нажать «Завершить процесс» один за другим:

Полезные советы. Если вы не можете найти опасные процессы, мы рекомендуем загрузить SpyHunter Anti-malware для сканирования ROBOTDEMO.EXE и связанных вредоносных программ. SpyHunter предназначен для выявления, удаления и блокировки вирус и вредоносное ПО. Это может сэкономить вам часы и избежать неправильных операций:
Шаг 2. Удалите приложения, связанные с ROBOTDEMO.EXE, или другие опасные программы из панели управления.
– Одновременно нажмите клавиши Win + R, чтобы открыть окно «Выполнить» >> Затем введите appwiz.cpl и нажмите «ОК»:


– Теперь вы можете увидеть список программ панели управления, пожалуйста, проверьте список и найдите опасные приложения или подозрительные приложения, которые могут быть связаны с ROBOTDEMO.EXE. Определив небезопасные приложения, выберите их и нажмите «Удалить»:

Важное примечание. Если ROBOTDEMO.EXE или связанная с ним программа не может быть удалена из панели управления, вам может потребоваться удалить ее основные файлы. Мы рекомендуем загрузить SpyHunter Antimalware для поиска вредоносных файлов и связанных с ними вредоносных программ . SpyHunter — это профессиональная и мощная программа защиты от вредоносных программ, предназначенная для выявления, удаления и блокировки вирусов и вредоносных программ в ОС Windows.
Шаг 3. Удалите ROBOTDEMO.EXE и связанное с ним расширение Adware / Hijacker из веб-браузеров.
ПРИМЕЧАНИЕ. Некоторые операции в процессе удаления могут потребовать, чтобы вы закрыли эту страницу или выключили веб-браузер. Сначала добавьте эту страницу в закладки для дальнейшего использования.
Удалить угонщик браузера из Microsoft Edge
1. Измените поисковую систему Edge по умолчанию на Google Search:
Откройте Microsoft Edge >> Нажмите кнопку меню (кнопка с тремя точками) в правом верхнем углу >> Выберите «Настройки» в меню.

На панели «Настройки» >> прокрутите вниз до пункта «Дополнительные настройки» и нажмите кнопку «Просмотреть дополнительные настройки».

На панели «Дополнительные настройки» >> прокрутите вниз до параметра «Искать в адресной строке с помощью» >> Нажмите кнопку «Изменить поисковую систему».

В разделе «Изменить поисковую систему»>> выберите Google Search и нажмите «Установить по умолчанию».

2. Измените свою домашнюю страницу в Edge:
– Откройте Microsoft Edge >> Нажмите меню с тремя точками в правом верхнем углу окна >> выберите «Настройки».
– в разделе «Открыть Microsoft Edge с помощью опции» >> выберите конкретную страницу или страницы в меню >> введите URL-адрес в это поле и нажмите кнопку «Сохранить» справа.

Удалить рекламное расширение и угонщик из Google Chrome
1. Удалите небезопасное или нежелательное расширение из Chrome:
– Откройте меню Chrome → выберите Инструменты.

– Затем нажмите «Расширение» >> Выберите ROBOTDEMO.EXE или нежелательные расширения → нажмите «Корзина» >> Нажмите «Удалить»

2. Измените главную страницу в Chrome:
Откройте меню Chrome >> выберите «Настройки» ;
В настройках в разделе «Внешний вид» установите флажок рядом с кнопкой «Показать главную»;
Нажмите «Изменить» рядом с адресом, показанным под кнопкой «Показать главную».
В окне под страницей «Новая вкладка» >> введите веб-адрес страницы, которую вы хотите установить в качестве домашней >> Нажмите «ОК».

3. Измените поисковую систему по умолчанию в Chrome:
– нажмите меню Chrome >> выберите «Настройки» ;
– В разделе «Настройки» в разделе «Поисковая система» >> нажмите «Управление поисковыми системами. «
– выберите поисковую систему, которую хотите сделать поисковой системой по умолчанию, и нажмите Сделать по умолчанию;
Файрфокс
Удаление надстройки рекламного ПО и угонщика из Mozilla Firefox
1. Удалите небезопасное или нежелательное расширение из Firefox:
– Перейдите в меню Firefox и нажмите Инструменты >> Выбрать надстройки

– Выберите нежелательные расширения и надстройки ROBOTDEMO.EXE >> Нажмите кнопку «Отключить» или «Удалить», чтобы удалить его.

2. Измените свою домашнюю страницу в Firefox:
– Нажмите кнопку меню и выберите «Параметры» >> Нажмите на панель «Главная».
– Нажмите меню рядом с Домашняя страница и новые окна и выберите «введите свои собственные URL-адреса» >> Введите страницу, которую хотите установить.
3. Измените поисковую систему по умолчанию в Firefox:
– Нажмите кнопку меню и выберите «Параметры».
– Нажмите «Поиск» >> Выберите предпочитаемую поисковую систему в раскрывающемся меню «Поисковая система по умолчанию».
Интернет-обозреватель
Удаление надстройки рекламного ПО и угонщика из Internet Explorer
1. Удалите небезопасное или нежелательное дополнение из IE:
– нажмите «Инструменты» >> перейдите в «Управление надстройками»

– В Панели инструментов и расширениях >> Выберите ROBOTDEMO.EXE или нежелательные расширения и надстройки → Нажмите кнопку «Отключить»

2. Измените главную страницу в IE:
– Нажмите «Инструменты» в правом верхнем углу >> Выберите «Свойства обозревателя». — На вкладке «Общие» введите URL-адрес веб-страницы, которую вы хотите установить. — Нажмите «Применить» >> Нажмите «ОК».
3. Измените поисковую систему по умолчанию в IE:
– Откройте Internet Explorer >> нажмите значок шестеренки >> Нажмите «Управление надстройками» >> нажмите «Поиск поставщиков».
– Теперь вы увидите те, которые уже есть в IE. Щелкните правой кнопкой мыши тот, который вы хотите установить в качестве поисковой системы >> выберите Установить по умолчанию.

Важные советы. Если вышеуказанные операции не могут удалить связанное с ROBOTDEMO.EXE расширение или угонщик из браузеров, вам может потребоваться сначала удалить файлы шнура ROBOTDEMO.EXE или связанные вредоносные программы. Мы рекомендуем скачать SpyHunter Antimalware, чтобы просканировать ваш компьютер и обнаружить все вредоносные элементы:
Шаг 4. Попробуйте обнаружить и удалить файлы, связанные с ROBOTDEMO.EXE, или другие вредоносные файлы из редактора Regidit.
1.Нажмите одновременно клавиши Windows + R, чтобы открыть «Выполнить Windows».
2. Введите «regedit» в окне «Выполнить» и нажмите кнопку «ОК», чтобы открыть реестр.

3. Найти и удалить файлы реестра, созданные ROBOTDEMO.EXE и другими угрозами:


Введите имя вируса и нажмите «Найти далее» >> «Удалить найденные опасные файлы реестра».
Важные советы. Не удаляйте важные системные файлы в редакторе Regedit по ошибке! Или ваш компьютер может быть поврежден!
Прежде чем удалять какие-либо файлы реестра, вы должны быть на 100 % уверены, что эти файлы являются опасными элементами. Если вы хотите избежать риска, мы рекомендуем использовать SpyHunter Anti-Malware для сканирования вредоносных файлов:
Шаг 5. Блокируйте «Уведомления» о подозрительных веб-сайтах в веб-браузерах.
- Блокировать уведомления Microsoft Edge:
- Нажмите кнопку меню (три точки) в правом верхнем углу окна Edge.
- Прокрутите вниз, найдите и нажмите «Настройки».
- Снова прокрутите вниз и нажмите «Просмотреть дополнительные настройки».
- Нажмите «Управление» в разделе «Разрешения для веб-сайтов».
- Нажимайте переключатель под каждым подозрительным веб-сайтом.
- Блокировать уведомления Chrome:
- Нажмите кнопку «Меню» (три точки) в правом верхнем углу экрана.
- Выберите «Настройки», прокрутите вниз и нажмите «Дополнительно».
- Прокрутите вниз до раздела «Конфиденциальность и безопасность», выберите «Настройки контента», а затем «Уведомления».
- Нажмите на три точки справа от каждого подозрительного URL и выберите «Заблокировать» или «Удалить».
- Блокировать уведомления Firefox:
- Нажмите кнопку «Меню» (три полоски) в правом верхнем углу экрана.
- Выберите «Параметры» и нажмите «Конфиденциальность и безопасность» на панели инструментов в левой части экрана.
- Прокрутите вниз до раздела «Разрешения» и нажмите кнопку «Настройки» рядом с «Уведомления».
- В открывшемся окне найдите все подозрительные URL-адреса, нажмите раскрывающееся меню и выберите «Блокировать».
- Блокировать уведомления IE:
- Нажмите кнопку с изображением шестеренки в правом верхнем углу окна IE.
- Выберите «Свойства обозревателя».
- Выберите вкладку «Конфиденциальность» и нажмите «Настройки» в разделе «Блокировщик всплывающих окон».
- Выберите подозрительные URL-адреса и удалите их один за другим, нажав кнопку «Удалить».
ROBOTDEMO.EXE опасен
Как удалить ROBOTDEMO.EXE? (Windows + Mac OS)
Раздел A – Действия по удалению ROBOTDEMO.EXE для ОС Windows
Раздел A – Действия по удалению ROBOTDEMO.EXE для ОС Windows
(ПРИМЕЧАНИЕ. Сначала добавьте эту страницу в закладки, поскольку некоторые шаги потребуют перезагрузки веб-браузера или компьютера.)
Шаг 1. Завершите вредоносный процесс, запущенный ROBOTDEMO.EXE и связанным с ним вредоносным ПО.

2. Найдите вредоносный процесс, связанный с ROBOTDEMO.EXE или вредоносным ПО, затем щелкните его правой кнопкой мыши и выберите «Завершить процесс» или «Завершить задачу».

Шаг 2. Удалите вредоносные программы, связанные с ROBOTDEMO.EXE.
Нажмите одновременно клавиши «Win + R», чтобы открыть экран «Выполнить»;

Введите панель управления в окне «Выполнить» и нажмите кнопку «ОК»;

На панели управления нажмите «Удалить программу» в разделе «Программы»;

Ищите вредоносное приложение, связанное с ROBOTDEMO.EXE; Щелкните вредоносную программу правой кнопкой мыши и выберите Удалить.

Многие вредоносные программы могут повторно устанавливать себя несколько раз, если вы не удалите их основные файлы. Чтобы полностью избавиться от ROBOTDEMO.EXE, мы рекомендуем загрузить SpyHunter Aniti-malware для сканирования всей системы и удаления всех вредоносных файлов.
Шаг 3. Удалите расширение, установленное ROBOTDEMO.EXE, и связанное с ним вредоносное ПО.
Нажмите кнопку меню Chrome >> Нажмите «Инструменты» >> «Выбрать расширения»:

Найдите расширения, которые могут быть связаны с ROBOTDEMO.EXE или потенциальной угрозой >> Щелкните значок корзины, чтобы удалить их.

Майкрософт Эдж
В Microsoft Edge
Начальный край: нажмите кнопку «Дополнительно» (…) в правом углу и выберите «Расширения»:

Выберите расширения, которые хотите удалить, и нажмите Удалить:


Файрфокс
Нажмите кнопку меню и выберите «Дополнения». Откроется вкладка «Диспетчер дополнений».

На вкладке «Диспетчер дополнений» выберите панель «Расширения» >> найдите расширение, которое может быть связано с ROBOTDEMO.EXE или потенциальной угрозой >> Нажмите кнопку «Удалить».

В Internet Explorer
Откройте IE, нажмите кнопку «Инструменты» и выберите «Управление надстройками».

Выберите «Панели инструментов и расширения» в левой части окна >> Найдите расширение, которое может быть связано с ROBOTDEMO.EXE или потенциальной угрозой>> Нажмите кнопку «Отключить»
Вредоносные расширения могут повторно установить себя в веб-браузере, если вы не удалите основные файлы ROBOTDEMO.EXE и связанные с ними вредоносные программы. Чтобы полностью избавиться от ROBOTDEMO.EXE, мы рекомендуем загрузить SpyHunter Aniti-malware для сканирования всей системы и удаления всех вредоносных файлов.
Шаг 4. Удалите вредоносные файлы, созданные ROBOTDEMO.EXE, или связанные с ними вредоносные программы.

2. В редакторе реестра одновременно нажмите клавишу Windows + клавишу F, чтобы открыть окно поиска → введите имя вируса → нажмите клавишу Enter, чтобы начать поиск.

3. По завершении поиска щелкните правой кнопкой мыши папки, связанные с ROBOTDEMO.EXE, и нажмите кнопку Удалить:

Пожалуйста, прочтите это перед удалением файлов реестра
ПОЖАЛУЙСТА, будьте осторожны, не удаляйте здоровые записи реестра, иначе ваш компьютер может быть поврежден.
Если вы не можете определить, какие файлы реестра являются вредоносными, мы рекомендуем загрузить SpyHunter Antimalware, чтобы просканировать всю систему и обнаружить все вредоносные файлы. Это поможет избежать ошибок и сократить время очистки с часов до минут.
Шаг 5. Сбросьте веб-браузеры, чтобы удалить угонщики, созданные ROBOTDEMO.EXE.
- Нажмите кнопку меню Chrome, представленную тремя горизонтальными линиями.
- Нажмите «Настройки», когда появится раскрывающееся меню.
- На экране настроек прокрутите страницу вниз и нажмите ссылку «Дополнительно»;
- Нажмите кнопку «Восстановить исходные значения по умолчанию».
- Появится диалоговое окно подтверждения, нажмите кнопку «Сбросить настройки».
Сбросить Microsoft Edge:
- Нажмите кнопку главного меню Microsoft Edge, представленную тремя горизонтальными точками;
- Нажмите кнопку «Настройки», когда появится раскрывающееся меню;
- Нажмите «Сбросить настройки» в левой части окна;
- Нажмите «Восстановить настройки по умолчанию».
- Нажмите кнопку «Сброс» в новом открывшемся окне подтверждения.
Файрфокс
- Нажмите кнопку меню Firefox, представленную тремя горизонтальными линиями;
- Нажмите кнопку «Справка», когда появится раскрывающееся меню;
- Нажмите «Информация для устранения неполадок» в меню «Справка»;
- Нажмите кнопку «Обновить Firefox» в правом верхнем углу страницы «Информация для устранения неполадок».
- Нажмите кнопку «Обновить Firefox» в новом открывшемся окне подтверждения.
- Откройте Internet Explorer, нажмите на значок шестеренки в правом верхнем углу браузера, затем выберите «Свойства обозревателя».
- Теперь выберите вкладку «Дополнительно», затем нажмите кнопку «Сброс».
- В разделе «Сбросить настройки Internet Explorer» установите флажок «Удалить личные настройки», затем нажмите кнопку «Сбросить».
ПРИМЕЧАНИЕ. Если описанные выше шаги не помогли, повторно просканируйте весь зараженный компьютер с помощью антивредоносного ПО Spyhunter и позвольте ему решить все проблемы.
Раздел B – Действия по удалению ROBOTDEMO.EXE для Mac OS
Шаг 1. Удаление вредоносных расширений и угонщиков браузера, связанных с ROBOTDEMO.EXE или вредоносным ПО.
– Нажмите кнопку настройки «≡» в правом верхнем углу окна браузера, выберите «Дополнительные инструменты» и выберите «Расширения».


Сафари

– На вкладке «Расширения» найдите расширение, связанное с рекламным ПО или угонщиком, и нажмите «Удалить» или «Отключить».

Файрфокс
– Нажмите кнопку настроек (три горизонтальные полосы) в правом верхнем углу и выберите «Дополнения».

– Нажмите вкладку «Расширения» на странице «Диспетчер дополнений», чтобы просмотреть расширения.
– Найдите подозрительное дополнение, которое хотите отключить, и нажмите его кнопку «Отключить».
– Если вы хотите полностью удалить расширение, нажмите «Удалить».

Вредоносные расширения браузера перехватывают ваш поиск Google и перенаправляют вас на нежелательные веб-сайты. Чтобы избавиться от связанного поискового угонщика, вам необходимо удалить основные файлы ROBOTDEMO.EXE и связанных вредоносных программ. Мы рекомендуем загрузить SpyHunter Mac Antimalware, чтобы удалить все вредоносные приложения и программы-угонщики. Это может сэкономить вам часы и гарантировать, что вы не сделаете ошибок, которые навредят вашей системе
Шаг 2. Удалите вредоносные приложения, связанные с ROBOTDEMO.EXE или вредоносным ПО
– Открыть Finder в доке

– выберите «Приложения» и найдите подозрительные приложения, связанные с ROBOTDEMO.EXE, затем щелкните приложение правой кнопкой мыши и выберите «Переместить в корзину»:

– Щелкните правой кнопкой мыши значок «Корзина», чтобы выбрать «Очистить корзину».

Шаг 3. Удалите вредоносные файлы, созданные ROBOTDEMO.EXE, или вредоносное ПО с вашего Mac
Вредоносное ПО создает множество вредоносных файлов и папок на зараженном Mac, чтобы избежать переустановки ROBOTDEMO.EXE, необходимо найти и удалить все вредоносные файлы:
1. Щелкните значок Finder в строке меню >> выберите «Перейти», затем нажмите «Перейти к папке»:

2. В строке «Перейти к папке…» введите «/Library/LaunchAgents» и нажмите «Перейти»:

3. В папке LaunchAgents найдите все недавно добавленные подозрительные файлы и переместите их в корзину.

4.Повторите процесс для следующих папок:


Многие вредоносные программы могут повторно устанавливать себя несколько раз, если вы не удалите их основные файлы. Чтобы найти и удалить все вредоносные файлы, мы рекомендуем загрузить SpyHunter Mac Antimalware для сканирования вашего Mac. Это может сэкономить вам часы и гарантировать, что вы не сделаете ошибок, которые навредят вашей системе
Шаг 4. Скачайте SpyHunter Antimalware For Mac для сканирования вредоносных приложений и файлов.
Многие вредоносные программы продолжают глубоко генерировать вредоносные файлы на зараженном компьютере, поэтому обычным пользователям компьютеров довольно сложно обнаружить и удалить все вредоносные элементы, связанные с ROBOTDEMO.EXE. Между тем существует вероятность того, что пользователи по ошибке удалят основные системные файлы, что приведет к серьезному повреждению всего компьютера.
Чтобы избежать рисков, мы рекомендуем всем пользователям загрузить SpyHunter Antimalware For Mac, профессиональный инструмент для автоматического удаления вредоносных программ, который защитит ваш Mac от атак вирусов и вредоносных программ, поможет избежать онлайн-спама и фишинговых веб-сайтов, а также надежно защитит вашу конфиденциальность и файлы. 1. Нажмите кнопку «Загрузить» здесь, чтобы загрузить SpyHunter для Mac:
2. Дважды щелкните SpyHunter-1.2-15-7043-Installer.dmg, чтобы установить Spyhunter для Mac:

3. После установки SpyHunter For Mac запустите сканирование и зарегистрируйте его полную версию, чтобы удалить все вредоносные объекты с вашего Mac.
ROBOTDEMO.exe (майнер) кто сталкивался и как удалить?
Общие рекомендации
1. пролечить компьютер бесплатными drweb cleaner/kaspersky removal tool/.
2. закрыть имеющиеся способы проникновения вирусов (как минимум обновление ОС, перед использованием файлов с ненадежных источников где могут быть вирусы, проверять их на вирусы и глазами подозрительные файлы и т.п.), запаролить/сменить пароли начиная с ОС и кончая wifi (злоумышленник, зная пароль от wifi, может подменить твой сервер/роутер, возможно потырить пароли ОС, подменить файлы и прочее прочее — доступ в локальную сеть, особенно без нормальных настроек безопасности почти всегда — дыра)
если антивирус не находит ничего, то все будет гораздо сложнее, так как вручную чтобы почистить комп от вируса нужно хотя бы понимать как их создают и как они работают.
Обычно вирус доставляется на машину вложенными контейнерами, первый уровень — проникает через защиты на машину и чаще всего после заражения самоуничтожается, чтобы нельзя было проанализировать место входа, второй уровень устанавливает вирус и следит за его уничтожением, а уже на третьем уровне сам вирус, удалять его бессмысленно не удалив второй уровень и не закрыв дыру проникновения.
Смотри что прописано в автозапуск, ищи exe файлы в c:\users\. \appdata, особенно если там имена совпадают с названиями служб в 99% случаев все что в автозапуске там можно безболезненно удалить или хотя бы отключить. автозапуск не только пуск-автозагрузка, но и настройки реестра или в диспетчере задач.
пользуйся утилитой sysinternails autoruns (скачай с сайта майкрософт) чтобы посмотреть все что автозапускается, как минимум смотри что не имеет цифровой подписи (да, иногда ее нет у легитимных продуктов, но к примеру файлы драйверов реалтек можно тупо запомнить)
Robotdemo exe что это
ROBOTDEMO.exe (майнер) кто сталкивался и как удалить?
Общие рекомендации
1. пролечить компьютер бесплатными drweb cleaner/kaspersky removal tool/.
2. закрыть имеющиеся способы проникновения вирусов (как минимум обновление ОС, перед использованием файлов с ненадежных источников где могут быть вирусы, проверять их на вирусы и глазами подозрительные файлы и т.п.), запаролить/сменить пароли начиная с ОС и кончая wifi (злоумышленник, зная пароль от wifi, может подменить твой сервер/роутер, возможно потырить пароли ОС, подменить файлы и прочее прочее — доступ в локальную сеть, особенно без нормальных настроек безопасности почти всегда — дыра)
если антивирус не находит ничего, то все будет гораздо сложнее, так как вручную чтобы почистить комп от вируса нужно хотя бы понимать как их создают и как они работают.
Обычно вирус доставляется на машину вложенными контейнерами, первый уровень — проникает через защиты на машину и чаще всего после заражения самоуничтожается, чтобы нельзя было проанализировать место входа, второй уровень устанавливает вирус и следит за его уничтожением, а уже на третьем уровне сам вирус, удалять его бессмысленно не удалив второй уровень и не закрыв дыру проникновения.
Смотри что прописано в автозапуск, ищи exe файлы в c:\users\. \appdata, особенно если там имена совпадают с названиями служб в 99% случаев все что в автозапуске там можно безболезненно удалить или хотя бы отключить. автозапуск не только пуск-автозагрузка, но и настройки реестра или в диспетчере задач.
пользуйся утилитой sysinternails autoruns (скачай с сайта майкрософт) чтобы посмотреть все что автозапускается, как минимум смотри что не имеет цифровой подписи (да, иногда ее нет у легитимных продуктов, но к примеру файлы драйверов реалтек можно тупо запомнить)
Robotdemo.exe Virus ⛏️ (Coin Miner Trojan) Removal
As I have pointed out in the previous paragraph, Robotdemo.exe is a coin miner trojan virus. The names of the executive file can be different, however, the consequences are almost always the same. Because coin miners aim at cryptocurrency mining, they use all possible hardware power of your PC to run this operation. This virus doesn’t care about the fact that you may need to use your computer for other activities – it will continuously consume over 80% of your CPU power.
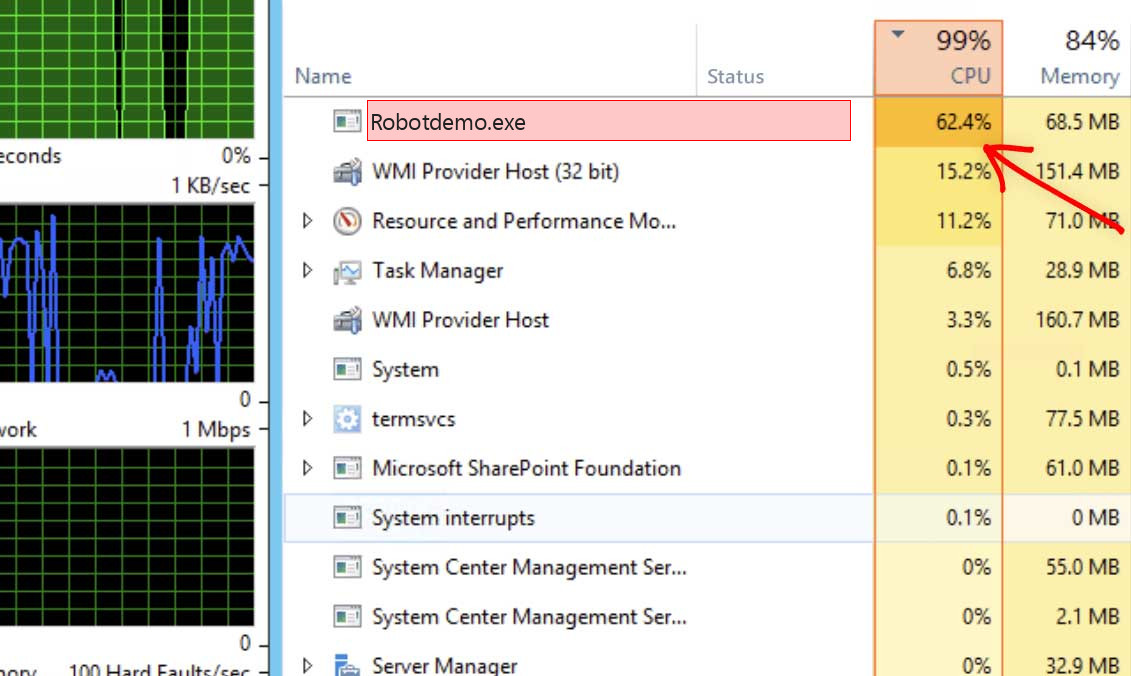
Robotdemo.exe – Extremely high CPU and GPU use
Besides CPU usage, some of the coin miners also make use of GPU power for their operations. In that situation, you will probably struggle even to see the mouse cursor moving – GPU is often utilized on 100%. It is not as essential as CPU for system work, so Robotdemo.exe coin miner viruses don’t waste time on trifles and utilize it all. It often may result in sad effects.
Shortly about cryptocurrency mining
Cryptocurrency mining term means the operation of calculating the transaction block hash. That is a basic element of any project based on the blockchain technology. Since this action takes a lot of calculations, a high-end machine is needed. Exactly, the video card is better for this purpose, because they have more cores available. Cryptocurrency mining farms usually consist of dozens of GPUs to complete their task efficiently. Such computer systems are not usable for “normal” purposes, like gaming or browsing the Web. Fraudsters who make profit via this coin miner use someones’ computers instead, even if they are used for the regular activity. 2
List of the typical coin miner symptoms
How dangerous is the Robotdemo.exe miner?
Coin miners does not deal damage to your files. However, they make a lot of unpleasant things with the whole system
First of all, Robotdemo.exe malware makes your PC overloaded. It is unable to run your applications anymore, as all processor power is used by a malware. That malware does not care for your demands, all it focuses on is generating income on you. Even if you are patient, and you waited until browser is open, you will likely experience incredibly slow performance. Pages will open for years, any kind of logins will likely take about a minute – just a nightmare for a person who works online.
Robotdemo.exe Technical Summary.
| File Name | Robotdemo.exe |
| Type | Trojan Coin Miner |
| Detection Name | Trojan:Win32/CoinMiner |
| Distribution Method | Software bundling, Intrusive advertisement, redirects to shady sites etc. |
| Similar behavior | Ruternbroker.exe, Splwow64.exe, Waspwing.exe |
| Removal | Download and install GridinSoft Anti-Malware for automatic Robotdemo.exe removal. |
“Visible” harm is not a solitary bad thing coin miners perform to your computer. Robotdemo.exe coin miner additionally deals damage to your OS. To conduct all malevolent functions correctly, it wrecks the security components of your system. You will likely see your Microsoft Defender disabled – malware halts it to prevent recognition. If you open the HOSTS file, you will likely see a ton of new notes – they are brought in by this trojan miner to connect your system to a malicious cryptomining network. All these changes are about to be gone back to the original in the process of computer recovery.
Hardware effects of coin miner activity
Besides making your computer slow, performing at peak level for long times can cause damage to your machine as well as raise power bills. PC elements are created to easily get along with high load, but they are good with it only when they are in a good shape.
Robotdemo.exe Virus ⛏️ (Coin Miner Trojan) Removal
As I have pointed out in the previous paragraph, Robotdemo.exe is a coin miner trojan virus. The names of the executive file can be different, however, the consequences are almost always the same. Because coin miners aim at cryptocurrency mining, they use all possible hardware power of your PC to run this operation. This virus doesn’t care about the fact that you may need to use your computer for other activities – it will continuously consume over 80% of your CPU power.
Robotdemo.exe – Extremely high CPU and GPU use
Besides CPU usage, some of the coin miners also make use of GPU power for their operations. In that situation, you will probably struggle even to see the mouse cursor moving – GPU is often utilized on 100%. It is not as essential as CPU for system work, so Robotdemo.exe coin miner viruses don’t waste time on trifles and utilize it all. It often may result in sad effects.
Shortly about cryptocurrency mining
Cryptocurrency mining term means the operation of calculating the transaction block hash. That is a basic element of any project based on the blockchain technology. Since this action takes a lot of calculations, a high-end machine is needed. Exactly, the video card is better for this purpose, because they have more cores available. Cryptocurrency mining farms usually consist of dozens of GPUs to complete their task efficiently. Such computer systems are not usable for “normal” purposes, like gaming or browsing the Web. Fraudsters who make profit via this coin miner use someones’ computers instead, even if they are used for the regular activity. 2
List of the typical coin miner symptoms
How dangerous is the Robotdemo.exe miner?
Coin miners does not deal damage to your files. However, they make a lot of unpleasant things with the whole system
First of all, Robotdemo.exe malware makes your PC overloaded. It is unable to run your applications anymore, as all processor power is used by a malware. That malware does not care for your demands, all it focuses on is generating income on you. Even if you are patient, and you waited until browser is open, you will likely experience incredibly slow performance. Pages will open for years, any kind of logins will likely take about a minute – just a nightmare for a person who works online.
Robotdemo.exe Technical Summary.
| File Name | Robotdemo.exe |
| Type | Trojan Coin Miner |
| Detection Name | Trojan:Win32/CoinMiner |
| Distribution Method | Software bundling, Intrusive advertisement, redirects to shady sites etc. |
| Similar behavior | Ruternbroker.exe, Splwow64.exe, Waspwing.exe |
| Removal | Download and install GridinSoft Anti-Malware for automatic Robotdemo.exe removal. |
“Visible” harm is not a solitary bad thing coin miners perform to your computer. Robotdemo.exe coin miner additionally deals damage to your OS. To conduct all malevolent functions correctly, it wrecks the security components of your system. You will likely see your Microsoft Defender disabled – malware halts it to prevent recognition. If you open the HOSTS file, you will likely see a ton of new notes – they are brought in by this trojan miner to connect your system to a malicious cryptomining network. All these changes are about to be gone back to the original in the process of computer recovery.
Hardware effects of coin miner activity
Besides making your computer slow, performing at peak level for long times can cause damage to your machine as well as raise power bills. PC elements are created to easily get along with high load, but they are good with it only when they are in a good shape.
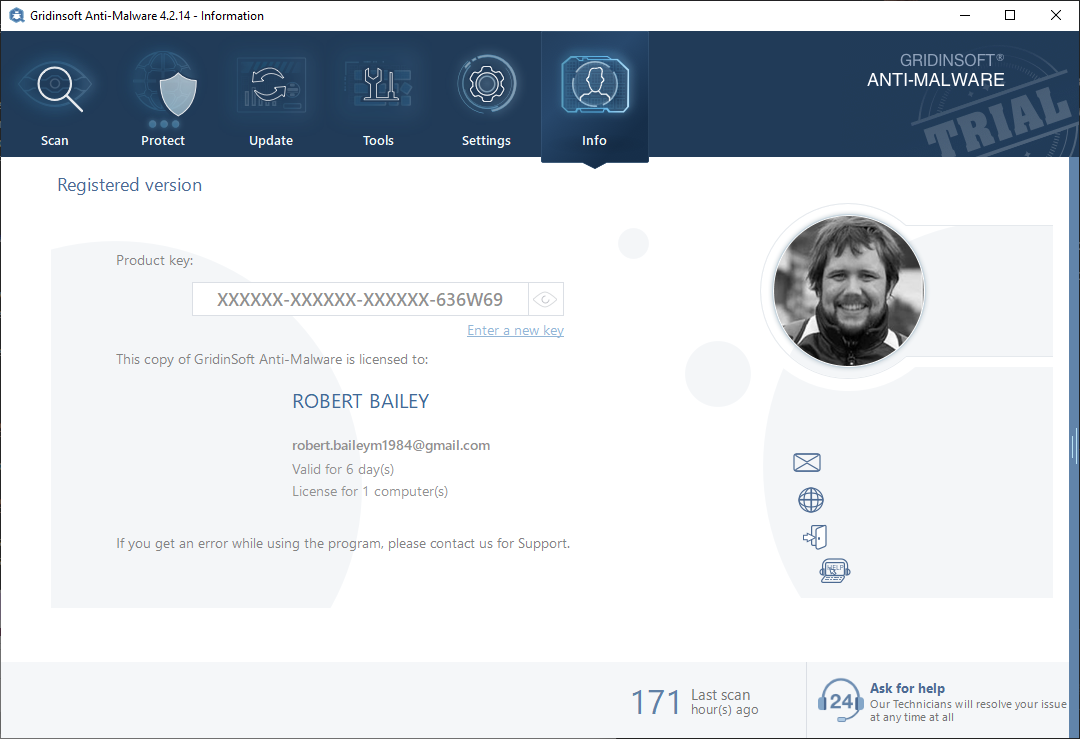
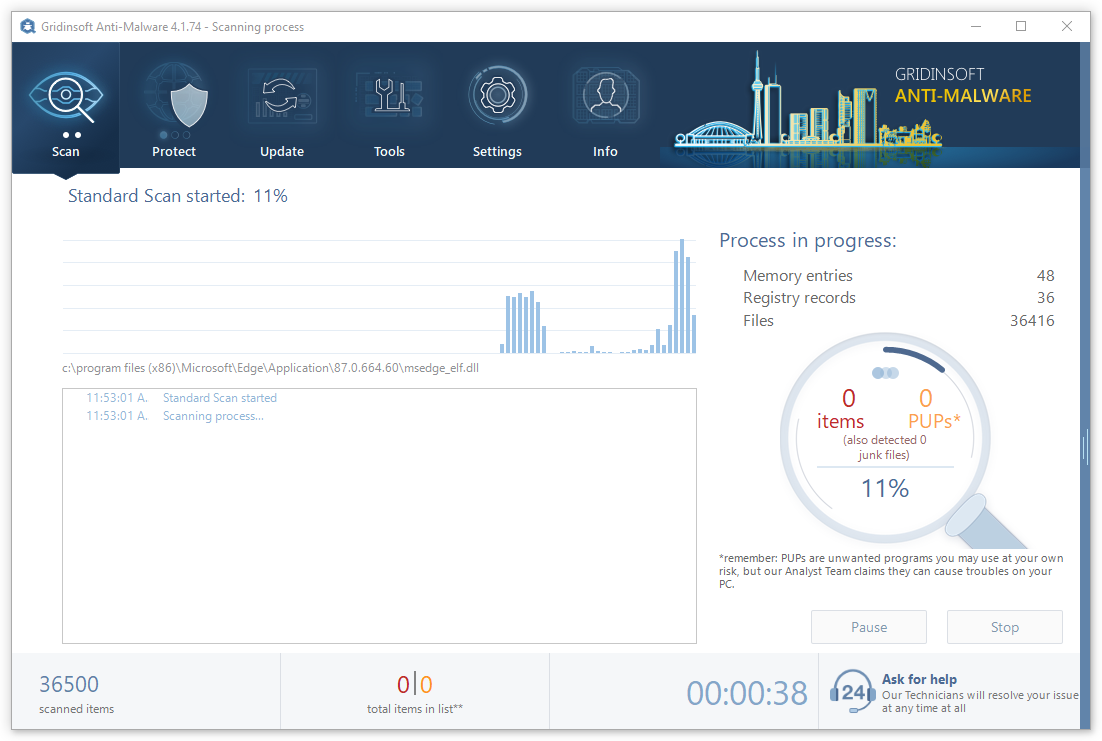
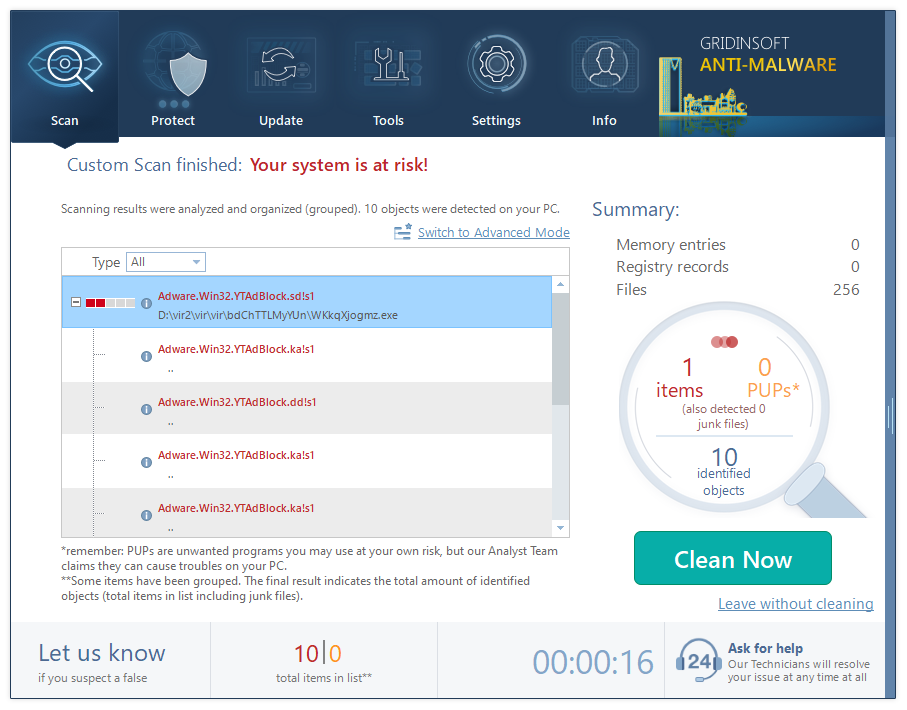
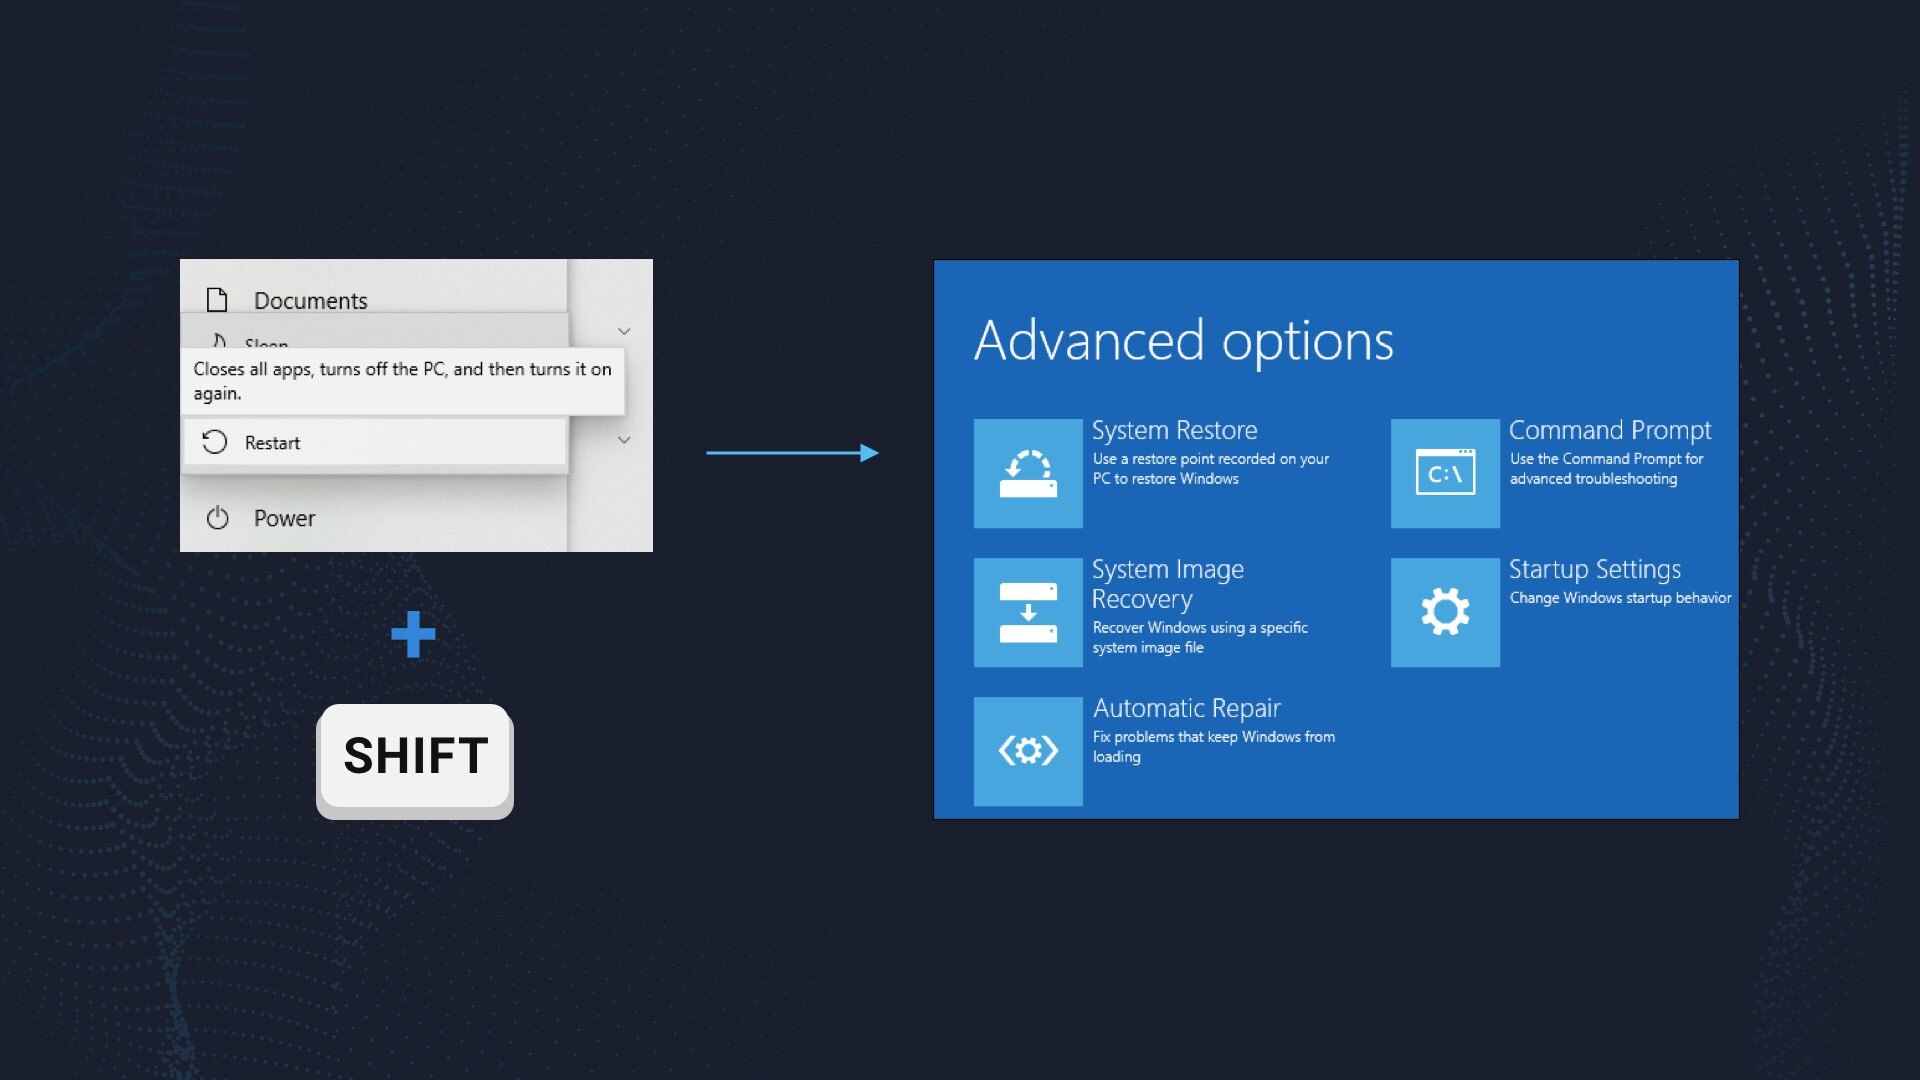
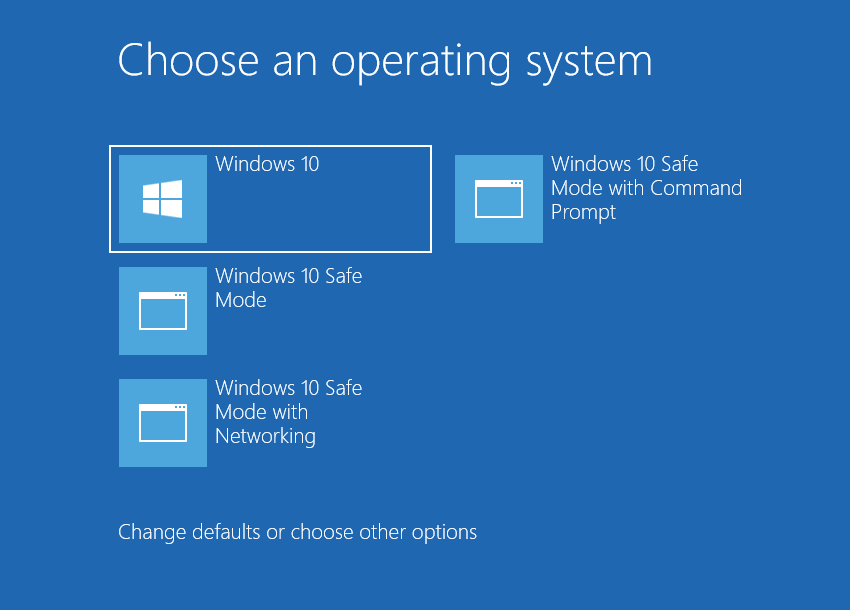
Small and covered CPU cooling system is not very easy to broke. Meanwhile, graphic cards have big and easy-to-access fans, which can be easily cracked if affected while spinning, for instance, by the user much before the coin-miner injection. Malfunctioning cooling system, together with the really high load caused by Robotdemo.exe virus can easily lead to graphic processing unit failur 3 . Video cards are also prone to have very fast wearing when utilized for cryptocurrency mining. It is likely an undesirable situation when Coin miners are one of the most prevalent malevolent programs among “serious” malware. Adware often acts as a carrier for Robotdemo.exe malware injection: it demonstrates you the banners, which contain a link to malware downloading. Sure, this abstract “malware” may belong to any type – an additional adware, spyware, rogue or backdoor. However, the statistics say that around 30% of all malware spread with the malicious banners are coin miners – and Robotdemo.exe is just among them. 4 The example of malicious banners you can see in the Internet Another way you could get this item on your computer is by downloading it from the suspicious website as a part of a program. People who spread hacked variants of favored programs (which do not need the license key) have small chances to earn money. Therefore, there is a very big temptation to add malware to the final package of the hacked application and acquire a coin for every installation. Before blaming these people for hacking and also malware distribution, ask yourself – is it okay to avoid paying for the program in this manner? It is much cheaper to pay $20-$30 at once than to pay a much bigger figure for antivirus program and new parts for your desktop. Eliminating such a virus requires using specific app. Proper anti-malware program must have high performance at scanning and also be lightweight – in order to make no problems with utilization even on weak computers. On top of that, it is better to have proactive protection in your security tool – to prevent the virus even before it launches. Microsoft Defender does not have these elements for various reasons. That’s why I’d recommend you to use a third-party anti-malware program for that reason. GridinSoft Anti-Malware is a perfect option that fits all of the discussed characteristics. 5 Prior to the virus removal, it is important to boot your operating system into Safe Mode with Networking. Since Robotdemo.exe miner takes a lot of processor power, it is required to stop it before launching the security program. Otherwise, your scan will last for years, even though the GridinSoft program is pretty lightweight. Press the Start button, then choose Power, and click on Reboot while holding the Shift key on the keyboard. Windows will reboot into recovery mode. In that mode, choose Troubleshoot→ Startup Settings→ Safe Mode with Networking. Press the corresponding button on your keyboard to choose that option. When your PC is in Safe Mode, all third-party apps, along with the majority of non-crucial Windows components, are not started with the system start. That gives you the ability to clean the computer without dealing with high CPU usage of the coin miner. Download and install GridinSoft Anti-Malware. You can use this anti-malware program for free during its 6-day trial period. In that term, all functions are available, and it takes no payments to remove malware from your system. After activating your free trial, start Full scan. It may last up to 10 minutes. You may use the PC as usual. When the scan is finished, press the Clean Now button to remove all detected elements from your system. This procedure takes less than a minute. Now, you are good to go. Reboot your PC into a normal Windows mode and use just as there was nothing malicious.How did I get Robotdemo.exe coin miner virus?
Coin miners are spread through different ways, but their main sources are malicious banners and programs from dubious sources
How to remove the Robotdemo.exe miner from my PC?
The best way to get rid of this coin miner virus is to use anti-malware software
Booting the PC into Safe Mode with Networking
Remove Robotdemo.exe coin miner virus with GridinSoft Anti-Malware