How to send and withdraw Ether from a smart contract

In this article, we’ll be checking out an example of a smart contract that will we can send money to, check it’s balance and then withdraw the money to an address only if the address calling the function is the owner, commonly known as the Owner Model.
This is actually from a bank smart contract I developed and built a website around. More on that later
Creating a smart contract with an Owner
Okay so first things first: We have to create a new file, name it MySmartContract.sol (or ideally, whatever you want lol) and add the license and Solidity version statements like this:
Then we create an address variable to store the owner of the contract below:
Next we will create a constructor that stores the address that deployed the contract as the owner. A constructor is a special function that is only called once when the contract is deployed. We will use the msg object’s sender property. msg.sender is a built-in variable in solidity that stores the address interacting with the smart contract at any given time.
Go ahead and save the contract, compile and deploy. Click the contractOwner button to see the address that deployed the contract is now the owner.
Send money to smart contract
Next, we are going to create a function that allows any address to send money to the contract.
We can use the keyword payable to specify that the function can receive Ether.
In the getBalance function, the keyword this refers to this particular contract (MySmartContract).
Now we’ll go ahead and deploy the contract and test you can send ether to the contract and check the balance of the contract
Withdraw all money from smart contract
Now, create a withdrawAll function that passes the address we wish to send the money too.
When you deploy and test out the contract, you’ll notice that anyone can run this withdrawAll function. Lets only allow to sendcontract owner to execute this function. We use the require to check for conditions and throw an exception if the condition is not met. Just to keep things secure
In this case, we check that the address calling the function is the same as the contract owner. If it fails, it will rollback the transaction. This contract now meets the Owner model where it checks if address calling the function is the owner before allowing it to proceed further.
So that’s it for this simple smart contract that allows money to be sent to it, and only allows the owner to withdraw all the money from the smart contract.
If you found this article helpful, feel free to give me a Clap, as this brightens my day knowing I may have helped someone in their journey in making stuff.
You may also send me a message if you need any further help. I’d be happy to assist.
Договоры в цифровую эпоху
Смарт-контракты или “умные контракты”, как и любой контракт, определяют условия сделки. Однако «умным» контракт делают условия, которые устанавливаются и выполняются как код, работающий в Интернете, в сети блокчейн, а не условия по документу, заключенному с помощью юриста.
Смарт-контракты расширяют основную идею криптовалют – отправку и получение денег без «доверенного посредника». И поскольку смарт-контракты работают в блокчейне, например, Ethereum, они гарантируют безопасность, надежность и доступность без каких-либо ограничений.
Практическое применение смарт-контрактов
Смарт-контракты позволяют разработчикам создавать широкий спектр децентрализованных программ и токенов – аналогов ценных бумаг в виртуальном мире. “Умные” контракты используются для многих задач: от обмена криптовалют и новых финансовых инструментов до логистики и игр. Смарт-контракты хранятся в блокчейне, как и любая крипто-транзакция.
С момента изобретения смарт-контрактов и по сей день Ethereum является самой популярной платформой для смарт-контрактов, но их также могут выполнять многие другие платформы. Такие альтернативные блокчейны включают, например, Solana, EOS, Neo, Tezos, Tron, Polkadot и Algorand. Смарт-контракты пишутся на разных языках программирования: Solidity, Web Assembly, Michelson, Rust, Vyper, Yul, DAML, JavaScript, Move, Bitcoin Script, Golang, C/C++, C#, Haskell, Clarity и т.д.
Кто угодно может создать и развернуть в блокчейне смарт-контракты, а также управлять их выполнением в заранее определенных пределах. Код смарт-контрактов открыт и может быть публично проверен. Это означает, что любая заинтересованная сторона может точно увидеть, какой логике следует смарт-контракт, когда получает или отправляет цифровые активы.
В Ethereum или других сетях код каждого смарт-контракта навсегда сохраняется в блокчейне. Это позволяет заинтересованной стороне проанализировать не только код контракта, чтобы проверить его функциональность, но также состояние и историю его выполнения.
Сеть Ethereum состоит из множества так называемых нод – устройств, обеспечивающих работу блокчейна. Ноды бывают разных типов, наиболее важным из которых является полная (full) нода. Каждая полная нода сохраняет копию всех существующих смарт-контрактов и их текущее состояние вместе с блокчейном и данными транзакций. Когда смарт-контракт получает денежные средства от пользователя, его код выполняется всеми полными нодами сети, чтобы достичь консенсуса относительно результата транзакции. Именно это позволяет смарт-контрактам безопасно работать без какого-либо центрального органа управления, даже если пользователи совершают сложные финансовые транзакции с неизвестными лицами.
Для выполнения транзакций в Ethereum необходимо оплачивать комиссию, размер которой зависит от сложности транзакции и ее срочности. Для оценки сложности транзакции используется понятие “газ”, которое обозначает необходимые для выполнения соответствующего кода контрактов вычисления. Размер комиссии рассчитывается исходя из количества “газа”, умноженного на его текущую стоимость, с добавлением ставки приоритета. Размер ставки приоритета выбирается самостоятельно и влияет на то, как скоро транзакция будет включена в блок и считаться успешно выполненной. Таким образом, пользователи могут экономить, оплачивая меньшую комиссию для транзакций, не являющихся срочными.
После развертывания в блокчейне смарт-контракты, как правило, не могут быть изменены даже самим их создателем, хотя существуют исключения из этого правила. Такая неизменность помогает гарантировать, что смарт-контракты не могут быть подвергнуты цензуре, блокировке, удалению или отказу от ответственности. Ниже приведен пример простого смарт-контракта на Solidity.
Безопасность смарт-контрактов
Несмотря на высокую устойчивость алгоритмов распределенной сети блокчейн к взлому, случаи, когда пользователи теряют огромное количество средств из-за действий злоумышленников, все же случаются. Это происходит из-за ошибок при разработке смарт-контрактов – так называемых уязвимостей.
К примеру, блокчейн-сеть Ronin Network, связанная с популярной игрой Axie Infinity, потеряла 625 миллионов долларов США в результате хакерской атаки.
Еще один известный случай получил название “DAO Hack”. Хакер, обнаружив уязвимость, украл 3,6 миллиона эфира (60 миллионов долларов), воспользовавшись резервной функцией в коде, обладающем уязвимостью типа «Reentrancy».
В этих примерах злоумышленники использовали открытость и прозрачность алгоритмов работы смарт-контрактов. Проверив исходный код контрактов, хакеры нашли уязвимости и успешно проэксплуатировали их.
В общем случае, для классификации уязвимостей смарт-контрактов используется два реестра, разработанных крипто-энтузиастами и экспертами по безопасности:
- Реестр классификации слабых мест смарт-контрактов (SWC Registry) является реализацией схемы классификации слабых мест, предложенной в EIP-1470 (предложения по улучшению Ethereum). Он частично согласован с терминологией и структурой, используемой в Common Weakness Enumeration (CWE), и одновременно описывает широкий спектр вариантов уязвимостей, характерных для смарт-контрактов.
- Decentralized Application Security Project (или DASP) Top 10 of 2018 – проект является инициативой NCC Group. Это открытый совместный проект для объединения усилий по обнаружению уязвимостей смарт-контрактов в сообществе крипто-энтузиастов.
Виды уязвимостей смарт-контрактов
1) Reentrancy – повторный вход. Атака Reentrancy является одной из самых разрушительных атак в смарт-контрактах Solidity. Атака повторного входа происходит, когда функция осуществляет внешний вызов к другому, ненадежному контракту. Затем ненадежный контракт делает рекурсивный вызов к исходной функции, пытаясь исчерпать все денежные средства. Если контракт не может обновить свое состояние перед отправкой денежных средств, злоумышленник может постоянно вызывать функцию вывода, чтобы исчерпать денежные средства контракта.
Отправка денег в блокчейне является более продолжительной операцией (минуты), чем вызовы функций смарт-контрактов (доли секунды). Эта разница создает условие для многочисленных вызовов уязвимого смарт-контракта, который не успевает понять, что он уже отправил деньги, поэтому выполняет команду их отправки на один и тот же адрес много раз.
Пример сценария атаки повторного входа:
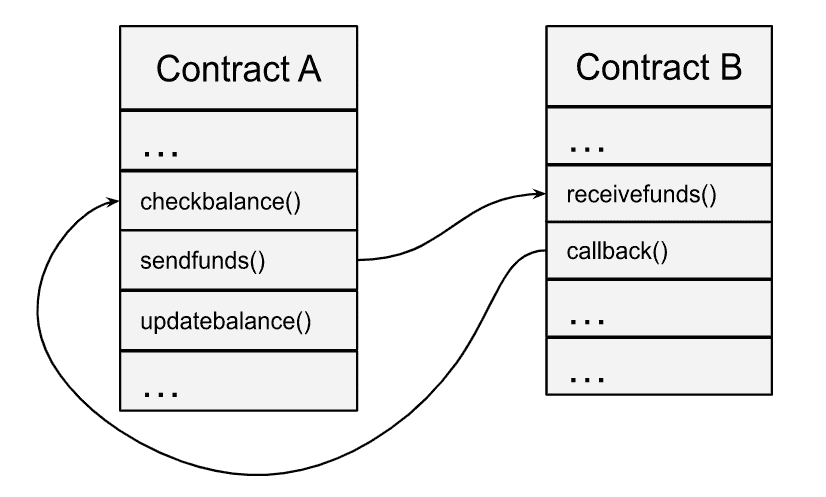
Атака повторного входа реализуется с участием двух смарт-контрактов: контракт жертвы (A), содержащий уязвимую функцию, и контракт злоумышленника (B).
- Контракт A вызывает функцию приема средств в контракте B – receivefunds.
- Тогда контракт B сразу снова обращается к контракту A, пока функции передачи средств (sendfunds) и обновления баланса (updatebalance) еще не завершились. Этот шаг выполняется максимально быстро и максимальное количество раз.
Функция fallback контракта B повторно вызывает контракт A для злоупотребления порядком вызова функции updatebalance, обновляющей баланс смарт-контракта. Таким образом, функция fallback успевает вызвать функции checkbalance и sendfunds несколько раз, прежде чем выполнится функция updatebalance.
Ниже приведен пример смарт-контракта, уязвимого к Reentrancy.
Злоумышленник будет вызывать функцию widthdraw(), пока баланс контракта не иссякнет, то есть, пока не станет равен нулю.
2) Arithmetic Overflow and Underflow – арифметические переполнения и антипереполнения. Простыми словами, переполнение – это ситуация, когда uint (целое число без знака) превышает свой размер в байтах. Тогда следующее увеличение переменной вернет её в начальное состояние. Например, наибольшее число, которое может хранить тип uint8, состоящий из 8 бит, это двоичное 11111111 (в десятичном 2^8 – 1 = 255). Вот пример кода:
Если выполнить этот код, баланс станет равным 0. Это простой пример переполнения. Если добавить 1 к двоичному 11111111, он сбрасывается в 00000000.
В противоположном случае, если от числа uint8, равного 0, вычесть 1, то оно станет равно 255.
Такие переполнения без надлежащих проверок приводят к неожиданным значениям переменных, а значит, к неожиданным последствиям работы смарт-контракта, вплоть до полной потери денег, которыми он управляет.
3) Source of Randomness – источник случайности.
Временная составляющая. Метки времени исторически использовались для различных потребностей, таких как генерация псевдослучайных чисел, блокирование денежных средств на определенный промежуток времени и для других функций изменения состояния контракта, зависящих от времени. Хакеры имеют возможность корректировать временные метки, что может оказаться достаточно опасным, если временные метки используются в критических местах смарт-контракта.
Использование функции blockhash. Использование функции blockhash сродни зависимости от отметки времени. Не рекомендуется использовать эту функцию для важных компонентов по той же причине, что и зависимость от временной отметки, поскольку хакеры могут манипулировать этими функциями и изменять вывод денежных средств в свою пользу. Это особенно заметно, когда хеш блоков используется как источник случайности. Ниже приведен пример уязвимой функции:
Атака может быть успешно выполнена, если злоумышленник просто скопирует код функции в свой контракт, развернет его в блокчейн-сеть и выполнит скопированную функцию для генерации псевдослучайного значения. Полученный результат может быть направлен в ответ на оригинальный контракт.
4) Denial of Service – отказ от обслуживания. Существует множество способов, как можно вывести смарт-контракт из строя и прервать его нормальную работу. Общего метода поиска таких уязвимостей нет, поскольку каждый контракт имеет свою логику работы. Несмотря на это, можно выделить несколько векторов атак, которые могут привести к эксплуатации уязвимостей типа denial of service.
Зацикливание через внешне доступные отображения (маппинги) или массивы. Обычно такая уязвимость возникает в сценариях, где владелец контракта распределяет токены среди инвесторов с помощью функций типа distribute() так, как указано в примере ниже:
В этом примере цикл выполняется для каждого элемента массива. Поскольку размер массива может быть искусственно увеличен, злоумышленник может создать слишком много аккаунтов. В определенный момент размер массива увеличится настолько, что на выполнение цикла будет израсходовано все количество газа. Это сделает невозможным дальнейшее исполнение алгоритма и нормальную работу контракта.
5) Unchecked Call Return Value – непроверенное значение возврата вызова. Основная идея этого типа уязвимости состоит в том, что в контракте отсутствует проверка возвращаемого значения в сообщении после вызова внешнего контракта. В результате контракт продолжит работу, даже если другой вызванный им контракт ответил на вызов некорректно. Это может привести к непредсказуемому поведению алгоритма в будущем. В Solidity используются несколько низкоуровневых методов вызова, работающих с необработанными адресами: call, callcode, delegatecall и send.
В примере, приведенном выше, ошибка существует, когда send используется без проверки ответа. Если транзакция победителя не удается, это позволяет установить для payedOut значение true (независимо от того, был ли отправлен эфир или нет). В этом случае другой участник может вывести выигрыш победителя с помощью функции withdrawLeftOver.
6) Visibility – видимость. В Solidity вы можете указать видимость вашей функции, то есть, определить, можно ли вызвать функцию извне другими контрактами и какими именно. По умолчанию функция общедоступна.
Как описано в документации Solidity, существует четыре типа видимости функций:
- external
- public
- internal
- private
External-функции являются частью интерфейса контракта. Это означает, что их можно вызвать по другим контрактам и через транзакции. Важно понимать, что внешняя функция не может быть вызвана внутренне.
Public-функции являются частью интерфейса контракта и могут быть вызваны внутренне или через сообщения.
К внутренним функциям можно получить только внутренний доступ, то есть, из текущего контракта или контрактов, исходящих от него.
Частные функции видны только для контракта, в котором они определены, а не в производных контрактах.
Проблема с видимостью заключается в том, что, если не указан тип, функция, которая должна быть частной, станет общедоступной, и, таким образом, ее могут вызвать неуполномоченные лица.
В примере, приведенном выше, – простая игра, в которой, чтобы получить баланс, пользователь должен создать адрес Ethereum, последние 8 шестнадцатеричных символов которого равны 0.
Видимость функции _send не указана, следовательно, в результате каждый может вызвать эту функцию (режим по умолчанию общедоступный) и получить баланс.
Вышеперечисленные уязвимости смарт-контрактов не исчерпывающие. Для полной оценки безопасности смарт-контракта, обнаружения слабых сторон и потенциальных уязвимостей воспользуйтесь аудитом смарт-контрактов.
Как избежать уязвимостей смарт-контрактов
Учитывая актуальность цифровых соглашений и катастрофичность последствий ошибок, приводим рекомендации по исправлению уязвимостей в смарт-контрактах.
1. Reentrancy. Есть несколько методов, которые помогают избегать появления уязвимостей типа «Reentrancy» в смарт-контрактах. Первый из них – использовать функцию transfer() и везде, где необходимо, отправлять эфир на балансы внешних контрактов. Использование этой функции позволит ограничить количество газа до 2300 единиц, что сделает невозможным повторный вызов контракта получателем.
Второй метод заключается в том, что все операции, изменяющие значение переменных внутри контракта, должны происходить до того, как эфир будет отправлен контрактом. Любая логика, выполняющая вызовы внешних контрактов и других неизвестных адресов, должна выполняться последней в функции.
Для примера уязвимого смарт-контракта, приведенного в настоящей статье, достаточно изменить порядок вызова функций в Контракте А:
- checkbalance() – проверка баланса смарт-контракта
- updatebalance() – обновление баланса смарт-контракта
- sendfunds() –отправка денежных средств
Третий метод – использование модификатора, что делает невозможным эксплуатацию атаки Reentrancy. Пример такого модификатора:
Также можно использовать библиотеку OpenZeppelin со специально разработанными функциями, улучшающими уровень безопасности. Для использования этой библиотеки необходимо импортировать ее и унаследовать в своем контракте. Пример подключения библиотеки:
2. Integer overflow and underflow. Самым эффективным методом защиты от атаки переполнения является создание собственных или использование посторонних открытых библиотек, заменяющих стандартные математические операции, такие как сложение, вычитание и умножение. Операции деления практически неуязвимы для этой атаки, поскольку Ethereum Virtual Machine выдает ошибку при делении на 0.
Для обеспечения защиты необходимо разработать функции каждой математической операции. Пример безопасной функции сложения:
Кроме обычной операции сложения, функция выполняет проверку, чтобы результат сложения был больше одного из слагаемых. Для умножения, кроме проверки, равен ли результат деления произведения на один из множителей второму множителю, добавляется условие умножения на 0.
Также можно использовать библиотеку OpenZeppelin по аналогии с описанием в рекомендациях по Re-entrancy.
3. Source of randomness. Необходимо избегать использования временных меток блоков для генерации случайных чисел или хотя бы не использовать их в критических местах, таких как определение победителя, изменение баланса контракта и т.д.
Иногда использование источников информации, зависимых от времени, все же необходимо. Например, для разблокирования контракта или завершения ICO через определенный промежуток времени. В таких случаях рекомендуется использовать block.number и среднее время блока для определения времени. Таким образом, указание номера блока для изменения состояния контракта может быть более безопасным, поскольку хакеры не могут так легко им манипулировать.
4. Denial of Service. Необходимо избегать использования циклов данных, которые могут манипулироваться пользователями. Рекомендуется создать шаблон функции вывода денежных средств, где каждый из инвесторов может вызвать ее независимо от других.
В случае, когда продление работы контракта зависит от его владельца, необходимо разработать отказоустойчивый механизм его работы так, чтобы даже при недееспособности владельца контракт продолжал работать. Одним из возможных решений является создание “многоподписного” контракта, в котором даже при ликвидации одного из владельцев, все остальные имели бы права для управления состоянием контракта. Также можно создать механизм, который автоматически продолжит работу контракта через предварительно определенный промежуток времени без вмешательства владельца.
5. Unchecked Call return value. Необходимо использовать функцию transfer() вместо send() везде, где это возможно. Функция transfer() отменит транзакцию, если передача денежных средств не состоялась. Если использование функции send() все же необходимо, нужно проверять возвращаемое значение.
6. Visibility. Хорошая практика – всегда указывать видимость функций, даже если они должны быть публичными. Это поможет избежать непреднамеренного присвоения ложного типа видимости. Новые версии Solidity выдают ошибку при компиляции, если функциям не присвоен ни один из атрибутов видимости.
Вывод
Таким образом, мы рассмотрели основы работы и безопасности смарт-контрактов. Мы привели несколько примеров уязвимостей смарт-контрактов и методов уменьшения рисков этих уязвимостей. Узнайте больше об аудите смарт-контрактов, чтобы улучшить ваше представление об их безопасности.
Воспользуйтесь нашим бесплатным онлайн-анализатором безопасности смарт-контрактов, чтобы получить быстрое предоставление о результатах работы автоматических инструментов для оценки безопасности смарт-контрактов.
Если у вас возникли дополнительные вопросы по безопасности смарт-контрактов или другие вопросы в сфере безопасности Web3 и блокчейн, вы можете получить ответы от квалифицированных специалистов в рамках нашей индивидуальной консультации.
Подпишитесь на наш канал Телеграм, чтобы не пропустить новые статьи нашего блога.
Как вывести TRON из смарт контракта, не используя сайт проекта?

Всем привет! Многие из нас участвуют в хайпах на смарт контрактах криптовалюты TRON. И все мы знаем, что из контракта, прошедшего аудит, и в котором не обнаружено дыр, нельзя украсть деньги. Игра идет до конца, пока баланс не будет пуст. Этим смарты и привлекают нас.
Но что делать, если админ или же недоброжелатели решат напакостить и просто выключат сайт контракта, через который мы делаем депозиты и выводим средства? Как забрать свои Троны без сайта? Давайте разберемся в этой небольшой статье.
Пошаговая инструкция как работать с контрактом без сайта, напрямую
- В первую очередь вам нужно открыть обозреватель TronScan и ввести там адрес смарт контракта. Это не составит проблем, ведь адрес известен всем участникам.
- Затем вам необходимо открыть расширение TronLink, залогиниться в нём и на сайте TronScan нажать в правом верхнем углу «Привязать кошелек».
 Если вы пользуетесь мобильным кошельком TronWallet, то привязывать ничего не надо. Привязка автоматически у вас сработает – надо лишь открыть Тронскан через браузер кошелька.
- После этого подтверждаем привязку нажатием оранжевой кнопки.

- Теперь в меню необходимо выбрать строчку «Контракт».

- Из нескольких функций необходимо выбрать «Написать контракт».

- Теперь опускаемся ниже и ищем функцию «Withdraw» (вывод). Открываем её, если она закрыта и в ней жмем кнопку «Send» (отправить).

- Ну, а дальше всё знакомо. Открывается TronLink и просит подтвердить вывод. Не забудьте, что у вас на балансе должна быть парочка Тронов для оплаты комиссии. Подтверждаем – и денежки на кошельке!

Вот таким простым способом можно обходиться вовсе без сайта контракта. Не только инвестируем, но и разбираемся во всех тонкостях вместе с HyipHunter.org! Приглашаю в комментарии оставить свое мнение, либо если какие-то моменты непонятны, то задать вопрос.
Создатель блога. Частный инвестор. Зарабатывает в высокодоходных инвестиционных проектах и криптовалютах с 2014 года. Консультирует партнеров. Присоединяйтесь в телеграм канал блога и наш чатик.
�� Что такое смарт-контракты простым языком

Идея “умных контрактов” представляет собой многообещающую облачную технологию для хранения различного рода документов, договоров, контрактов и т.д. В этой статье ProstoCoin расскажет, что такое смарт-контракты, как они функционируют и зачем нужны.
Содержание
- Что такое смарт-контракты?
- Как работают смарт-контракты
- Как использовать умные контракты?
- Примеры смарт контрактов в реальной жизни
- Преимущества и недостатки смарт-контрактов
- Отличия умных контрактов от обычных контрактов
- В заключение
Что такое смарт-контракты?
Смарт-контракт – электронный протокол, написанный с помощью компьютерного кода. Его назначение – передача информации и обеспечение исполнения условий контракта обеими сторонами. Его еще называют умный контракт.
Особенности смарт-контракта
Smart-контракты дают возможность безопасно обмениваться деньгами, акциями, собственностью и другими активами напрямую, без участия посредников.
Обычно, чтобы заключить любую сделку, необходимо обратиться к нотариусу или адвокату, оплатить документы и ждать их оформления. А в случае невыполнения условий сделки одной из сторон в реальной жизни приходится обращаться в суд. Участники таких сделок не могут полностью доверять друг другу и уповают на защиту закона.

Рассмотрим это на примере покупки мобильного телефона в Интернете. Допустим, продавец просит предоплату – потому что опасается отправлять посылку наложенным платежом и потерять деньги за доставку, если покупатель за посылкой не явится. Покупатель же опасается, что продавец окажется мошенником, присвоит предоплату и не вышлет товар, либо товар окажется некачественным. В таких ситуациях обе стороны вынужденно рискуют.
Но при заключении смарт-контракта подобного риска нет. Разработана программа, которая следит за выполнением обязательств обеих сторон, а также автоматически взымает штрафы за нарушение условий договора. «Умные контракты» обеспечивают безопасность и прозрачность сделки, не позволяют обойти статьи договора, основаны на криптографии. Это более выгодно и финансово: не нужно платить юристам или другим посредникам, делать предоплату. Выполнение условий сделки происходит автоматически с минимальными затратами на их сопровождение, без привлечения третьих лиц.
Когда и почему появился смарт-контракт
В 1994 году криптограф и специалист в области права Ник Сабо понял, что с помощью децентрализованного реестра можно заключать электронные самоисполняемые контракты. Их можно записать в виде кода. Выполнение контрактов обеспечит сеть компьютеров, которая управляется цепочкой блоков. Таким образом люди смогут переводить друг другу деньги, получать товары и услуги. Лишь в 2008 году удалось реализовать идею умных контрактов – благодаря появлению технологии блокчейн. А в 2013 году умные контракты начали широко применяться на практике после создания проекта Ethereum.
Как работают смарт-контракты
Умные контракты основаны на технологии блокчейн. Это распределенный реестр, децентрализованная система сделок, чье существование поддерживает сеть компьютеров по всему миру. Блокчейн позволяет пользователям, например, осуществлять транзакции без банков или любых других финансовых инстанций (переводить деньги, совершать платежи), а также передавать материальные ценности (недвижимость, товары) от одного пользователя другому без посредников.

Подтверждение осуществления сделки при смарт-контракте совершается на многих компьютерах, при этом происходит постоянная сверка данных (каждая новая сделка ложится в цепочку предыдущих, формируя блоки цепи блокчейн, и при сверении данных каждый раз учитываются все блоки и все прошлые сделки). Именно поэтому невозможно вмешаться в сделку и перекроить ее условия. Информация еще и зашифрована. Так что стороны договора могут быть уверены, что все условия будут соблюдены.
Принцип работы блокчейна и смарт-контрактов
- Вы хотите произвести транзакцию. Эта транзакция пересылается в компьютерную сеть равноправных узлов (они называются нодами).
- Сеть нод подтверждает транзакцию и статус пользователя.
- Транзакцией считается перевод средств в криптовалюте, передача информации, в том числе и контрактов.
Криптовалюта – цифровые деньги, которые создаются и хранятся в блокчейне. Самой известной криптовалютой является Биткоин. Криптовалюта не имеет внутренней ценности (ее нельзя обменять на золото), существует только в электронном виде и хранится децентрализовано в сети (то есть, не эмитируется центральным банком).
Итак, код умного контракта выполняется в момент, когда приходит транзакция или сообщение. Это можно сделать со своего аккаунта, отправив транзакцию, или через другой смарт-контракт, который прислал сообщение. Код не имеет доступа к Интернету.
Умные контракты реагируют лишь на транзакции. Основатель Эфириума поясняет работу умных контрактов так: актив или валюта переводятся в программу, после этого она начинает следить за выполнением условий контракта. Как только они будут выполнены, продавец получает деньги, а покупатель товар. Работу умных контрактов можно сравнить с автоматом продаж. Бросаешь монетку и получаешь товар без посредников, без помощи третьих лиц.
Пример кода смарт-контракта

Это образец кода, который написан на блокчейн-платформе Ethereum. Эфириум дает неограниченные возможности для работы с умными контрактами. Хотя есть и другие платформы, где можно написать смарт-контракт. Кто пишет коды? Любой участник сети может запустить написание кода за небольшую плату (Gas). Писать контракты можно и самостоятельно, но для этого нужно разобраться в компьютерных языках Script и Тьюринг (для Эфириума).
Где заключается смарт-контракт
Заключаются smart-контракты на различных блокчейн-платформах. К ним относятся:
- Bitcoin — первая криптовалюта, но возможности написания умных контрактов на ней очень ограничены;
- Side Chains — в этом блокчейне возможности для умных контрактов более расширены, чем в Биткоин;
- NXT — открытая онлайн-платформа с ограниченным количеством смарт-контрактов, которые пишутся по шаблонам блокчейна. Создать уникальный контракт нет возможности; — открытая онлайн-платформа, в которой можно написать любой смарт-контракт, но за него нужно заплатить криптовалютой данного блокчейна;
- Также можно заказать разработку смарт-контрактов у профессиональных программистов.
Как использовать умные контракты?
Самым простым примером использования смарт-контрактов является мультиподпись. С помощью такой подписи участники договора могут заморозить определенную сумму монет на блокчейне так, что в случае необходимости ее потратить потребуются подписи более половины участников. Такое условие контракта обеспечивает безопасность средств, вложенных в проект. В случае провала средства будут возвращены инвестору автоматически. Если сбор заявленной суммы прошел успешно, тогда участники мультиподписи активируют свои ключи, подтверждая добросовестность проекта, в который инвестируют.
Смарт-контракты можно использовать для любых финансовых действий в сфере страхования, регистрации или передачи собственности, кредитования. Наиболее широкое распространение умных контрактов наблюдается в бизнес-сфере, где предполагаются выплаты и действия, обусловленные платежами.
Некоммерческое объединение из 200 компаний, развивающих сферу блокчейна, так называемая «Палата цифровой коммерции», выпустило «Белую книгу», где описано 12 сфер реализации смарт-контрактов:
Цифровая идентичность. Умные контракты дают возможность контролировать свои данные, цифровые активы и репутацию. Решать, какие данные можно разглашать контрагентам, а какие нет.
Смарт-контракты способны преобразовать в цифровой вид и систематизировать Единый торговый кодекс, а также автоматизировать его обновление и соблюдение правил по уничтожению записей в будущем.
Умные контракты позволяют обойти посредников в цепочке поставок ценных бумаг. При этом происходит автоматическая выплата дивидендов и управление обязательствами.
Смарт-контракты удобно использовать при международных расчетах. Они обеспечивают более быстрый аккредитив, то есть, оплату торговой сделки с гарантией. Повышается ликвидность финансового актива – это возможность быстрого превращения его в денежные средства без значительных финансовых потерь.
Смарт-контракты упрощают торговые процессы после сделки. В контракте прописаны условия и верификация сделки. То есть, соответствие продукта правилам, стандартам и сертификации, которые прописаны в контракте. В случае несоответствия качества товара продавец не получает деньги и с него взимается штраф за доставку некачественной продукции.
Финансовые организации могут с помощью умных контрактов вести записи финансовых данных. Это поможет объединить все данные в один реестр и упростит обмен информацией между организациями. Это также снизит расходы на аудит и улучшит предоставление финансовой отчетности.
С помощью умных контрактов можно автоматизировать обработку платежей по ипотечному залогу.
Технология смарт-контрактов обеспечивает передачу собственности без жульничества.
Благодаря умным контрактам можно отследить всю цепочку поставок товара в реальном времени. Через Интернет можно записать перемещение товара от цеха до полки супермаркета.
В сфере страхования автомобилей умный контракт может хранить в себе страховой полис, а также запись по истории вождения. Можно отправлять запросы в Интернет Вещей, который можно установить в авто, после происшествия – и таким образом быстро установить причину ДТП.
С помощью умных контрактов можно улучшить клинические исследования пациентов, так как они автоматизируют данные о пациенте и передают информацию между клиниками.
С помощью смарт-контрактов можно облегчить распространение данных о раковых заболеваниях, при этом конфиденциальность пациента будет защищена.
Примеры смарт контрактов в реальной жизни
Вы с другом играете в тотализатор на исход футбольного матча. Вы вносите в блокчейн ставки в виде транзакций, которые сохраняются там до окончания игры. Когда матч заканчивается, умный контракт проверяет его исход на одном из спортивных сайтов и автоматически переводит все средства победителю.
Вы заказали товар через интернет-магазин. Оплата за товар фиксируется в блокчейне и только после подтверждения курьерской службы, что товар вы забрали и удовлетворены его качеством, деньги поступают продавцу.
С помощью умных контрактов можно урегулировать договор аренды жилья. К примеру, в контракте прописано, что оплату нужно осуществить с 1 по 5 число каждого месяца. В случае неуплаты замок входной двери блокируется.
Выполнение кредитных договоров. Например, в банке взят кредит на машину. В случае невыплаты ежемесячного платежа автомобиль блокируется.
С помощью умных контрактов можно избежать неправомерных действий посредников. К примеру, вы решили сдать квартиру, сделали фото и выставили на сайт. Агенты по недвижимости копируют ваши фото и выставляют такое же объявление, чтобы получить комиссию за сдачу жилья. Но вы можете сбросить фото в блокчейн и подписать их электронной подписью в сервисе Strampery.
Компании мобильных операторов предоставляют услугу, которая регулируется смарт-контрактом. В случае потери или кражи мобильного телефона он блокируется, фотографирует вора и передает его фото в компанию мобильного оператора.
Также умные контракты обеспечивают идентификацию личности, даже обсуждается возможность проведения выборов в стране через блокчейн-голосование.
С помощью умного контракта можно составить завещание. Система проверяет наличие свидетельства о смерти конкретного человека и автоматически приводит завещание в исполнение, прописанное в контракте без посредников. В будущем смарт-контракты, вероятно, станут неотъемлемой частью обыденной жизни. Вместо бумажных контрактов с кучей страниц и непонятной терминологией люди будут прописывать умные контракты, которые экономят время, деньги и нервы. Это даст возможность структурировать и обезопасить многие сферы жизни без сложностей, посредничества и взяточничества.
Преимущества и недостатки смарт-контрактов
Смарт-контракты обладают такими преимуществами:
- Экономия средств и времени, так как больше не нужно прибегать к услугам посредников для заключения договоров или сделок;
- Обеспечивается безопасность, так как прописанные условия контракта хранятся в распределенном реестре и никто не может их изменить;
- Отсутствие посредников позволяет участникам контракта работать на более выгодных условиях и экономить свои средства на юристах, нотариусах, аудите;
- Умные контракты обеспечивают более быстрое разрешение вопросов. Как только условия контракта выполнены, стороны сразу же обмениваются активами.
Конечно, смарт-контракты имеют и свои недостатки, многие из которых объясняются недостаточным пока распространением таких контрактов в мире, недостаточностью законодательной базы и отсутствием прецедентов:
- Как любая компьютерная программа, они подвержены багам и могут работать некорректно из-за ошибок программистов;
- Создать смарт-контракт непросто, в нем необходимо учесть все условия и варианты сделки;
- Большинство пользователей не понимают, что такое смарт-контракты и как ими пользоваться, что сильно сокращает количество жалеющих их использовать;
- Защита устройства пользователя – слабое звено в информационной безопасности. Само устройство и запись с ключами можно потерять, тогда человек не сможет войти в систему;
- Смарт-контракты не обладают гибкостью. Если с человеком вы можете договориться, объяснить ситуацию, почему вы не внесли, к примеру, оплату за аренду жилья, то в смарт-контрактах все однозначно. Нарушение повлечет штраф или наказание.
- Если возникнет необходимость рассмотрения смарт-контракта в суде, то будет проблематично установить, когда был оформлен договор и был ли оформлен вообще. Нарушены ли были обязательства или нет.
- Для разрешения возможных спорных вопросо понадобится регулирующий надзор (например, со стороны суда). А для интерпретации кода смарт-контракта потребуются еще и специальные навыки.
- Все умные контракты включают в себя код, который не всегда правильно функционирует. Теоретически, транзитные данные все же могут быть повреждены, а приватные ключи –взломаны. Разработчики продолжают корпеть над устранением этих проблем.
Несмотря на недостатки, умные контракты все чаще используются во многих странах мира.
Отличия умных контрактов от обычных контрактов

«Обычные» контракты полагаются на действия других людей. Именно поэтому необходима доверенная третья (юридическая) сторона. Таким контрактом людей легко ввести в заблуждение или обмануть. Таблица сравнения умных и “обычных” контрактов:
| Умный контракт | Обычный контракт |
|---|---|
| Это программа или транзакционный протокол, который использует в своей работе блокчейн. | Бумажная версия документов. |
| Основывается на коде. | Основывается на праве и законодательных актах. |
| Пишется на компьютерном языке. | Пишется юридическим языком. |
| Условия контракта невозможно изменить. | Условия контракта можно изменить, переписать или интерпретировать по-другому. |
| Условия контракта выполняются автоматически всеми участниками процесса. | Условия контракта могут быть не выполнены или выполнены некачественно. |
| При нарушении условий контракта автоматически происходит наказание, штраф или санкция, прописанные в контракте. | При нарушении условий контракта необходимо обращаться в суд. |
| Все сделки осуществляются без третьих лиц и посредников. | Сделки осуществляются с множеством посредников. Необходимы помощь нотариуса, юриста и обращение в государственные службы. |
| Транзакции проводятся с помощью криптовалют. | Транзакции проводятся валютой через банки. |
| При выполнении условий контракта обмен ценностями происходит мгновенно. | Обмен ценностями происходит с задержками. |
| Все данные о контрагентах хранятся в блокчейне и человек сам устанавливает, какая информация будет общедоступной. | Информацию о контрагентах можно узнать лишь при условии, что они предоставят выписки и справки из государственных органов. |
| Контракт можно заключить с человеком из любой точки мира без личного присутствия. | Контракт подписывается лишь при личной встрече двух сторон или их доверенных лиц. |
| Гарантируется безопасность сделки. | Нет никаких гарантий. Любой закон можно обойти. |
| При заключении контракта все условия соблюдаются безоговорочно, в противном случае накладывается штраф или производится возврат денег. | Условия можно изменить, договориться. |
| Жульничество и мошенничество исключены. | Вероятность обмана, подкупа, взяточничества очень высока. |
| Умный контракт достаточно сложно составить самому, чтобы учесть все возможности и условия сделки. | Для составления обычного контракта необходима помощь юристов. |
В заключение
Сейчас на рынке не так много разработчиков смарт-контрактов. Чтобы из-за ошибки программистов не потерять все средства, собранные на ICO, мы советуем обращаться к опытным специалистам. Написание смарт-контрактов – это достаточно новое направление, которое отличается от привычного программирования. Среди профессиональных компаний мы рекомендуем обращаться в smartcontract.ru (компания «Белов Ай Ти Лаб»), специалисты которой уже зарекомендовали себя на этом рынке.
Надеемся, статья помогла вам разобраться в схеме работы смарт-контрактов. Технология Blockchain имеет свои проблемы, разработчики пытаются устранить все возможные недостатки. Но она превосходит многие централизованные схемы, которые используются в банках и государственных структурах на данный момент. Очевидно, что умные контракты будут распространяться по всему миру в разных сферах жизнедеятельности, так как существенно экономят средства и время, а также дают возможность стереть границы со всеми странами мира в сфере коммерческой деятельности.