Использование шифрования в компаниях России
Немногим более двух десятилетий тому назад криптография в России находилась приблизительно на том же уровне секретности, что и технологии производства оружия – ее практическое применение относилось к сфере деятельности исключительно военных и спецслужб, то есть было полностью подконтрольно государству. В открытом доступе встретить какие-либо издания и научные работы по этому вопросу не представлялось возможным – тема криптографии была закрыта.
Ситуация изменилась лишь в 1990 году, когда в действие был введен стандарт шифрования ГОСТ 28147-89. Изначально алгоритм имел гриф ДСП и официально «полностью открытым» стал лишь в 1994 году.
Сложно точно сказать, когда именно в отечественной криптографии был совершен информационный прорыв. Скорее всего, это произошло с появлением у широкой общественности доступа в интернет, после чего в сети начали публиковаться многочисленные материалы с описаниями криптографических алгоритмов и протоколов, статьи по киптоанализу и другая информация, имеющая отношение к шифрованию.
В сложившихся условиях криптография больше не могла оставаться прерогативой одного лишь государства. Кроме того, развитие информационных технологий и средств связи обусловило потребность в использовании средств криптографической защиты коммерческими компаниями и организациями.
Сегодня к средствам криптографической защиты информации (СКЗИ) относят: средства шифрования, средства имитозащиты, средства электронной цифровой подписи, средства кодирования, средства изготовления ключевых документов и сами ключевые документы. [4, с2-3.]
Далее в статье речь пойдет о том, какое практическое применение на настоящий момент шифрование и СКЗИ нашли в российских компаниях и организациях. Будут рассмотрены следующие направления:
- защита информационных систем персональных данных;
- защита конфиденциальной информации компании;
- шифрования корпоративной электронной почты;
- создание и проверки цифровых подписей.
Применение криптографии и СКЗИ в российских компаниях
1. Внедрение криптосредств в системы защиты персональных данных
Деятельность практически любой российской компании сегодня связана с хранением и обработкой персональных данных (ПДн) различных категорий, к защите которых законодательством РФ выдвигается ряд требований [1]. Для их выполнения руководство компании, прежде всего, сталкивается с необходимостью формирования модели угроз персональным данным и разработки на ее основе системы защиты персональных данных, в состав которой должно входить средство криптографической защиты информации. [2, с 1.]
К СКЗИ, внедренному в систему защиты персональных данных, выдвигаются следующие требования:
- Криптографическое средство должно штатно функционировать совместно с техническими и программными средствами, которые способны повлиять на выполнение предъявляемых к нему требований. [3, с 15.]
- Для обеспечения безопасности персональных данных при их обработке должны использоваться сертифицированные в системе сертификации ФСБ России криптосредства. [3, с 15.]
Таким образом, средства криптографической защиты сегодня эффективно используются компаниями и организациями для защиты персональных данных российских граждан и являются одной из наиболее важных составляющих в системах защиты персональных данных.
2. Защита корпоративной информации
Если в п.1 использование крпитогарфических средств обусловлено, прежде всего, требованиями законодательства РФ, то в данном случае в применении СКЗИ заинтересовано руководство самой компании. С помощью средства шифрования компания получает возможность защитить свою корпоративную информацию – сведения, представляющие коммерческую тайну, интеллектуальную собственность, оперативную и техническую информацию и др.
На сегодняшний день для эффективного применения в корпоративной среде, программа для шифрования должна обеспечивать:
- шифрование данных на удаленном сервере;
- поддержку асимметричной криптографии;
- прозрачное шифрование;
- шифрование сетевых папок;
- возможность разграничения прав доступа к конфиденциальной информации между сотрудниками компании;
- возможность хранения сотрудниками закрытых ключей на внешних носителях информации (токенах).
3. Электронная подпись
Электронная подпись (ЭП) сегодня является полноценным аналогом собственноручной подписи и может быть использована юридическими и физическими лицами для того, чтобы обеспечить документу в цифровом формате юридическую силу. Применение ЭП в электронных системах документооборота значительно увеличивает скорость заключения коммерческих сделок, уменьшает объем бумажных бухгалтерских документов, экономит время сотрудников. Кроме того, ЭП сокращает расходы предприятия на заключение договоров, оформление платежных документов, получение различных справок от государственных учреждений и многое другое.
Средства криптографической защиты, как правило, имеют в своем составе функции по созданию и проверке электронных подписей. Российским законодательством к таким СКЗИ выдвигаются следующие требования [5, с 3.]:
- показывать лицу, подписывающему электронный документ, содержание информации, которую он подписывает;
- создавать ЭП только после подтверждения лицом, подписывающим электронный документ, операции по созданию ЭП;
- однозначно показывать, что ЭП создана.
- показывать содержание электронного документа, подписанного ЭП;
- показывать информацию о внесении изменений в подписанный ЭП электронный документ;
- указывать на лицо, с использованием ключа ЭП которого подписаны электронные документы.
4. Шифрование электронной почты
Для большинства компаний электронная почта является основным средством коммуникации между сотрудниками. Ни для кого не секрет, что по корпоративной электронной почте сегодня пересылается огромное количество конфиденциальной информации: договора, счета, сведения о продуктах и ценовых политиках компании, финансовые показатели и др. Если подобная информация окажется доступной для конкурентов, это может нанести значительный ущерб компании вплоть до прекращения ее деятельности.
Поэтому защита корпоративной почты – крайне важная составляющая в обеспечении информационной безопасности компании, реализация которой становится возможной также благодаря использованию криптографии и средств шифрования.
Большинство почтовых клиентов, таких как Outlook, Thinderbird, The Bat! и др., позволяют настроить обмен зашифрованными сообщениями на основе сертификатов открытого и закрытого ключа (сертификаты в форматах X.509 и PKCS#12 соответственно), создаваемых при помощи средств криптографической защиты.
Здесь также следует упомянуть о возможности криптографических средств работать в качестве удостоверяющих центров (УЦ). Основное предназначение удостоверяющего центра — выдача сертификатов шифрования и подтверждение подлинности ключей шифрования. В соответствии с российским законодательством, УЦ подразделяются на классы (КС1, КС2, КС3, КВ1, КВ2, КА1), к каждому из которых выдвигается ряд требований [5]. При этом, класс СКЗИ, использующегося в средствах УЦ, должен быть не ниже соответствующего класса УЦ [5, с 14.].
Использование CyberSafe Enterprise
Разрабатывая программу CyberSafe Enterprise мы постарались учесть все вышеописанные возможности, включив их в функциональный набор программы. Так, она поддерживает функции, перечисленные в п.2 данной статьи, шифрование электронной почты, создание и проверку цифровых подписей, а также работу в качестве удостоверяющего центра.
Наличие в CyberSafe сервера публичных ключей позволяет компаниям организовать удобный обмен ключами между своими сотрудниками, где каждый из них может опубликовать свой открытый ключ, а также скачать открытые ключи других пользователей.
Далее более подробно остановимся на возможности внедрения CyberSafe Enterprise в системы защиты персональных данных. Эта возможность существует благодаря поддержке программой криптопровайдера КриптоПро CSP, сертифицированного ФСБ РФ в качестве СКЗИ классов КС1, КС2 и КС3 (в зависимости от исполнения) и оговорена в п. 5.1 «Методических рекомендаций по обеспечению с помощью криптосредств безопасности персональных данных»:
Таким образом, имея в своем составе встроенное СКЗИ КриптоПро CSP, программа CyberSafe Enterprise может быть использована в системе защиты персональных данных классов КС1 и КС2.
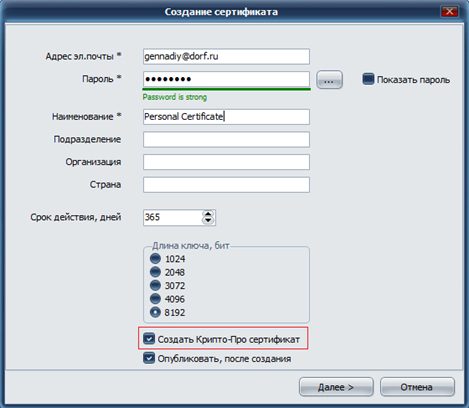
После установки КриптоПро CSP на компьютер пользователя при создании сертификата в CyberSafe Enterprise появится возможность создать сертификат КриптоПРО:
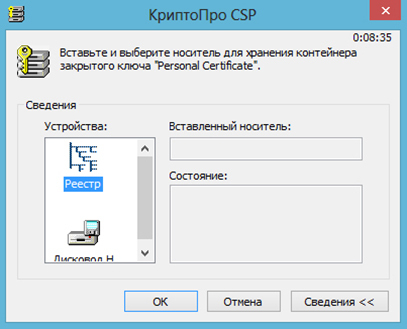
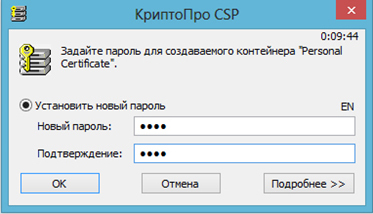
Далее необходимо выбрать место хранения контейнера закрытого ключа КриптоПро и задать пароль к контейнеру. Для хранения может быть использован реестр операционной системы либо съемный носитель (токен):
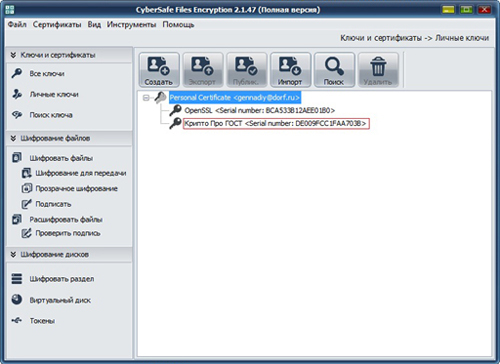
После завершения создания сертификата CyberSafe ключи КриптоПРО также созданы, отображаются на вашей связке и доступны для использования:
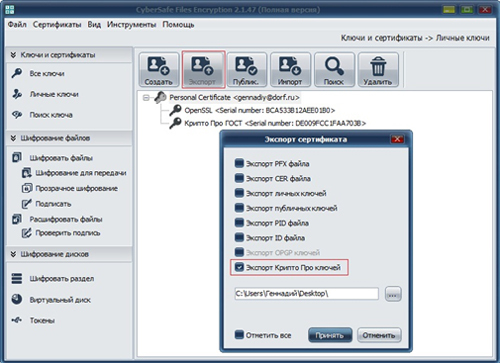
В том случае, если возникает необходимость экспортировать ключи КриптоПро в отдельный файл, это можно сделать через стандартную функцию экспорта ключей CyberSafe:
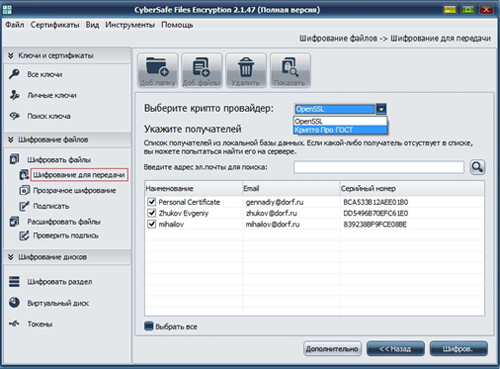
Если вы хотите зашифровать файлы для передачи другим пользователям (или подписать их своей цифровой подписью) и использовать для этого ключи КриптоПро, из списка доступных криптопровайдеров необходимо выбрать КриптоПро:
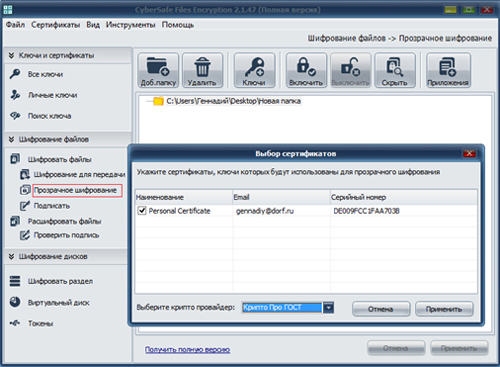
В том случае, если вы хотите использовать ключи КриптоПро для прозрачного шифрования файлов, в окне выбора сертификатов в качестве криптопровайдера также следует указать КриптоПро:
В CyberSafe существует возможность использовать КриптоПРО и алгоритм ГОСТ для шифрования логических дисков/разделов и создания виртуальных зашифрованных дисков:
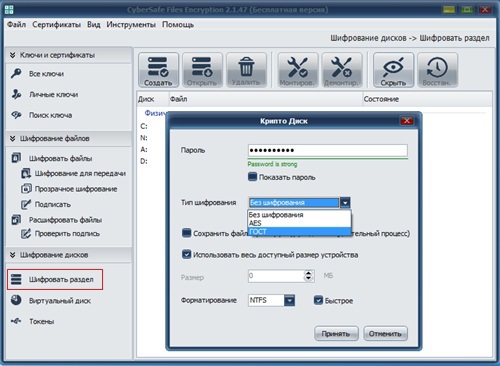
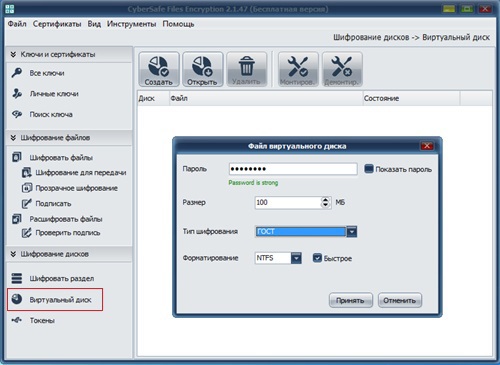
Также, на основе сертификатов КриптоПро, может быть настроено шифрование электронной почты. В КприптоПро CSP алгоритмы формирования и проверки ЭП реализованы в соответствии с требованиями стандарта ГОСТ Р 34.10-2012, алгоритм шифрования/дешифрования данных реализован в соответствии с требованиями стандарта ГОСТ 28147-89.
На сегодняшний день CyberSafe является единственной программой, которая сочетает в себе функции по шифрованию файлов, сетевых папок, логических дисков, электронной почты и возможность работы в качестве удостоверяющего центра с поддержкой стандартов шифрования ГОСТ 28147-89 и ГОСТ Р 34.10-2012.
СКЗИ (средства криптографической защиты информации): что это, какие классы, чем отличаются и что проверяет ФСБ

Специалистам ИБ часто приходится работать на два фронта: бороться с угрозами ПО и заниматься юридическими вопросами. Причина понятна — если в компании нарушают законодательство, ФСБ может наказать штрафами или даже закрыть бизнес. Именно поэтому специалисту ИБ нужно знать все нормативные акты, которыми регулируется его сфера. В том числе те, что касаются средств криптографической защиты информации (СКЗИ).
Что это такое? Какие классы СКЗИ нужно использовать и когда? И как изменится защита государственных информационных систем в 2023 году? Ответы — в этой статье.
Что такое СКЗИ, или Ликбез для новичка
Средства криптографической защиты информации — программные решения, которые применяют для шифрования данных. Обычно они требуются, если нужно провести защищенный обмен информацией, гарантировать ее целостность или доверенное хранение.
СКЗИ бывают двух видов: программные и аппаратные. Первые устанавливаются на компьютер и привязаны только к одному рабочему месту. Чтобы их использовать, нужно приобрести лицензию. Самые популярные — КриптоПро CSP, ViPNet CSP.
Аппаратные СКЗИ — это средства шифрования, встроенные в отдельное устройство. Такие обычно применяются для электронного подписания документов (токены). Чтобы работать, достаточно ноутбука с выходом в интернет. Примеры — Рутокен, JaCarta.
Классы защиты: СКЗИ для разных ситуаций
За последние 20 лет средства криптозащиты все чаще становились обязательными для бизнеса. Сейчас законодательство требует использовать их при работе с персональными данными, тахографами, налоговой отчетностью, электронным подписанием документов, их долговременным хранением и не только. Список кейсов постоянно пополняется. Проще говоря, без средств криптографической защиты ПО в организации обойтись уже нельзя. И это подтверждает нормативная база.
Один из важнейших правовых актов — Приказ №378 ФСБ России — вышел в 2014 году. В документе даются описание и разница классов криптографической защиты (КС1, КС2, КС3, КВ, КА) для информационных систем, которые используются в работе с персональными данными. И главное — Приказ указывает, как должен осуществляться выбор класса СКЗИ при внедрении корпоративного ПО.
Средств разделяются на основании:
возможностей нарушителя: какой у него доступ к системе — может ли он подключиться физически или дистанционно, необходимы ли ему специалисты для проведения атак;
объектов защиты: какие это данные, документы, модули системы и т.д.;
территории, откуда ведется атака: в контролируемой зоне или за ее пределами.
Все перечисленное характеризует модель нарушителя. Чем она сложнее, тем выше требования информационной безопасности и класс СКЗИ. Так, например, для мобильного доступа сотрудника к системе внутреннего документооборота может быть достаточно КС1, а для сервиса обмена электронными договорами с контрагентами — минимум КС3.
На что ФСБ обращает особое внимание
Обычно при проверках СКЗИ регулятор выявляет нарушения, которые касаются неправильно определенной модели угроз. Из-за этого организация определяет класс СКЗИ ниже, чем того требует Приказ №378, и некорректно выстраивает меры по защите ПО.
Также санкции часто выписывают, когда в компании нет:
действующего сертификата соответствия СКЗИ;
журналов учета средств или их своевременного заполнения;
необходимых дистрибутивов, формуляров, документов.
Нужна ли другая классификация? Мнения экспертов
Приказ №378 вышел восемь лет назад. В мире информационной безопасности это огромный срок. За восемь лет появились новые виды угроз, СКЗИ стали применять чаще и в более современных системах.
Насколько актуальна принятая классификация теперь — логичный вопрос. Однако эксперты уверяют, что это неважно и есть проблемы серьезнее.
Дмитрий Овчинников
Главный специалист отдела комплексных систем защиты информации компании «Газинформсервис»
Если посмотреть основные телеграмм-каналы, посвященные утечкам баз данных и персональных данных в том числе, то можно сделать вывод, что взлом СКЗИ не применялся. Объемы похищенных данных большие и целые. Все утечки были реализованы взломами систем защиты ИС и проникновения внутрь периметра сети, а не перехватом зашифрованной информации, передаваемой посредством СКЗИ из пункта А в пункт Б. Поэтому основная работа по защите персональных данных должна быть направлена на повышение общей защищенности информационных систем. СКЗИ как раз работают как надо.
При этом эксперт добавляет, что классификацию СКЗИ можно расширить — есть смысл учесть обработку коммерческой тайны и служебной информации. Также он считает логичным разделить Приказ ФСБ на две части. Первая бы касалась разработки и аттестации средств криптографической защиты, а вторая бы содержала требования по выбору класса СКЗИ и была полезной пользователям (специалистам ИБ, администраторам систем и т.д.).
Роман Писарев
Руководитель департамента аудита и консалтинга компании iTPROTECT
Классификация СКЗИ исходит от модели нарушителя и, на мой взгляд, остается актуальной и по сегодняшний день. Однако условия защиты информации и использования конкретных классов СКЗИ нужно пересмотреть с учетом современных реалий и требований к сертификации.
Например, в современном цифровом мире очень много мобильных приложений. В частности, у нас довольно развиты госуслуги, к которым можно подключиться с помощью мобильного клиента на смартфоне, в том числе с использованием иностранных операционных систем и т.п. Однако для функционирования требуемого Приказом №378 класса СКЗИ нужно соблюсти определенные условия. Например, нужно подключить ГОСТовый TLS-сертификат или модуль доверенной загрузки, что в случае с иностранной мобильной ОС проблематично. И таких примеров очень много.
Эксперты уверяют: настало время менять не устоявшиеся классы защиты СКЗИ, а правила и подходы к эксплуатации в организациях. В том числе нужно устранить законодательные пробелы и избавиться от устаревших требований.
Олег Косенков
Архитектор информационной безопасности компании «Информзащита»
Многие из требований относятся к нормативным документам регулятора, написанным два десятилетия назад. Пример — Приказ ФАПСИ от 13 июня 2001 года №152.
Если такие требования к государственным и крупным организациям еще можно оправдать, то меньшие компании зачастую неспособны соблюдать их в полной мере, в том числе из-за нехватки специалистов. Также не стоит забывать о различных трактовках одних и тех же требований при проведении проверок регулятором в регионах.
Выход на ГИС
В октябре 2022 года появился еще один знаковый для СКЗИ Приказ ФСБ — №524. Документ представляет порядок применения средств криптографической защиты для государственных информационных систем (ГИС). Регулятор конкретизирует критерии и правила выбора класса СКЗИ, которые давно ожидали в сообществе ИБ.
В документе уточняется, что модель угроз и техническое задание на ГИС нужно согласовывать с ФСБ России. При этом разрешено использовать только сертифицированные СКЗИ.
Олег Косенков
Архитектор информационной безопасности компании «Информзащита»
В целом не думаю, что стоит ожидать существенных изменений в части защиты информации, так как в большинстве ГИС и так используются исключительно сертифицированные СКЗИ. Однако если выяснится, что в организации эксплуатируются средства более низкого класса, чем того требует Приказ, то их оперативная замена может стать головной болью специалистов по ИБ.
Именно поэтому, по его мнению, регулятор ввел переходный режим — Приказ вступит в силу лишь 23 ноября 2023 года. К тому моменту пройдет год со дня его официального подписания. Предполагается, что за это время госсектор и вендоры успеют провести все мероприятия по защите ГИС.
Роман Писарев
Руководитель департамента аудита и консалтинга компании iTPROTECT
Сейчас операторам государственных информационных систем важно как можно быстрее провести аудит и определить нужные классы СКЗИ для защиты их ГИС в текущей вариации. Возможно, у кого-то уже продуманы достаточные меры защиты. Однако для большинства ГИС, скорее всего, это не так. Нужно исправить ситуацию, и сейчас важно не упустить время.
Итоги
Когда будут обновлены устаревшие требования к использованию СКЗИ — вопрос пока открытый. Но уже очевидно, что нормативная база постепенно меняется и долго ждать перемен не придется.
Эксперты советуют учесть текущие законодательные тенденции всем, кто готовится к покупке новых программных продуктов в ближайшие три года. От того, насколько системы будут защищены в части СКЗИ, зависит не только будущая безопасность данных в компании. Это ещё и гарантия того, что организация легко пройдет все проверки ФСБ и продолжит работать на рынке.
Техническая защита в информационных системах персональных данных
Различают шесть уровней КС1, КС2, КС3, КВ1, КВ2, КА1 криптографической защиты персональных данных. Уровень криптографической защиты персональных данных, обеспечиваемой криптосредством, определяется оператором путем отнесения нарушителя, действиям которого должно противостоять криптосредство, к конкретному типу.
Три уровня КС, КВ и КА специальной защиты от утечки по каналам побочных излучений и наводок при защите персональных данных с использованием криптосредств.
Шесть уровней АК1, АК2, АК3, АК4, АК5, АК6 защиты от НСД к персональным данным в информационных системах.
СКЗИ класса КС1
Применяются для нейтрализации атак, при создании способов, подготовке и проведении которых используются возможности из числа следующих:
- создание способов, подготовка и проведение атак без привлечения специалистов в области разработки и анализа СКЗИ;
- создание способов, подготовка и проведение атак на различных этапах жизненного цикла СКЗИ
- проведение атаки, находясь вне пределах КЗ
- проведение на этапах разработки (модернизации), производства, хранения, транспортировки СКЗИ и этапе ввода в эксплуатацию СКЗИ (пусконаладочные работы) следующих атак:
• внесение несанкционированных изменений в СКЗИ и (или) в компоненты аппаратных и программных средств, совместно с которыми штатно функционируют СКЗИ и в совокупности представляющие среду функционирования СКЗИ, которые способны повлиять на выполнение предъявляемых к СКЗИ требований, в том числе с использованием вредоносных программ;
• внесение несанкционированных изменений в документацию на СКЗИ и компоненты СФК;
• ключевую, аутентифицирующую и парольную информацию СКЗИ;
• программные компоненты СКЗИ;
• аппаратные компоненты СКЗИ;
• программные компоненты СФК, включая программное обеспечение BIOS;
• аппаратные компоненты СФК;
• данные, передаваемые по каналам связи;
• общие сведения об информационной системе, в которой используется СКЗИ ( назначение, состав, оператор, объекты, в которых размещены ресурсы информационной системы);
• сведения об информационных технологиях, базах данных, АС, ПО, используемых в информационной системе совместно с СКЗИ, за исключением сведений, содержащихся только в конструкторской документации на информационные технологии, базы данных, АС, ПО, используемые в информационной системе совместно с СКЗИ;
• содержание конструкторской документации на СКЗИ;
• содержание находящейся в свободном доступе документации на аппаратные и программные компоненты СКЗИ и СФК;
• общие сведения о защищаемой информации, используемой в процессе эксплуатации СКЗИ;
• сведения о каналах связи, по которым передаются защищаемые СКЗИ персональные данные;
• все возможные данные, передаваемые в открытом виде по каналам связи, не защищенным от несанкционированного доступа к информации организационными и техническими мерами;
• сведения обо всех проявляющихся в каналах связи, не защищенных от несанкционированного доступа к информации организационными и техническими мерами, нарушениях правил эксплуатации СКЗИ и СФК и неисправностях и сбоях аппаратных компонентов СКЗИ и СФК;
• сведения, получаемые в результате анализа любых сигналов от аппаратных компонентов СКЗИ и СФК;
• находящихся в свободном доступе или используемых за пределами контролируемой зоны АС и ПО, включая аппаратные и программные компоненты СКЗИ и СФ;
• специально разработанных АС и ПО;
• каналов связи, не защищенных от несанкционированного доступа к информации организационными и техническими мерами;
• каналов распространения сигналов, сопровождающих функционирование СКЗИ и СФК;
СКЗИ класса КС2
Применяются для нейтрализации атак, при создании способов, подготовке и проведении которых используются возможности из числа перечисленных в классе КС1 и не менее одной из следующих дополнительных возможностей:
- проведение атаки при нахождении в пределах контролируемой зоны;
- проведение атак на этапе эксплуатации СКЗИ на следующие объекты:
• документацию на СКЗИ и компоненты СФК;
• помещения, в которых находится совокупность программных и технических элементов систем обработки данных;
• сведений о физических мерах защиты объектов, в которых размещены ресурсы информационной системы;
• сведений о мерах по обеспечению контролируемой зоны объектов, в которых размещены ресурсы информационной системы;
• сведений о мерах по разграничению доступа в помещения, в которых находятся СВТ, на которых реализованы СКЗИ и СФК;
СКЗИ класса КС3
- физический доступ к СВТ, на которых реализованы СКЗИ и СФК;
- возможность располагать аппаратными компонентами СКЗИ и СФК, ограниченная мерами, реализованными в информационной системе, в которой используется СКЗИ, и направленными на предотвращение и пресечение несанкционированных действий.
Это КС1 + КС2 + КС3 +:
- создание способов, подготовка и проведение атак с привлечением специалистов в области анализа сигналов, сопровождающих функционирование СКЗИ и СФК, и в области использования для реализации атак недокументированных (недекларированных) возможностей прикладного ПО;
- проведение лабораторных исследований СКЗИ, используемых вне контролируемой зоны, ограниченное мерами, реализованными в информационной системе, в которой используется СКЗИ, и направленными на предотвращение и пресечение несанкционированных действий;
- проведение работ по созданию способов и средств атак в научно-исследовательских центрах, специализирующихся в области разработки и анализа СКЗИ и СФ, в том числе с использованием исходных текстов входящего в СФ прикладного ПО, непосредственно использующего вызовы программных функций СКЗИ.
- создание способов, подготовка и проведение атак с привлечением специалистов в области использования для реализации атак недокументированных (недекларированных) возможностей системного ПО;
- возможность располагать сведениями, содержащимися в конструкторской документации на аппаратные и программные компоненты СФ;
- возможность располагать всеми аппаратными компонентами СКЗИ и СФ.

СКЗИ класса КВ применяются для нейтрализации атак, при проведении которых используется не менее одной из следующих дополнительных возможностей:
- создание способов, подготовка и проведение атак с привлечением специалистов для реализации атак недокументированных (недекларированных) возможностей прикладного ПО;
СКЗИ класса КА применяются для нейтрализации атак, при проведении которых используется не менее одной из следующих дополнительных возможностей:
- — создание способов, подготовка и проведение атак с привлечением специалистов … для реализации атак недокументированных (недекларированных) возможностей системного ПО.
Прочие технические меры защиты информации
Построение систем защиты ПДн (СЗПДн) ведется в соответствии с постановлением Правительства Российской Федерации от 01.11.2012 № 1119 «Об утверждении требований к защите персональных данных при их обработке в информационных системах персональных данных». Состав и содержание организационных и технических мер по обеспечению безопасности персональных данных при их обработке в информационных системах персональных данных. (Утверждены приказом ФСТЭК России от 18.02.2013 № 21 )
В состав мер по обеспечению безопасности ПДн, реализуемых в рамках СЗПДн с учетом актуальных угроз безопасности ПДн, входят:
- идентификация и аутентификация субъектов доступа и объектов доступа;
- управление доступом субъектов доступа к объектам доступа;
- ограничение программной среды;
- защита машинных носителей информации,
- регистрация событий безопасности;
- антивирусная защита;
- обнаружение (предотвращение) вторжений;
- контроль (анализ) защищенности персональных данных;
- обеспечение целостности информационной системы и персональных данных;
- обеспечение доступности персональных данных;
- защита среды виртуализации;
- защита технических средств;
- защита информационной системы, ее средств, систем связи и передачи данных;
- выявление инцидентов и реагирование на них;
- управление конфигурацией информационной системы и системы защиты персональных данных.
Задачи, решаемые СЗПДн, следующие:
- Защита от вмешательство в процесс функционирования ИСПДн и НСД к ПДн
- Разграничение прав доступа зарегистрированных пользователей к аппаратным, программным и информационным ресурсам ИСПДн
- Защита от изменений конфигурации ИС
- Обеспечение контроля за действиями пользователей
- Защита от несанкционированной модификации программ и информационных ресурсов
- Защиты ПДн при их передаче по каналам связи
- Управление системой защиты
В системах защиты ПДн используются следующие защитные механизмы:
- Идентификация и аутентификация
- Разграничение доступа
- Регистрация событий и аудит
- Контроль целостности
- Шифрование данных и ЭП
- Резервное копирование
- Гарантированное уничтожение информации
- Антивирусная защита
- Фильтрация трафика
- Выявление и устранение уязвимостей
- Обнаружение вторжений
Требования к уровням защищенности
Требования к обеспечению 4 уровня защищенности:
-
Организация режима обеспечения безопасности помещений, в которых размещена информационная система, препятствующего возможности неконтролируемого проникновения или пребывания в этих помещениях лиц, не имеющих права доступа в эти помещения (ПП от 01.11.2012 №1119).
• оснащения помещений входными дверьми с замками, обеспечения постоянного закрытия дверей помещений на замок и их открытия только для санкционированного прохода, а такжеопечатывания помещений по окончании рабочего дня или оборудование помещений соответствующими техническими устройствами, сигнализирующими о несанкционированном вскрытии помещений;
• утверждения правил доступа в помещения в рабочее и нерабочее время, а также в нештатных ситуациях;
• утверждения перечня лиц, имеющих право доступа в помещения. (Приказ №378 ФСБ России).
• осуществлять хранение съемных машинных носителей персональных данных в сейфах (металлических шкафах), оборудованных внутренними замками с двумя или более дубликатами ключей и приспособлениями для опечатывания замочных скважин или кодовыми замками. В случае если на съемном машинном носителе персональных данных хранятся только персональные данные в зашифрованном с использованием СКЗИ виде, допускается хранение таких носителей вне сейфов (металлических шкафов);
• осуществлять поэкземплярный учет машинных носителей персональных данных, который достигается путем ведения журнала учета носителей персональных данных с использованием регистрационных (заводских) номеров (Приказ № 378 ФСБ России).
• разработать и утвердить документ, определяющий перечень лиц, доступ которых к персональным данным, обрабатываемым в информационной системе, необходим для выполнения ими служебных (трудовых) обязанностей;
• поддерживать в актуальном состоянии документ, определяющий перечень лиц, доступ которых к персональным данным, обрабатываемым в информационной системе, необходим для выполнения ими служебных (трудовых) обязанностей (Приказ №378 ФСБ России).
• получения исходных данных для формирования совокупности предположений о возможностях, которые могут использоваться при создании способов, подготовке и проведении атак;
• формирования и утверждения руководителем оператора совокупности предположений о возможностях, которые могут использоваться при создании способов, подготовке и проведении атак, и определение на этой основе и с учетом типа актуальных угроз требуемого класса СКЗИ;
• использования для обеспечения требуемого уровня защищенности персональных данных при их обработке в информационной системе СКЗИ класса КС1 и выше (Приказ № 378 ФСБ России).
Требования к обеспечению 3 уровня защищенности:
- …назначено должностное лицо (работник), ответственный за обеспечение безопасности персональных данных в информационной системе (ПП от 01.11.2012 № 1119).
- …необходимо назначение обладающего достаточными навыками должностного лица (работника) оператора ответственным за обеспечение безопасности персональных данных в информационной системе (Приказ № 378 ФСБ России).
Требования к обеспечению 2 уровня защищенности:
-
Доступ к содержанию электронного журнала сообщений был возможен исключительно для должностных лиц (работников) оператора или уполномоченного лица, которым сведения, содержащиеся в указанном журнале, необходимы для выполнения служебных (трудовых) обязанностей (ПП от 01.11.2012 № 1119):
• утверждение руководителем оператора списка лиц, допущенных к содержанию электронного журнала сообщений, и поддержание указанного списка в актуальном состоянии;
• обеспечение информационной системы автоматизированными средствами, регистрирующими запросы пользователей информационной системы на получение персональных данных, а также факты предоставления персональных данных по этим запросам в электронном журнале сообщений;
• обеспечение информационной системы автоматизированными средствами, исключающими доступ к содержанию электронного журнала сообщений лиц, не указанных в утвержденном руководителем оператора списке лиц, допущенных к содержанию электронного журнала сообщений;
Требования к обеспечению 1 уровня защищенности:
-
Автоматическая регистрация в электронном журнале безопасности изменения полномочий сотрудника оператора по доступу к персональным данным, содержащимся в информационной системе (ПП от 01.11.2012 № 1119):
• обеспечение информационной системы автоматизированными средствами, позволяющими автоматически регистрировать в электронном журнале безопасности изменения полномочий сотрудника оператора по доступу к персональным данным, содержащимся в информационной системе;
• отражение в электронном журнале безопасности полномочий сотрудников оператора персональных данных по доступу к персональным данным, содержащимся в информационной системе. Указанные полномочия должны соответствовать должностным обязанностям сотрудников оператора;
• назначение оператором лица, ответственного за периодический контроль ведения электронного журнала безопасности и соответствия отраженных в нем полномочий сотрудников оператора их должностным обязанностям (не реже 1 раза в месяц) (Приказ №378 ФСБ России).
• провести анализ целесообразности создания отдельного структурного подразделения, ответственного за обеспечение безопасности персональных данных в информационной системе;
• создать отдельное структурное подразделение, ответственное за обеспечение безопасности персональных данных в информационной системе, либо возложить его функции на одно из существующих структурных подразделений (Приказ № 378 ФСБ России).
Выбор мер по защите ПДн
Выбор мер по обеспечению безопасности персональных данных, подлежащих реализации в информационной системе в рамках системы защиты персональных данных, включает:
- определение базового набора мер по обеспечению безопасности ПДн для установленного уровня защищенности ПДн в соответствии с базовыми наборами мер по обеспечению безопасности персональных данных;
- адаптацию базового набора мер по обеспечению безопасности персональных данных с учетом структурно-функциональных характеристик информационной системы, информационных технологий, особенностей функционирования информационной системы (в том числе исключение из базового набора мер, непосредственно связанных с информационными технологиями, не используемыми в информационной системе, или структурно-функциональными характеристиками, не свойственными информационной системе);
- уточнение адаптированного базового набора мер по обеспечению безопасности персональных данных с учетом не выбранных ранее мер, в результате чего определяются меры по обеспечению безопасности персональных данных, направленные на нейтрализацию всех актуальных угроз безопасности персональных данных для конкретной информационной системы;
- дополнение уточненного адаптированного базового набора мер по обеспечению безопасности персональных данных мерами, обеспечивающими выполнение требований к защите персональных данных, установленными иными нормативными правовыми актами в области обеспечения безопасности персональных данных и защиты информации.
Требования к СЗИ в зависимости от уровня защищенности:


В случае определения в соответствии с Требованиями к защите персональных данных при их обработке в информационных системах персональных данных в качестве актуальных угроз безопасности персональных данных 1 -го и 2 -го типов дополнительно к мерам по обеспечению безопасности персональных данных, могут применяться следующие меры:
- проверка системного и (или) прикладного программного обеспечения, включая программный код, на отсутствие недекларированных возможностей с использованием автоматизированных средств и (или) без использования таковых;
- тестирование информационной системы на проникновения;
- использование в информационной системе системного и (или) прикладного программного обеспечения, разработанного с использованием методов защищенного программирования.
Для защиты применяются:
- средства аппаратной поддержки, предотвращающие обход программной части системы защиты;
- идентификация и аутентификация пользователей, в т. ч. с применением eToken, Touch Memory и т.п.;
- временная блокировка компьютера.
Состав и содержание мер по обеспечению безопасности
Разграничение прав доступа:
| Условное обозначение и номер меры | Содержание мер по обеспечению безопасности персональных данных | Уровни защищенности персональных данных | |||
| 4 | 3 | 2 | 1 | ||
| II. Управление доступом субъектов доступа к объектам доступа (УПД) | |||||
| УПД.1 | Управление (заведение, активация, блокирование и уничтожение) учетными записями пользователей, в том числе внешних пользователей | + | + | + | + |
| УПД.2 | Реализация необходимых методов (дискреционный, мандатный, ролевой или иной метод), типов (чтение, запись, выполнение или иной тип) и правил разграничения доступа | + | + | + | + |
| УПД.3 | Управление (фильтрация, маршрутизация, контроль соединений, однонаправленная передача и иные способы управления) информационными потоками между устройствами, сегментами информационной системы, а также между информационными системами | + | + | + | + |
| УПД.4 | Разделение полномочий (ролей) пользователей, администраторов и лиц, обеспечивающих функционирование информационной системы | + | + | + | + |
| УПД.5 | Назначение минимально необходимых прав и привилегий пользователям, администраторам и лицам, обеспечивающим функционирование информационной системы | + | + | + | + |
| УПД.6 | Ограничение неуспешных попыток входа в информационную систему (доступа к информационной системе) | + | + | + | + |
| УПД.7 | Предупреждение пользователя при его входе в информационную систему о том, что в информационной системе реализованы меры по обеспечению безопасности персональных данных, и о необходимости соблюдения установленных оператором правил обработки персональных данных | ||||
| УПД.8 | Оповещение пользователя после успешного входа в информационную систему о его предыдущем входе в информационную систему | ||||
| УПД.9 | Ограничение числа параллельных сеансов доступа для каждой учетной записи пользователя информационной системы | ||||
| УПД.10 | Блокирование сеанса доступа в информационную систему после установленного времени бездействия (неактивности) пользователя или по его запросу | + | + | + | |
| УПД.11 | Разрешение (запрет) действий пользователей, разрешенных до идентификации и аутентификации | + | + | + | |
| УПД.12 | Поддержка и сохранение атрибутов безопасности (меток безопасности), связанных с информацией в процессе ее хранения и обработки | ||||
| УПД.13 | Реализация защищенного удаленного доступа субъектов доступа к объектам доступа через внешние информационно-телекоммуникационные сети | + | + | + | + |
| УПД.14 | Регламентация и контроль использования в информационной системе технологий беспроводного доступа | + | + | + | + |
| УПД.15 | Регламентация и контроль использования в информационной системе мобильных технических средств | + | + | + | + |
| УПД.16 | Управление взаимодействием с информационными системами сторонних организаций (внешние информационные системы) | + | + | + | + |
| УПД.17 | Обеспечение доверенной загрузки средств вычислительной техники | + | + | ||
Разграничение доступа к ресурсам АС – это такой порядок использования ресурсов АС, при котором субъекты получают доступ к объектам в строгом соответствии с установленными правилами
Правила разграничения доступа – совокупность правил, регламентирующих права доступа субъектов к объектам.
Авторизация субъекта – наделение субъекта заданными правами доступа к объектам.
| Условное обозначение и номер меры | Содержание мер по обеспечению безопасности персональных данных | Уровни защищенности персональных данных | |||
| 4 | 3 | 2 | 1 | ||
| III. Ограничение программной среды (ОПС) | |||||
| ОПС.1 | Управление запуском (обращениями) компонентов программного обеспечения, в том числе определение запускаемых компонентов, настройка параметров запуска компонентов, контроль за запуском компонентов программного обеспечения | ||||
| ОПС.2 | Управление установкой (инсталляцией) компонентов программного обеспечения, в том числе определение компонентов, подлежащих установке, настройка параметров установки компонентов, контроль за установкой компонентов программного обеспечения | + | + | ||
| ОПС.3 | Установка (инсталляция) только разрешенного к использованию программного обеспечения и (или) его компонентов | + | |||
| ОПС.4 | Управление временными файлами, в том числе запрет,разрешение, перенаправление записи, удаление временных файлов | ||||
Защита от неправомерных изменений конфигурации:
- запрет изменения значений параметров компьютера;
- разграничение привилегий для пользователей;
- создание замкнутой программной среды;
- контроль аппаратной конфигурации компьютера.
Механизм регистрации и аудита событий:
Регистрация и аудит событий обеспечивает получение и анализ информации о состоянии ресурсов системы, а также регистрацию действий, признанных потенциально опасными для ИС.
Механизм реализуется оперативным контролем за действиями пользователей и администраторов системы, централизованное оповещение о фактах НСД и иных нарушениях.
Квалифицированные сертификаты для работы с СКЗИ КС2 и КС3: где их использовать и как получить

Средства электронной подписи – это средства криптографической защиты информации (далее – СКЗИ), используемые для реализации как минимум одной из следующих функций: создание ЭП, проверка ЭП, создание ключа ЭП и ключа проверки ЭП.
В зависимости от способности противостоять атакам с использованием аппаратных и (или) программных средств для получения доступа к защищаемой средствами ЭП информации или данным они подразделяются на различные классы, которые и определяют уровни криптографической защиты информации.
Сведения о классе средства электронной подписи (далее — средства ЭП) владельца квалифицированного сертификата ключа проверки электронной подписи указываются в самом квалифицированном сертификате в соответствии с классом средств ЭП, используемом владельцем сертификата для подписания электронных документов. Помимо класса защиты средств ЭП, в сертификате электронной подписи указываются и сведения о самом средстве ЭП.
Согласно Приказу ФСБ РФ от 27 декабря 2011 г. N 796 «Об утверждении Требований к средствам электронной подписи и Требований к средствам удостоверяющего центра» существует шесть классов средств электронной подписи, из которых участниками информационного взаимодействия с использованием электронной подписи во всех известных случаях используются средства электронной подписи классов КС1, КС2, КС3.
Участники информационного взаимодействия самостоятельно определяют, средства электронной подписи какого класса защиты они должны использовать при подписании электронных документов в процессе информационного взаимодействия. При этом необходимость использования того или иного класса средств электронной подписи определяется, исходя из возможных угроз, представляющих собой целенаправленные действия нарушителя с использованием аппаратных и (или) программных средств с целью нарушения безопасности защищаемой средством электронной подписи информации.
Чем определяется класс средства электронной подписи
Класс средства электронной подписи определяется классом СКЗИ, используемым для реализации функций средства ЭП.
СКЗИ класса КС1 является базовой программой или устройством. В соответствии с правилами использования, для средства ЭП класса КС1 применение дополнительных средств контроля и защиты не требуется.
Для СКЗИ класса КС2 должны быть выполнены следующие условия:
- Установлено и использоваться само СКЗИ.
- На АРМ пользователя должен быть установлен сертифицированный аппаратно-программный модуль доверенной загрузки (АПМДЗ) типа «электронный замок».
Для СКЗИ класса КС3 должны выполняться следующие условия:
- Должно быть установлено и использоваться само СКЗИ.
- На АРМ пользователя должен быть установлен сертифицированный аппаратно-программный модуль доверенной загрузки (АПМДЗ) типа «электронный замок».
- Должно быть установлено специализированное программное обеспечение, контролирующее целостность и неизменность установленного СКЗИ и программного окружения и обеспечивающее контроль замкнутой программной среды. Обычно данное программное обеспечение входит в комплект поставки СКЗИ класса КС3.
Класс защиты СКЗИ, используемый на АРМ пользователя, подтверждают:
- сертификат соответствия ФСБ России на СКЗИ;
- сертификат соответствия ФСБ России на аппаратно-программный модуль доверенной загрузки (АПМДЗ).
Для чего необходимы сертификаты для работы со средствами электронной подписи классов КС2 и КС3
При информационном взаимодействии с отдельными информационными системами, передающими конфиденциальную информацию и персональные данные пользователей, требуется использование средств ЭП классов КС2 и КС3. К примеру, для работы с системами ГИС ЖКХ (Государственная информационная система жилищно-коммунального хозяйства) необходимо использовать средство ЭП класса КС2, сведения о котором должны быть отражены в квалифицированном сертификате.
Работать в системе ГИС ЖКХ могут поставщики услуг, управляющие организации, ТСЖ (товарищества собственников жилья), ЖСК (жилищно-строительные кооперативы), ЖК (жилищные кооперативы), фонды капремонта, ресурсоснабжающие организации.
Для входа в личный кабинет на портале ГИС ЖКХ достаточно квалифицированного сертификата для работы со средствами ЭП класса защиты КС1. Но передавать данные из ИС поставщика информации в ГИС ЖКХ необходимо с применением сертификата электронной подписи для работы со средствами ЭП класса защиты КС2.
При работе и передаче персональных данных в определённые информационные системы по требованиям ИС (информационных систем) или ГИС (государственных информационных систем) потребуются квалифицированные сертификаты для работы с СКЗИ класса защиты КС3. Такие сертификаты электронной подписи понадобятся организациям из банковской сферы в соответствии с требованиями организации передачи биометрических персональных данных в Единую биометрическую систему, а также организациям, работающим с конфиденциальной информацией.
Как получить сертификат для работы с СКЗИ класса КС2, КС3
Компания «Инфотекс Интернет Траст» предоставляет возможность получения квалифицированных сертификатов, содержащих в числе прочего сведения о классе используемых владельцем сертификата средствах ЭП. В квалифицированных сертификатах, выдаваемых аккредитованным удостоверяющим центром «Инфотекс Интернет Траст», могут быть указаны следующие классы средств криптографической защиты информации: КС1, КС2, КС3.
Чтобы получить необходимый вам сертификат, оставьте заявку на сайте. С вами свяжется специалист для уточнения деталей, после чего вам необходимо будет пройти идентификацию личности и оплатить услугу. Изготовление сертификата займёт не более двух рабочих дней.