VPN: зачем и как скрывать свой IP и шифровать трафик
 В закладки
Постигаем азы «анонимности» в сети.
Статья поможет вам определиться нужен ли VPN конкретно вам и выбрать провайдера, а также расскажет о подводных камнях этой технологии и альтернативах ей.
Этот материал — просто рассказ о VPN с обзором провайдеров, предназначенный для общего развития и решения мелких бытовых проблем. Как добиться полной анонимности в сети и 100% приватности трафика она вас не научит.
Что такое VPN?
Virtual Private Network (виртуальная частная сеть) – сеть из устройств, которая создается поверх другой и внутри которой, благодаря технологиям шифрования, создаются защищенные каналы для обмена данными.
VPN-сервер управляет учетными записями пользователей этой сети и служит для них точкой входа в интернет. Через него передается зашифрованный трафик.
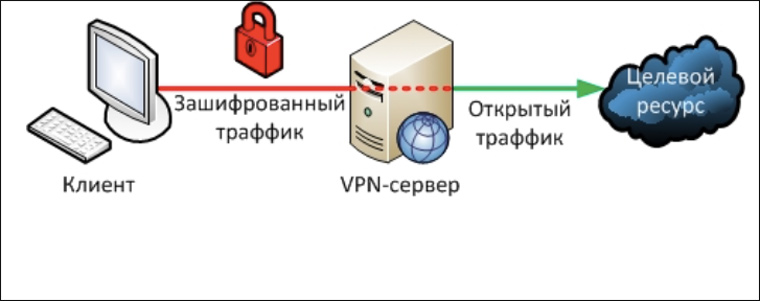
Ниже мы расскажем о провайдерах, которые предоставляют доступ к VPN-серверам в разных странах. Но сначала разберемся зачем это нужно?
Выгоды от использования VPN
1. Смена «адреса»
В каких случаях законопослушному россиянину нужен другой IP?
- Его забанили на каком-то сайте/в игре, а он очень хочет продолжать им пользоваться/в нее играть;
- Он находится в Иране и хочет зайти на Facebook;
- Он хочет сидеть на Facebook с рабочего компьютера, но этот сайт заблокирован в его офисной сети;
- Он покупает билеты на самолет/бронирует гостиницу. На некоторых сайтах цены для посетителей разных стран могут отличаться. Если он с одного IP и браузера заходит на сайт за одним и тем же билетом с разницей в несколько часов, то человека могут кошмарить и подталкивать к покупке повышением цены;
- Он хочет заказать товар в американском-интернет магазине, который следит за IP-покупателей и фильтрует доставку с российских IP на внутренние адреса, как Apple;
- Он играет в онлайн-игры и хочет поиграть с противниками из других стран.
2. Защита от мелкой нечисти
От преследований властей VPN-провайдер вас не спасет, но защитит от:
- Админа офисной сети, который собирает на вас компромат или просто любит читать чужие письма;
- Школьников, которые балуются прослушкой трафика публичной WiFi точки.
Минусы использования VPN
Скорость
Скорость доступа интернета при использовании VPN провайдера может быть ниже, чем без него. Прежде всего это касается бесплатных VPN. К тому же, она может быть нестабильной: зависеть от времени суток или местоположения выбранного сервера.
Технические неполадки
У VPN-провайдера могут быть перебои в работе. Особенно, если он небольшой и малоизвестный.
Самая распространенная неполадка: vpn отключился и никому ничего не сказал. Надо проследить за тем, чтобы ваше соединение блокировалось в случае проблем с сервером.
Иначе может быть так: пишешь злобные комментарии к статьей своего соседа по квартире, а VPN потихому отключился и в админке засветился реальный IP, ты это пропустил, а сосед заметил и готовит план мести.
Мнимая анонимность
Информация о вашем трафике передается третьей стороне. VPN-провайдеров часто спрашивают в интервью: «А вы храните логи?». Они отвечают: «Нет, нет, конечно нет!». Но им никто не верит. И на то есть причины.
В лицензионных соглашениях многих VPN-провайдеров открыто написано, что пользователь не имеет право нарушать авторские права, запускать хакерские программы, рассылать спам и в случаи нарушения его аккаунт блокируется без возвращения средств. Пример: ExpressVPN Term of Service. Из этого следует, что действия пользователя в сети контролируются.
А некоторые шустрые VPN-провайдеры, к примеру Astrill, требуют SMS подтверждения для активации учетной записи (для русских номеров не работает). Хочешь скрывать свой IP и шифровать трафик? Ок, но номерок на всякий случай оставь.
А анкеты при регистрации учетных записей иногда напрягают излишними вопросами. К примеру, зачем VPN-провайдеру почтовый индекс человека? Отправлять посылки на Новый Год?
Личность пользователя также может быть идентифицирована по банковским картам (или через кошельки платежных систем, через которые пополняются виртуальные карты). Некоторые VPN-провайдеры приманивают пользователей тем, что принимают в качестве оплаты криптовалюты. Это плюс к анонимности.
Выбираем VPN-сервис
VPN-провайдеров — хоть пруд пруди. Ведь это доходный бизнес с низкими порогом вхождения. Если задать такой вопрос на форуме, то сбегутся владельцы сервисов и завалят своей рекламой.
Для помощи в выборе был создан сайт bestvpn.com, где публикуются рейтинги и обзоры VPN-провайдеров.
Вкратце расскажем о лучших VPN-сервисах (по данным bestvpn.com) у которых есть приложение для iOS.
ExpressVPN
96 городов в 78 странах. 30-дневная гарантия возврата денег в случае перебоев работы с сервисом. Есть приложения для OS X, Windows, iOS и Android. Можно работать с 5 устройствами одновременно.
Цена: от $9.99 до $12.95 в месяц (зависит от периода оплаты).
Private Internet Access
25 стран. Есть приложения для OS X, Windows, сайте проекта.
Цена: от $2.50 до $6.95 в месяц (зависит от периода оплаты).
IP Vanish VPN
Более 60 стран. Есть VPN-клиенты для iOS, Android, Windows, Mac, Ubuntu, Chromebook и роутеров. Имеется возможность работать сразу с несколькими устройствами.
Цена: от $6.99 до $10.00 в месяц (зависит от периода оплаты).
Vypr VPN
50 стран. Есть приложения для OS X, iOS, Windows, Android, Apple TV и роутеров. Как и у предыдущих провайдеров есть возможность работать со всеми устройствами сразу.
Цена: от $6.67 до $10 в месяц (зависит от периода оплаты).
Пользоваться всеми сервисами из списка очень просто – регистрируйтесь, оплачивайте, скачивайте приложение и вперед!
Бесплатные VPN
Главные недостатки бесплатных VPN-сервисов – лимиты скорости и трафика. Впрочем, они являются неплохим вариантом для тех, кому анонимный доступ в сеть нужен всего пару раз в месяц.
Вот 4 топовых провайдера предоставляющих бесплатный доступ (с целью заманить клиентов на платный):
Оптимистичным параноикам
Очень интересный маркетинговый ход у DoubleVPN. Они предлагают прогонять зашифрованный трафик не через один, а через два или три сервера.
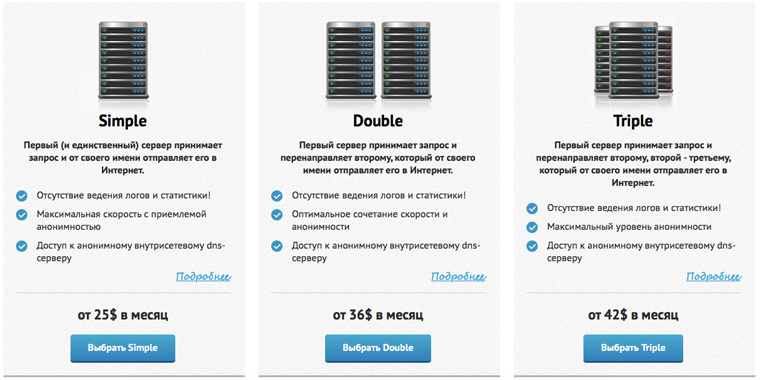
Мое мнение на этот счет таково: если VPN нужен только, чтобы скрывать из какой ты страны, то это не имеет смысла. А если действительно есть, что скрывать то смысл передавать это сразу через три чужих сервера?
Альтернативы
Собственный OpenVPN сервер
На сайте Openvpn.net есть инструкция по созданию собственного VPN-сервера на разных платформах. Свой сервер позволит скрыть реальные IP себя и членов семьи, не передавая данные о трафике лишним людям.
VPN Gate
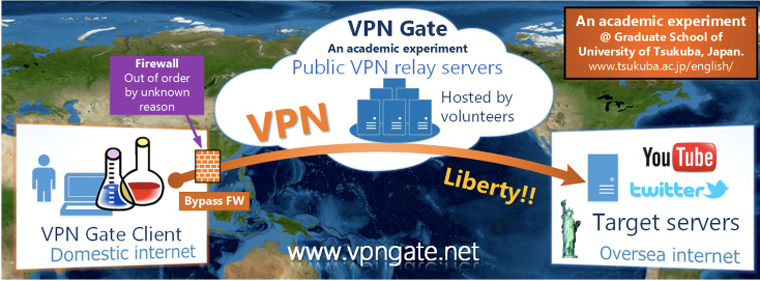
Довольно молодой проект, созданный японским студентом. В чем суть? Любой может бесплатно и без регистрации подключиться к серверу в определенной стране. Сервера предоставляются участниками-добровольцами из разных государств. Вы тоже можете предоставить свой компьютер для помощи проекту и создания VPN-сервиса. Подробности на сайте.
Трафик в сети Tor передается через несколько независимых серверов в разных точках земли в зашифрованном виде. Это затрудняет определение исходного IP-адреса пользователя. Но поучительная история Росса Ульбрихта (владельца Silk Road) напоминает нам о том, что американские спецслужбы способны на многое.
Плюсы:
- Бесплатно;
- Доступ к onion-сети («даркнету»). Есть целый ряд сайтов, доступных только из Tor Browser. Это свои поисковые системы (Grams), магазины, библиотеки, биржи криптовалют, cистемы контекстной рекламы, энциклопедия Onion Wiki. Но для законопослушного россиянина в этой сети нет ничего интересного.
Минусы:
- Медленная скорость.
А что думает Роскомнадзор?
Работники ведомства крайне недовольны тем, что россияне стремятся к анонимности в сети. Недавно пресс-секретарь Роскомнадзора назвал пользователей Tor «социальными отбросами», а само ведомство выступает за запрет анонимайзеров. Но россияне не прислушиваются к подобным мнениям. Егор Минин (основатель RuTracker), утверждает что половина пользователей его ресурса умеет обходить блокировку.
Выводы
В этой статье есть все необходимое, чтобы начать пользоваться VPN-провайдерами и не иметь иллюзий на их счет. Но как же добиться полной анонимности в сети?
Поехать на Сейшелы, найти там несколько надежных аборигенов с криптовалютой, который купят для вас десяток серверов в разных странах третьего мира, и развернуть на каждом из них OpenVPN?:-)
Думаю, любой параноик придумает для себя схему поинтереснее:-) В заключение старый анекдот про неуловимого Джо:
Городок в западно-американской степи. Салун. За столом сидят два ковбоя, местный и приезжий, и пьют виски. Вдруг по улице кто-то проносится на огромной скорости, паля во все стороны из пистолетов. В салуне никто и ухом не ведёт. Приезжий местному:
— Билл?
— Да, Гарри?
— Что это было, Билл?
— Это был Неуловимый Джо, Гарри.
— А почему его зовут Неуловимым Джо, Билл?
— Потому что его никто ещё не поймал, Гарри.
— А почему его никто ещё не поймал, Билл?
— Потому что он нафиг никому не нужен, Гарри.
В закладки
Шифрование трафика. Как зашифровать свое интернет-соединение.
Шифрование трафика звучит круто, но как именно это делается? И какие преимущества это дает?
Предлагаем вашему вниманию развернутую статью о том, как лучше всего шифровать свое интернет-соединение. Не волнуйтесь, это займет не более 9 минут.
Что такое шифрование?
Проще говоря, шифрование — это процесс превращения данных из читаемого формата в нечитаемый. В целом, речь идет о применении ключа шифрования для защиты данных. Только тот, у кого есть этот ключ (или специальный ключ расшифровки), может прочитать эти данные.
«Нечитаемый формат» – определение довольно расплывчатое, но вы можете воспользоваться этим инструментом, чтобы получить представление о том, как все устроено.
В нашем случае мы использовали шифр AES-256 для шифрования сообщения «Привет, ребята!». А это используемый нами ключ шифрования: “fgj5kig0813sfdfewbasd3453gafvafg.” Зашифровано сообщение выглядит следующим образом: “bTFR+qKhkQt2djukrfX+Zw==.”
Любой, кто попытается отследить содержимое этого сообщения, будет видеть только зашифрованный формат. Только тот, у кого есть оригинальный ключ шифрования или другой ключ специальный для расшифровки, сможет увидеть исходное сообщение «Привет, ребята!».
Можно ли взломать шифрование?
Если вы используете устаревший шифр (например, Blowfish) с небольшой длиной ключа (64 бита, например), то его можно будет взломать при помощи пресловутого брутфорса.
Но если вы придерживаетесь современных шифров, таких как AES, и больших размеров ключей (128 бит и выше), то вы в безопасности. Если Тяньхэ-2, или четвертый самый быстрый суперкомпьютер в мире, попытается взломать сообщение, зашифрованное с помощью AES-256, это займет около 9,63×1052 лет (1052 в этом случае 1 с 52 нулями, то есть в девятой степени).
Конечно, по мере того, как суперкомпьютеры становятся все более совершенными, в будущем они смогут быстрее взламывать современные шифры. Но, в то же время и шифрование станет более продвинутым, поэтому пока что нельзя спрогнозировать, когда шифры будут взломаны.
Зачем шифровать трафик?
Есть ли смысл вообще беспокоиться об этом?
Определённо. На самом деле, есть много причин, почему необходимо сделать интернет-трафик нечитаемым:
- Прежде всего, незашифрованные соединения могут прослушивать и перехватывать хакеры. Так они могут украсть конфиденциальную информацию (данные кредитной карты, пароли и т. д.), или же перенаправить вас на фишинговые веб-сайты (поскольку видят, какими сайтами вы чаще всего пользуетесь).
- Киберпреступники могут обмануть ваше устройство, и подключиться к поддельной сети WiFi, которую сами же запустят. Если это случится, то они смогут мониторить всю вашу деятельность онлайн.
- Незашифрованный трафик означает, что ваш интернет-провайдер может просматривать пакеты данных, и видеть, какие сайты вы просматриваете и какие веб-приложения используете. Благодаря этой информации они могут целенаправленно ограничивать пропускную способность вашего соединения.
- Если вы используете незашифрованные соединения, это в значительной степени говорит о том, что вы согласны, что ваш провайдер будет продавать ваши данные рекламодателям.
- Отсутствие шифрование трафика означает, что сетевые администраторы также могут отслеживать его. Это может стать проблемой, если вы посещаете «отвлекающие» веб-сайты на работе или в школе, будь то YouTube, Facebook или Twitter.
- Кроме того, шифрование поможет вам избежать правительственной слежки за тем, что вы делаете в интернете.
«Но я уже использую зашифрованный WiFi, так что все в порядке, верно?»
Не совсем. Если вы загуглите информацию о том, как зашифровать интернет-соединение, то увидите, что во многих статьях рекомендуют использовать зашифрованные сети (то есть те, для доступа к которым требуется пароль).
Но вот в чем проблема – большинство сетей для шифрования используют WPA2. К сожалению, этот стандарт безопасности не так уж хорош и имеет серьезные уязвимости. Вы можете найти много информации, согласно которой есть как минимум несколько способов взломать пароли WPA2 (здесь, здесь и здесь).
Новый стандарт шифрования WPA3 должен исправить эти проблемы, но даже он не без изъяна.
Кроме того, есть еще одна проблема: некоторым сетям может и требуется пароль для использования, но они могут быть защищены устаревшим шифрованием, вроде WEP и WPA.
В общем, тот факт, что вы используете зашифрованный WiFi, вовсе не означает, что ваши данные в безопасности.
Как зашифровать подключение к Интернету
Основываясь на наших исследованиях, у вас есть шесть опций. Необязательно использовать все из них, но если вы действительно хотите убедиться в безопасности своего трафика, стоит попробовать их все одновременно:
1. Посещайте только сайты с протоколом HTTPS
HTTPS сейчас является своего рода стандартом, и некоторые браузеры даже не позволяют открывать сайты на протоколе HTTP. И не без причины! HTTP означает, что веб-сайт не шифрует ваши запросы на подключение и ответы. Так что любой может шпионить за вами.
Если вы смотрите HTTP-сайты исключительно для мемов и анекдотов, то это не так страшно. Но если вы используете его для оплаты или ввода личной информации, все очень плохо, так как каждый может видеть эти данные.
Поэтому, если вы действительно хотите защитить подключение к интернету, мы настоятельно рекомендуем избегать HTTP-сайтов. Просматривайте только HTTPS-сайты, так как они автоматически шифруют ваш трафик.
2. Используйте HTTPS Everywhere
HTTPS Everywhere — это расширение для браузеров Opera, Chrome, Firefox, Tor и Brave, которое автоматически перенаправляет все HTTP-ссылки на страницы HTTPS, если имеется такая техническая возможность. Это очень удобно, поскольку некоторые крупные веб-сайты все еще не используют HTTPS.
Конечно, HTTPS Everywhere не поможет вам, если сайт просто-напросто не поддерживает HTTPS. Но все же это хорошая мера безопасности.
Наконец, подумайте о том, чтобы использовать uMatrix и uBlock Origin. Они не шифруют ваше соединение, но могут блокировать вредоносные скрипты и рекламу. Это может пригодится, если вы каким-то образом оказались на подозрительном HTTP-сайте.
3. Используйте мессенджеры только со сквозным шифрованием
Когда вы хотите написать кому-то сообщение, вы просто печатаете текст в смартфоне и отправляете его, верно? Либо вы делаете это через Facebook Messenger и похожие приложения.
Эти методы удобны, конечно, однако они не очень приватные. Текстовые сообщения могут быть прочитаны или может произойти утечка данных, если компания, обрабатывающая их, не использует шифрование для их защиты. Кроме того, Facebook Messenger не предлагает сквозного шифрования по умолчанию. То есть компания может следить за вашими разговорами с друзьями.
И это ещё не всё. Рассмотрим тот факт, что АНБ, как известно, собирает миллионы текстовых сообщений, а такие компании, как Apple, Facebook и Skype, являются частью их программы массовой слежки (PRISM).
Конечно, вы можете использовать сквозное шифрование с Facebook Messenger, если включить функцию Secret Conversation. Но здесь есть проблемка – это не позволит вам шифровать групповые сообщения, GIF-файлы, платежи или голосовые и видеозвонки. И еще раз: Facebook является частью программы слежки АНБ. Стали бы вы доверять конфиденциальную информацию такой компании?
Если вы действительно хотите защитить свои соединения, вам нужно приложение, у которого не будет никаких изъянов в этом плане. Вот несколько рекомендаций:
-
— приложение было рекомендовано защитниками конфиденциальности, такими как Эдвард Сноуден и Брюс Шнайдер. Более того, его рекомендуют многие члены Европейской Комиссии. Помимо сквозного шифрования, приложение распространяется с открытым исходным кодом. И хотя не так давно в нем обнаружили эксплоит для прослушки, проблему очень быстро устранили. – хотя приложение больше нацелено на бизнесы, любой может его использовать. Оно распространяется с открытым исходным кодом, предлагает сквозное шифрование и не требует электронной почты или номера телефона для регистрации. – очень безопасное приложение, которое изначально задумывалось японскими инженерами как коммуникационное решение после землетрясения 2011 года. — хотя мессенджер и не бесплатный, он предлагает отличную безопасность: сквозное шифрование, отсутствие необходимости указывать номер телефона, а также удаление ваших сообщений с серверов после доставки.
Давайте также рассмотрим ещё одно зашифрованное приложение для обмена сообщениями, которое многие рекомендуют:
- Это WhatsApp. Хотя мессенджер предлагает сквозное шифрование, и Facebook подтверждает, что прочитать сообщения в WhatsApp невозможно, нависает проблема с программой слежки АНБ PRISM. В частности, больше всего беспокоит то, что Facebook является участником этой программы. Так что, существует огромная вероятность, что они делятся переписками с АНБ. Кроме того, в 2019 году у приложения были проблемы, связанные со шпионскими программами.
Мы не говорим, что вам вообще не следует использовать WhatsApp. Но если вы это сделаете, общайтесь осторожно.
4. Использовать DNS поверх HTTPS
DNS расшифровывается как Domain Name System или «система доменных имён». Ее роль заключается в преобразовании IP-адресов в читаемые названия веб-сайтов и наоборот.
Если вы хотите подключиться к веб-сайту по названию, ваш браузер отправит DNS-запрос на DNS-сервер вашего провайдера, чтобы получить IP-адрес сайта.
Всё это хорошо, но есть проблемка: DNS-запросы, как правило, не шифруются. Это открывает перед вами множество рисков — атаки MITM, слежка провайдера и фильтрация DNS.
Эту проблему как раз исправляет DNS поверх HTTPS Он использует HTTPS для шифрования ваших запросов, что делает ваше подключение к интернету безопаснее.
Как использовать DNS поверх HTTPS?
На самом деле, это не так сложно, поскольку большинство браузеров уже поддерживают эту технологию. Также предлагаем вашему вниманию руководство о том, как это сделать. Если вы хотите использовать DNS поверх HTTPS не только в браузере, попробуйте 1.1.1.1 (на сайте представлены руководства). Это намного быстрее, чем пользоваться OpenDNS или Google Public DNS.
5. Использовать VPN
VPN является одним из самых простых способов для полного шифрования вашего интернет-соединения. Это онлайн-сервис, который скрывает ваш IP-адрес и шифрует весь ваш веб-трафик. Давайте узнаем, как работает эта схема.
- Для подключения к VPN-серверу вы используете VPN-клиент на вашем устройстве.
- Клиент и сервер согласовывают соединение и создают между собой зашифрованный туннель.
- С этого момента весь ваш трафик будет проходить через этот туннель. Если кто-то попытается контролировать его, он просто увидит тарабарщину (как было показано на примере зашифрованного сообщения в начале статьи).
VPN-Сервисы очень просты в использовании, и большинство из них используют новейшие шифры. Подробнее о VPN-шифровании вы можете прочитать в нашем руководстве.
Зашифруйте свой трафик прямо сейчас при помощи CactusVPN!
Если вам нужен VPN, то предлагаем познакомиться с нашим Сервисом. Мы предлагаем шифрование AES-256 для большинства протоколов, что принято считать безопасностью на военном уровне. Кроме того, мы не ведём никаких логов, и используем безопасные протоколы: IKEv2, SoftEther и OpenVPN, а также у нас есть поддержка DNS поверх HTTPS.
Специальное предложение! Получите CactusVPN за 3.5$ в месяц!
И как только вы станете клиентом CactusVPN, у вас будет 30-дневная гарантия возврата денег.
6. Использовать зашифрованную электронную почту
Gmail, AOL и Yahoo! – популярные и вполне удобные почтовые службы, но это не настолько хороший способ шифрования всех данных электронной почты, которые проходят через ваше подключение к интернету. Вот как это устроено:
- Google позволяет посредникам сканировать ваши электронные письма. Yahoo! и AOL также получали обвинения в сканировании электронных писем на предмет данных, которые они могут впоследствии продать рекламодателям. пострадали от утечки данных.
- Сообщается, что AOL имеет самый высокий уровень взлома электронных почтовых ящиков.
- Несмотря на обещания, Yahoo! и Google еще не запустили сквозное шифрование, и это означает, что они по-прежнему могут сканировать ваши письма. Многие другие почтовые службы уже давно реализовали поддержку сквозного шифрования, так что это довольно серьезный красный флажок.
Мы рекомендуем вам присмотреться к таким Сервисам, как ProtonMail или Tutanota. Они оба работают с открытым исходным кодом, предлагают сквозное шифрование, не запрашивают личную информацию и не хранят её.Также предлагаем вам подробнее узнать о почтовых службах в нашем руководстве.
Стоит ли шифровать трафик через Tor?
Многие люди и статьи будут советовать это делать. Как правило, потому, что Tor добавляет несколько уровней шифрования к вашим соединениям (обычно три).
И хотя звучит серьезно, этот метод тоже не без изъяна:
- Узел выхода (последний сервер в цепочке Tor, через который проходит ваш трафик) расшифровывает ваши данные. Таким образом, этот узел может просматривать содержимое вашего трафика. Если киберпреступник или правительственный агент используют этот узел, то они могут шпионить за вашими интернет-соединениями.
- Погодите… хакеры и правительственные агенты? Поддерживают узлы Tor, которыми я могу случайно воспользоваться? Вероятность намного больше, чем вам может казаться. Исследователи уже не раз обнаруживали вредоносные узлы, и не секрет, что сотрудники правоохранительных органов могут запускать некоторые узлы целенаправленно.
- У Tor также имеются подозрительные связи с правительством США. Подробнее об этом можно почитать здесь (пункты #5 и #6).
Если вы хотите по-настоящему зашифровать ваше интернет-соединение при использовании Tor, то делать это нужно через VPN. Сейчас мы имеем в виду, что перед подключением к сети Tor нужно сначала подключиться к VPN-серверу. Таким образом, даже если вредоносный узел расшифрует ваш трафик из Tor, тот, кто держит выходной узел, в итоге получит зашифрованный VPN-трафик.
Однако имейте в виду, что при такой связке интернет будет работать значительно медленнее. Tor и без того сильно замедляет работу, а вдобавок VPN окажет больший эффект.
Не забудьте использовать антивирус!
Шифрование — отличный способ защитить ваши данные от хакеров, но оно не может защитить ваше устройство от заражения вредоносными программами. Все решения, упомянутые в этой статье, защитят ваши данные только на оперативном уровне, но не на автономном или аппаратном.
Поэтому не забывайте всегда и везде использовать антивирус.
Как зашифровать подключение к интернету — В завершение
Шифрование веб-трафика очень важно, если вы хотите избежать кибератак, правительственной слежки или широко распространённого мониторинга интернет-провайдера.
Лучший способ зашифровать подключение — использовать шифрованные мессенджеры, VPN, зашифрованные почтовые службы, DNS поверх HTTPS, сайты с протоколом HTTPS или HTTPS Everywhere.
Знаете другие способы, как шифровать интернет-соединение? Тогда не забудьте поделиться мыслями на этот счёт в комментариях или в наших социальных сетях.
Как шифровать трафик от провайдера на андроид

Все больше людей начинают обращать внимание на свою онлайн-приватность и безопасность. На данный момент провайдеры имеют возможность отслеживать и анализировать весь ваш трафик в интернете. Чтобы защититься от такого нежелательного прослушивания и дешифровать ваш трафик, существуют различные методы шифрования, доступные для пользователей Android.
Что такое шифрование трафика?
Шифрование трафика — это процесс преобразования данных перед их отправкой или получением. Этот процесс делает трафик неразборчивым для третьих сторон, таких как провайдеры или хакеры, которые могут попытаться доступиться к вашим личным данным.
Как шифровать трафик на Android?
Существует несколько способов шифрования трафика на Android:
- Использование виртуальной частной сети (VPN)
- Использование прокси-сервера
- Использование Tor-браузера
Использование виртуальной частной сети (VPN)
VPN — это технология шифрования данных, которая создает безопасное соединение между вашим устройством и интернетом. Когда вы подключаетесь к VPN-серверу, все данные, которые вы передаете и получаете, переносятся через защищенный канал, который не может быть прослушан провайдером. В Android существует множество бесплатных и платных приложений VPN, которые вы можете использовать для шифрования своего трафика.
Использование прокси-сервера
Прокси-сервер — это посредник между вашим устройством и интернетом. Он перенаправляет ваш трафик через другой сервер, который может быть настроен для шифрования передаваемых данных. Хотя прокси-серверы не так безопасны, как VPN, они все равно предоставляют некоторый уровень защиты от прослушивания провайдером. В Google Play вы найдете различные приложения прокси-серверов для Android.
Использование Tor-браузера
Tor-браузер основан на технологии onion routing, которая перенаправляет ваш трафик через несколько узлов, делая его очень трудным для отслеживания. Подключение через Tor-браузер добавляет слой шифрования к вашему трафику и помогает защитить вашу онлайн-приватность. Tor-браузер доступен в Google Play и может быть использован на устройствах Android.
Существует несколько способов шифрования трафика на Android: использование виртуальной частной сети (VPN), прокси-сервера и Tor-браузера. Все эти методы помогут вам защитить вашу онлайн-приватность и обеспечить безопасность вашего трафика от провайдера.

Выбор конкретного метода зависит от ваших предпочтений и уровня безопасности, которого вы хотите достичь. Независимо от выбранного метода, важно понимать, что шифрование трафика поможет защитить вашу онлайн-приватность и сделать вашу интернет-связь более безопасной.
Шифрование трафика — это необходимость в нашей цифровой эпохе, когда наша онлайн-приватность под угрозой. Важно принять меры для защиты себя и своей личной информации от нежелательных глаз.
Как шифровать трафик от провайдера на андроид
Как шифровать трафик от провайдера на андроид

Добро пожаловать в нашу статью, посвященную безопасности вашего трафика от провайдера на андроид! В наше время, когда все больше людей сталкиваются с проблемами конфиденциальности и безопасности в интернете, очень важно уметь защищать свои данные от нежелательного просмотра. Мы предлагаем вам несколько простых шагов, которые помогут вам шифровать свой трафик на устройствах Android, чтобы вы могли смело и безопасно пользоваться Интернетом.
1. Установите VPN-соединение
Виртуальная частная сеть (VPN) — это одно из самых популярных средств обеспечения безопасности в интернете. Установите приложение VPN на свое устройство Android и подключитесь к серверу, чтобы проксировать свой интернет-трафик через защищенное соединение. Это позволит скрыть ваш IP-адрес и зашифровать все передаваемые данные.
2. Используйте шифрование HTTPS
Для безопасности вашей связи с различными сайтами включите использование протокола HTTPS в настройках вашего Android-устройства. HTTPS обеспечивает шифрование данных между вашим устройством и сайтами, с которыми вы взаимодействуете. Это особенно важно при вводе личной информации, такой как пароли или данные кредитных карт.
3. Избегайте открытых Wi-Fi сетей
Свободные Wi-Fi сети могут быть потенциально опасными, так как злоумышленники могут перехватывать ваш трафик и получать доступ к вашим данным. Провайдеры Wi-Fi могут также отслеживать вашу активность в Интернете. По возможности избегайте использования таких сетей или используйте VPN, чтобы шифровать свои данные, если вы обязаны подключиться к ним.
4. Обновляйте свои приложения и операционную систему

Компании-разработчики постоянно обновляют свои продукты, исправляя обнаруженные уязвимости в безопасности. Убедитесь, что ваша операционная система Android и все установленные приложения обновлены до последней версии. Это позволит вам быть защищенными от известных угроз и проблем безопасности.
5. Используйте дополнительные инструменты
Помимо вышеупомянутых методов, существуют и другие инструменты и приложения, которые помогут вам дополнительно защитить свой трафик на Android. Например, Tor Browser или Orbot, анонимизаторы, которые маршрутизируют ваш трафик через несколько узлов, чтобы обеспечить вашу конфиденциальность.
Важно помнить, что безопасность в сети — это процесс, который требует постоянной внимательности и обновления. Быть осведомленным о последних трендах в вопросах безопасности — это ключ к защите своего трафика от провайдера на Android. Следуйте нашим советам, и ваша онлайн-активность будет надежно защищена!
В этой статье мы рассмотрели несколько методов, которые помогут вам шифровать ваш трафик от провайдера на устройствах Android. Установите VPN-соединение, используйте шифрование HTTPS, остерегайтесь открытых Wi-Fi сетей и не забывайте обновлять свои приложения и операционную систему. Используйте все доступные инструменты и всегда оставайтесь на шаг впереди потенциальных угроз. Безопасность вашего трафика — это ваше право и обязанность, поэтому не забывайте об охране своих данных!
Шифрование трафика от провайдера. Совет дня. как зашифровать весь интернет-трафик
Вы думаете что ваша анонимность надежно защищена. Но к сожалению это не так. Существует один очень важный канал утечки вашей приватной информации — служба DNS. Но к счастью на это тоже придумано решения. Сегодня я раскажу как зашифровать свой DNS трафик с помощью утилиты DNSCrypt.
При использовании HTTPS или SSL твой HTTP трафик зашифрован, то есть защищен. Когда ты используешь VPN, шифруется уже весь твой трафик (конечно, все зависит от настроек VPN, но, как правило, так оно и есть). Но иногда, даже когда используется VPN, твои DNS-запросы не зашифрованы, они передаются как есть, что открывает огромное пространство для «творчества», включая MITM-атаки, перенаправление трафика и многое другое.
Тут на помощь приходит опенсорсная утилита DNSCrypt, разработанная хорошо известными тебе создателями OpenDNS, — программа, позволяющая шифровать DNS-запросы. После ее установки на компьютер твои соединения также будут защищены и ты сможешь более безопасно бороздить просторы интернета. Конечно, DNSCrypt — это не панацея от всех проблем, а только одно из средств обеспечения безопасности. Для шифрования всего трафика все еще нужно использовать VPN-соединение, но в паре с DNSCrypt будет безопаснее. Если тебя такое краткое объяснение устроило, можешь сразу переходить к разделу, где я буду описывать установку и использование программы.
Попробуем разобраться глубже. Этот раздел предназначен для настоящих параноиков. Если ты ценишь свое время, тогда можешь сразу перей ти к установке программы.
Итак, как говорится, лучше один раз увидеть, чем сто раз услышать. Посмотри на рисунок.

Допустим, клиент (ноутбук на рисунке) пытается обратиться к google.com Первым делом он должен
разрешить символьное имя узла в IP-адрес. Если же конфигурация сети такова, что используется DNS-сервер провайдера (незашифрованное соединение, красная линия на рисунке), то разрешение символьного имени в IP-адрес происходит по незашифрованному соединению.
Да, какие данные ты будешь передавать на dkws.org.ua, никто не узнает. Но есть несколько очень неприятных моментов. Во-первых, провайдер, просмотрев логи DNS, сможет узнать, какие сайты ты посещал. Тебе это нужно? Вовторых, вероятна возможность атак DNS спуфинг и DNS снупинг. Подробно описывать их не буду, об этом уже написано множество статей. В двух словах ситуация может быть следующей: некто между тобой и провайдером может перехватить DNS-запрос (а так как запросы не шифруются, то перехватить запрос и прочитать его содержимое не составит никакого труда) и отправить тебе «поддельный» ответ. В результате вместо того, чтобы посетить google.com, ты перейдешь на сайт злоумышленника, как две капли воды похожий на тот, который тебе нужен, введешь свой пароль от форума, ну а дальше развитие событий, думаю, ясно.
Описанная ситуация называется DNS leaking («утечка DNS»). DNS leaking происходит, когда твоя система даже после соединения с VPN сервером или Tor продолжает запрашивать DNS серверы провайдера для разрешения доменных имен. Каждый раз, когда ты посещаешь новый сайт, соединяешься с новым сервером или запускаешь какое-то сетевое приложение, твоя система обращается к DNS провайдера, чтобы разрешить имя в IP. В итоге твой провайдер или любой желающий, находящийся на «последней миле», то есть между тобой и провайдером, может получить все имена узлов, к которым ты обращаешься. Приведенный выше вариант с подменой IP-адреса совсем жестокий, но в любом случае есть возможность отслеживать посещенные тобой узлы и использовать эту информацию в собственных целях.
Если ты «боишься» своего провайдера или просто не хочешь, чтобы он видел, какие сайты ты посещаешь, можешь (разумеется, кроме использования VPN и других средств защиты) дополнительно настроить свой компьютер на использование DNS серверов проекта OpenDNS (www.opendns.com). На данный момент это следующие серверы:
При этом тебе не нужно никакое другое дополнительное программное обеспечение. Просто настрой свою систему на использование этих DNS-серверов.
Но все равно остается проблема перехвата DNS-соединений. Да, ты уже обращаешься не к DNS провайдера, а к OpenDNS, но все еще можно перехватить пакеты и посмотреть, что в них. То есть при желании можно узнать, к каким узлам ты обращался.
Вот мы и подошли к DNSCrypt. Эта программулина позволяет зашифровать твое DNS соединение. Теперь твой провайдер (и все, кто между тобой и им) точно не узнает, какие сайты ты посещаешь! Еще раз повторюсь. Эта программа не замена Tor или VPN. По-прежнему остальные передаваемые тобой данные передаются без шифрования, если ты не используешь ни VPN, ни Tor. Программа шифрует только DNS трафик.


В КАЧЕСТВЕ ЗАКЛЮЧЕНИЯ
Статья получилась не очень большая, поскольку сама программа очень проста в использовании. Но она была бы неполной, если бы я не упомянул и о VPN. Если ты прочитал эту статью, тебя она заинтересовала, но ты еще не пользуешься услугами VPN-провайдера для шифрования своих данных, то самое время это сделать.
VPN-провайдер предоставит тебе безопасный туннель для передачи твоих данных, а DNSCrypt обеспечит защиту DNS-соединений. Конечно, услуги VPN провайдеров платны, но ведь за безопасность нужно платить?
Можно использовать, конечно, и Tor, но Tor работает относительно медленно, и это, как ни крути, не VPN — весь трафик «торифицировать» не получится. В любом случае (какой бы вариант ты ни выбрал) теперь твои DNS-соединения защищены. Осталось только определиться со средством шифрования трафика (если ты это еще не сделал).
Last updated by at Октябрь 30, 2016 .
Национальный антитеррористический комитет собирается контролировать зашифрованный трафик в Сети. Представители отрасли опасаются, что это может привести к утечке персональных данных и войти в противоречие с Конституцией.
Руководитель Роскомнадзора Александр Жаров рассказал о том, что в рамках Национального антитеррористического комитета России (НАК) была создана специальная рабочая группа. Её цель — «внесение ясности в происходящее внутри шифрованного трафика» и создание мер по его регулированию.
В группу вошли представители всех силовых ведомств, Минэкономразвития, Минкомсвязи и отраслевые эксперты из Российской ассоциации электронных коммуникаций (РАЭК). Глава Роскомнадзора отметил, что немецкая корпорация (название её не разглашается в связи с коммерческой тайной) разработала метод сегментации шифрованного трафика и предоставила его на рассмотрение рабочей группе.
Группа была создана по поручению Совета безопасности России. По словам Вадима Ампелонского, представителя Роскомнадзора, она должна предоставить Совбезу отчёт о проделанной работе не позднее 1 июля 2016 года. Специальная группа при НАКе ведёт работу по регулированию сервисов, использующих для передачи данных беспроводные сети, а также тех, которые способны работать без подключения к Интернету (мессенджер FireChat, прославившийся после использования демонстрантами в Гонконге в 2014 году). Глава Роскомнадзора обеспокоен использованием подобных сервисов:
«Злоумышленники могут воспользоваться тем, что вне сети можно обмениваться информацией, и применить это для распространения наркотиков, детской порнографии и т.д.».
В феврале 2015 года Жаров говорил, что доля шифрованного трафика в России составила 15%, а в мае 2016 года она может превысить 20%. Согласно отчету компании Cisco по информационной безопасности за 2015 год, объём шифрованного трафика Рунета составляет до 50%. Карен Казарян, главный аналитик РАЭК, говорит, что большая его часть приходится на протокол HTTPS. По словам экспертов, в мире доля шифрованного трафика в сервисах корпораций превышает 75%, и 81% приходится на территорию России.
Андрей Поляков из «Ростелекома» говорит, что их сети принадлежит около 50% шифрованного трафика (представители «Ростелекома» являются участниками рабочей группе при НАКе).
По словам руководителя Роскомнадзора, речь идет о шифрованном трафике, как легальном (в браузерах и других программах), так и нелегальном (способы обхода блокировок: прокси-серверы, анонимайзеры и т.д). По его словам, обсуждается «введение единой системы шифрования, чтобы понимать, что происходит внутри шифрованного трафика». Участники группы решают вопросы, связанные с применением различных средств шифрования: их сертификацией, лицензированием, ограничением количества схем шифрования.
Мессенджер Павла Дурова Telegram уже несколько лет осуществляет шифрование данных по модели end to end (E2E — система, в рамках которой, зашифрованная информация передается от устройства к устройству напрямую, без посредников. Правила закрытого ключа не позволяют расшифровать информацию никому, кроме её получателя. Таким образом, зашифровка и расшифровка сообщений происходят без участия сервера-посредника).
В начале апреля 2016 года мессенджер WhatsApp (принадлежащий Facebook) ввел полное шифрование всех своих сервисов для всех пользователей (мессенджер шифрует сообщения, телефонные звонки, фото и видео. Теперь даже сотрудники WhatsApp не смогут расшифровать данные, передаваемые пользователями).
19 апреля мессенджер Viber усилил систему безопасности данных с помощью введения end to end шифрования для всех устройств, включая компьютеры PC и Mac, а также смартфоны и планшеты на платформах Android и iOS.
Жаров считает, что данную модель (Е2Е) можно «частично заменить» технологией, аналогичной Deep Packet Inspection (DPI — технология «глубокого анализа» трафика через накопление статистических данных, проверку и фильтрацию сетевых пакетов по их содержимому).
Чиновник упомянул, что сегментация трафика нужна и операторам связи. Так он советует отдать приоритет голосовому трафику: для извлечения денежной прибыли за платные услуги, которые он предоставляет, за счёт других видов трафика.
«Или трафик торрентов, который находится в условно легитимном поле», — говорит он.
Представитель одного из операторов связи прокомментировал это так:
«Шифрование может проводиться программными средствами, свободно распространяемыми в Интернете. Проконтролировать этот процесс представляется возможным, только если поставить на каждое конечное устройство по жучку и дистанционно постоянно мониторить работу».
Он выразил мнение о том, что само рассмотрение вопроса о контроле шифрования в сетях связи относится к области нарушения конституционных прав граждан.
Станислав Шалунов, сооснователь Open Garden (компания-разработчик FireChat) считает, что российские власти не понимают природу вещей, которую собираются контролировать. Он говорит, что смысл шифрования заключается в том, что трафик способны прочесть только отправитель и получатель. Шалунов отметил, что регулировать подобный трафик не предоставляется возможным с технической точки зрения и сравнил это с невозможностью распространения звука в космосе.
«И сей факт не сможет изменить создание рабочей группы по вакуумной акустике», — добавил он.
«Трафик приложений типа FireChat не только зашифрован — он не всегда идёт через традиционных провайдеров, поэтому пытаться его каким-то образом контролировать является абсурдом в квадрате», — заключил сооснователь Open Garden. По его мнению, контроль шифрованного трафика Интернета приведёт лишь к утечке информации и распространению махинаций, связанных с этим.
Казарян также считает, что «регулирование шифрования не требуется, более того, с большой вероятностью оно приведет к увеличению киберугроз и утечкам персональных данных граждан».
Жаров понимает, что запретить шифрованный трафик полностью невозможно, так как он абсолютно необходим, например, для хранения банковской тайны и другой личной информации. Поэтому рабочая группа не ставит перед собой цель ужесточить контроль над интернетом, а «лишь найти пути для решения проблем, связанных с его бесконтрольностью».
По его прогнозам, конкретные технологические и законодательные подходы для регулирования шифрованного трафика появятся приблизительно через два года.
Жаров приводит в пример США и страны Европы, в которых разрабатываются аналогичные подходы к регулированию шифрованного трафика. «Там происходит адаптация массового продукта под запросы конкретного потребителя путем его частичного изменения (доукомплектования товара дополнительными элементами); активно обсуждается вопрос сертификации конечного оборудования», — говорит он.
Для государства контроль шифрованного трафика является одним из способов борьбы с терроризмом, экстремизмом и киберпреступностью.
О конфиденциальности информации говорят все и временами даже требуют ее обеспечения. Но мало кто задумывается о том, куда такие требования нас заводят? С одной стороны — да, приватность, тайна личной жизни, тайна переписки. Все это нам даровано Конституцией и вроде как является правом неотчуждаемым. Отсюда и рост объема зашифрованного трафика в Интернете согласно последним исследованиям Cisco.
Положительным образом на увеличение этого показателя влияет внедрение шифрования в различные стандарты (например, PCI DSS) и лучшие практики, которым начинают следовать многие организации и поставщики услуг. Например:
- поставщики мобильного контента и сервисов, внедривших шифрование у себя по умолчанию,
- видео-хостинги и настройки браузеров, включающих шифрование по умолчанию,
- сервисы хранения и резервного копирования данных в режиме онлайн.

Доходит до того, что компании начинают применять шифрование даже в контролируемых зонах, в которых ранее это шифрование не требовалось, так как было сопряжено с необходимостью обновить инфраструктуру на более производительную, а также с различными законодательными препонами со стороны ФСБ. Но сегодня ситуация меняется — и оборудование становится более мощным и содержащим встроенные функции шифрования, и регулятора уже меньше заботит, что делают компании для защиты информации для собственных нужд. Ниже пример одного исследования компании Lancope, изучившей некоторое количество компаний и обратившей внимание на рост энтропии во внутренних сетях предприятий.

Но у шифрования есть и другая сторона. Во-первых, оно создает иллюзию защищенности, когда все внимание уделяется шифрованию в канале передачи данных, но совершенно забывается про шифрование данных в местах их хранения (тех же центрах обработки данных). Во многих последних случаях утечки информации злоумышленники крали ценные данные именно в процессе их хранения, а не передачи. Но это не единственная проблема шифрования.
Им стали активно пользоваться и злоумышленники, скрывая свою деятельность от мониторинга или просто используя шифрование в недобрых целях (те же шифровальщики TeslaCrypt или CryptoWall). Контролировать такие потоки информации становится очень сложно, но и от шифрования отказа не произойдет ни с точки зрения ИБ, ни с точки зрения злоумышленников. Поэтому так важно использовать дополнительные механизмы анализа сетевого трафика, который позволяет мониторить сопутствующие параметры, не погружаясь в содержимое самих коммуникаций — Netflow, домены и IP-адреса и даты их появления на свет, репутацию взаимодействующих узлов и другие метаданные. Также важно не забывать про интегрированную безопасность, которая должна стоять не «в разрыв», как это часто бывает, а быть встроенной в сетевое оборудование, операционные системы, базы данных, сервера, рабочие станции и т.п. В этом случае работа с зашифрованным трафиком будет более эффективной, чем попытка перенаправить его куда-то для расшифрования.
Есть и третья сторона у применения шифрования. Откуда ни возьмись у нас возникает государство с его требованиями по обеспечению национальной безопасности, защиты от террористов и экстремистов, и т.п. безусловно важными вопросами. Возьмем, к примеру, последнюю инициативу наших властей, о которой я на днях писал . Спецслужбы и иные заинтересованные лица по сути признаются в неспособности повсеместно установленных элементов СОРМ решать стоящие перед ними задачи. СОРМ, традиционно ориентированный на обычную голосовую связь, неплохо справлялся с этой задачей, так как шифрование в обычной телефонной сети не применялось никогда, а в мобильной — спокойно обходится на уровне оператора мобильной связи (голос шифруется только от телефонного аппарата до базовой станции).

С контролем данных и Интернет ситуация гораздо сложнее — там шифрование можно легко сделать сквозным и никакой СОРМ тут не сильно поможет. А тут еще и переломный момент в использовании шифрования — свыше 50% трафика в Интернет стало неприступным для анализа спецслужбами. Поэтому остается только одна — либо запрещать шифрование вообще (что маловероятно), либо заставлять всех депонировать ключи шифрования и делиться сертификатами открытых ключей для «законного» вклинивания в поток данных, как пытались сделать в середине 90-х годов в США в рамках проекта Clipper , либо развивать негласную СОРМ.
Что характерно, «разоблачения» Сноудена, как раз являются демонстрацией третьего пути борьбы с шифрованием, по которому пошли спецслужбы США. Запрещать что-то в самое демократической стране никому и в голову бы не пришло. Требовать от Facebook, Twitter, Microsoft публичного отказа от конфиденциальности депонирования ключей бессмысленно (опять же демократия мешает). Остается только одно — развивать технологии негласного съема информации, а также принуждать Интернет-компании делиться информацией по секретным решениям секретного суда.
Россия сейчас тоже вплотную подошла к этой дилемме, с которой США столкнулись 20 лет назад, начиная проект Clipper, Capstone и Skipjack. Мы пока выбрали второй путь, так как первый является ну очень уж одиозным (а главное, что террористы и экстремисты все равно плевать будут на этот запрет), а третий плохо работающим и не масштабируемым (достаточно вспомнить, как Twitter, Google и Facebook «посылали» Роскомнадзор с его запросами относительно блокировок аккаунтов, публикующих нелицеприятные для российских властей сведений).
Вот такая история у нас получается с шифрованием. И какой будет ее финал пока непонятно.
Для обеспечения надежного шифрования трафика, передаваемого между вашим компьютером и VPN-сервером, к которому вы подключаетесь. Используя приложение ExpressVPN, вы можете легко переключаться между протоколами , хотя мы рекомендуем использовать протокол, установленный по умолчанию (это протокол OpenVPN с открытым исходным кодом), или позволить приложению автоматически выбрать настройки, наиболее оптимальные для вашей скорости подключения и безопасности.
(При подключении через стороннее приложение, например через Tunnelblick для Mac OS X или Network Manager или Terminal на Linux , у вас также есть множество вариантов шифрования с использованием протокола OpenVPN.)
Вот некоторые из особенностей шифрования с использованием протокола OpenVPN:
Аутентификация сервера
Протокол OpenVPN функционирует аналогично протоколу TLS или HTTPS, поэтому его можно назвать TLS VPN. (HTTPS — это защищенная версия базового интернет-протокола HTTP, используемая для защиты подлинности сайта в Интернете. Предварительно установленные сертификаты в вашем браузере позволяют проверить целостность веб-сайта , если он использует протокол HTTPS. Чтобы убедиться, что веб-сайт использует протокол HTTPS правильно, найдите значок в виде зеленого замка ( ) в адресной строке браузера.)
Протокол OpenVPN, также как и HTTPS, использует сертификаты для защиты пользователя от . Сертификаты выдаются специализированными центрами, называемыми центрами сертификации или удостоверяющими центрами. Ваша операционная система или браузер криптографически доверяют определенным центрам сертификации, которые выдают и подписывают сертификаты для веб-сайтов. Это работает в HTTPS, потому что существуют общие стандарты для выдачи и отзыва сертификатов, а также методы привязывания доменных имен в выданных сертификатах к именам конкретных веб-сайтов. Клиенты OpenVPN требуют самостоятельной установки сертификата VPN. Для этого обычно необходимо просто сохранить файл сертификата на своем компьютере и указать клиенту OpenVPN, где он находится.
ExpressVPN использует сертификат RSA с длиной ключа 4096 бит, идентифицированный алгоритмом хеширования SHA-512, входящим в семейство алгоритмов SHA-2.
Код HMAC
HMAC — это код аутентификации (проверки подлинности) сообщений на основе хеширования с использованием секретного ключа. Этот код позволяет гарантировать, что данные не будут изменены в процессе передачи злоумышленниками, у которых есть доступ к данным в режиме реального времени. Для обеспечения надежной аутентификации сообщений в протоколах TLS и OpenVPN используются хеш-функции (отсюда буква H в аббревиатуре HMAC).
Шифрование канала управления
Для защиты канала управления ExpressVPN использует алгоритм AES-256-CBC. AES — это один из наиболее широко используемых стандартов шифрования , который основывается на алгоритме Rijndael, разработанном бельгийскими криптографами Йоаном Дайменом и Винсентом Райменом. Цифра 256 означает длину ключа в битах. Эта длина является самой большой из доступных. CBC (от англ. Cipher Block Chaining) означает режим сцепления блоков шифротекста, при котором каждый блок шифруемой информации зависит от предыдущего блока. Таким образом, даже короткое прерывание в канале может быть быстро обнаружено.
Шифрование канала передачи данных
Шифрование канала передачи данных защищает ваши данные от сторонних лиц, через которых они проходят. ExpressVPN использует симметричную схему шифрования , в которой ключ формируется при помощи протокола Диффи-Хеллмана на эллиптических кривых. Сервер ExpressVPN и ваше VPN-приложение используют сложные математические методы для согласования и проверки секретного ключа, который затем используется для шифрования данных всего сеанса.
Полная безопасность пересылки
Полная безопасность пересылки означает, что даже если злоумышленники каким-то образом смогли скомпрометировать ваш компьютер или VPN-сервер во время одного сеанса, они не смогут расшифровать трафик из прошлых сеансов. Поэтому каждый раз, когда вы подключаетесь к ExpressVPN, согласовывается новый секретный ключ. Даже если вы подключены к VPN в течение длительного периода времени, ExpressVPN автоматически согласовывает новый ключ каждые 60 минут .
Процесс повторного согласования ключа каждые 60 минут гарантирует полную безопасность пересылки данных, поэтому все, что смогут получить злоумышленники, если им удастся скомпрометировать ваши ключи, будет 60 минут данных. Остальное останется секретным .
Широко известному в узких кругах Денису Карагодину попытались« улучшить» домашние интернет-устройства. Как написал сам Карагодин, ему позвонил томский провайдер и заявил, что из квартиры идёт« негативный трафик», после чего попросил принять дома специалиста. После беседы с этим гостем выяснилось, что провайдер хотел бы получить доступ к компьютеру Карагодина и войти в его домашнюю локальную сеть. Ещё до визита Карагодин обратил внимание, что: «несколько недель назад начались проблемы с обычным интернетом. Браузер жаловался на сертификаты, сайты не отображались корректно или не открывались вообще. Но если включаешь VPN, то становилось всё нормально».
Складывалось такое впечатление, что кто-то снифит трафик(причем еще и фильтруя его)(как будто стоит какой-то или буфер, или трестируется некая новая СОРМ-система).
Гость пытался воспользоваться компьютером Карагодина или войти в Wi-Fi, чего хозяин не разрешил, и не захотел подключить провайдерский кабель к собственному оборудованию, чтобы проверить« как идут пинги». В итоге Карагодин порекомендовал специалисту обращаться в управление« К» МВД России или ФСБ, где профессионально расследуют интернет-правонарушения. И объяснил, что с шифрованными пакетами провайдеру придётся смириться. Работать через VPN Карагодину удобнее.
сайт: 21 июля Госдума в третьем чтении закон о запрете обхода блокировок через VPN и анонимайзеры, но готовящийся к введению документ не касается абонентов. По закону анонимайзеры и VPN-сервисы должны так же как операторы связи ограничивать доступ к запрещенным в России сайтам — в этом случае никаких претензий власти к ним не возникнет. Если же сервисы не сотрудничают с РФ — доступ к ним блокируется провайдерами Рунета, а ссылки на соответствующие сайты должны быть удалены из выдачи на поисковиках.
Рассказ Дениса Карагодина полностью:
Новости такие. Позвонил интернет-провайдер. Говорит, что какой-то у вас« негативный трафик» идет. Нужно проверить. А «негативный трафик» — это мой шифрованный канал VPN. В ходе беседы выясняется, что они хотят получить доступ к моему макбуку… Ну, что ж… Посмотрим. Приезжайте говорю в назначенное время, обсудим суть вопроса. Через пару часов приедут.
Итак. Расклад такой. Утром звонок от провайдера. Якобы от вас(из одного из устройств, подключенного к интернету) идет« негативный трафик». Уточняю какое именно устройство. Выясняется, что мой макбук(хотя устройств несколько). Дальше идет попытка убедить меня, что мой компьютер взломан и с него осуществляется атака на оборудование провайдера. Рекомендуют принять сотрудника и он порекомендует какую именно следует поставить антивирусную программу. Я спрашиваю, что т.е. получается вы хотите получить доступ к моему компьютеру? Ответ — нет(откровенно смутившись), просто мы хотим, чтобы ушел негативный трафик и на нас(на наше оборудование) не было атаки. Поступает предложение продиагностировать всё удаленно. Я соглашаюсь. Через секунды 4 звонящий говорит, ой, у вас же макбук, так не получится… Давайте сотрудник приедет. Я соглашаюсь — делаю лаг времени, чтобы собрать немного данных о собственном трафике(он в полной норме, никаких ддосов и пр.). В итоге приезжает сотрудник от провайдера, говорит, что по моей заявке(но я как вы понимаете никакую заявку не оставлял). Начинает с порога просить дать доступ ко всем устройствам и сети домашней. Я переспрашиваю, а в чем собственно дело? Т.е. вы говорю хотите получить доступ ко всем устройствам моего дома, подключенных к интернету? Он говорит — да, так он сможет посмотреть все ли в порядке. Я ему говорю, что у меня всё в полном порядке и я не понимаю в чем проблема. Тут он говорит, что ему сказали, что есть некий ноутбук, и у него много пакетов и что они странные. Я ему отвечаю, что да есть в том числе и мой макбук и там много пакетов, т.к. я много им пользуюсь. И если например вы видите какие-то шифрованные пакеты, то это просто VPN. Он делает попытки получить к нему доступ, а также доступ просто в Wi-Fi сеть… Я всё на корню пресекаю. Говорю ему: если вам нужно проверить интернет(а он хотел проверить« как пинги идут»), то я сейчас просто дам вам кабель ваш который у меня в роутер идет и вы его себе воткнете и посмотрите пинги… Он начинает неврничать. Я ему говорю — вы наверное ifconfig хотите посмотреть? Он краснеет и говорит, что ну он же мой(т.е. его) покажет… В итоге я ему РАЗЪЯСНЯЮ, что если он(провайдер) считает, что с одного из устройств(в частности моего макбука) идет атака на их оборудование(хотя ее нет), то им следует подать официальное заявление в Управление« К» МВД России или ФСБ России и там разберутся(была ли атака и есть ли она). А если вы видите на своей стороне, что идут шифрованные пакеты, так это от того, что у меня стоит VPN и мне крайне это удобно. Далее идет еще минут 5 перепалка(с попыткой давления на меня). В итоге, он разворачивается и уходит. Я был вежлив и неуклонен. Если есть подозрение, что я осуществляю кибер-атаку на оборудование провайдера — пишите заявление в Управления« К» МВД или ФСБ России, а если нет, то мои устройства(компьютеры, мобильные телефоны и чайник с Wi-Fi — это моя личная собственность; включая и развернутую домашнюю сеть) и никого кому я не хочу давать к ним доступ, я его давать не намерен. Это говорю все равно, что сейчас придет человек из водоканала и попросит меня дать ему покупаться в моей ванной, т.к. ему кажется, что вода по трубе как-то не правильно идет. Человек явно не ожидал, что его в управление« К» отправят. Спросил подтвержу ли я все сказанное по телефону, если мне позвонит его начальство, я сказал что конечно и что он сам может в подробностях передать наш разговор.
В общем, держу цифровую оборону! ¡No pasarán!
Термин« негативный трафик» — терминология интернет-провайдера(озвучено при разговоре со мной); звучит красиво, до этого я никогда и нигде его не встречал и о нем не слышал(с учетом того, что в Сети я с 1993 года) <о реферальном спаме конечно же знаю, но это« оказался» не он>; век живи — век учись <ирония>.
Причем, важно отметить, что изначально(теоретически) я допускал возможность наличия некой технической проблемы, т.к. в мою локальную сеть включен и мой внешний веб-сервер [сайты: karagodin.com, stepanivanovichkaragodin.org]. Именно по этой причине я детально и пытался уточнить у провайдера, о каком именно« проблемном» устройстве идет речь? Но, когда выяснилось, что« проблема» именно в моем личном ноутбуке, то тут уже стало всё совсем интересно и интригующе!
Но, у истории есть предистория.
Несколько недель назад я начал отмечать странности с обычным интернетом. Складывалось такое впечатление, что кто-то снифит трафик(причем еще и фильтруя его)(как будто стоит какой-то или буфер, или трестируется некая новая СОРМ-система). Например, некоторые сайты не грузились(причем сегментно, тематически), либо грузились частично(битыми блоками, с потерей части.css-стилей и т. п.), почтовые программы при этом начинали жаловаться на проблемы с подлинностью сертификатов соединения и пр. Но, стоило включить VPN, как все эти непонятные технические сбои мгновенно пропадали. При этом, работа моего веб-сервера(у него свои порты) была всегда в полном порядке. Проблемы были именно на уровне рядового устройства, подключенного к роутеру и пытающегося выйти во внешний интернет.
—
// копия в телегам-канале: t.me/karagodincom/40
// тема ведется в блоге: karagodin.com/?p=4295
 « Предыдущая запись