Зачем нужен собственный удостоверяющий центр
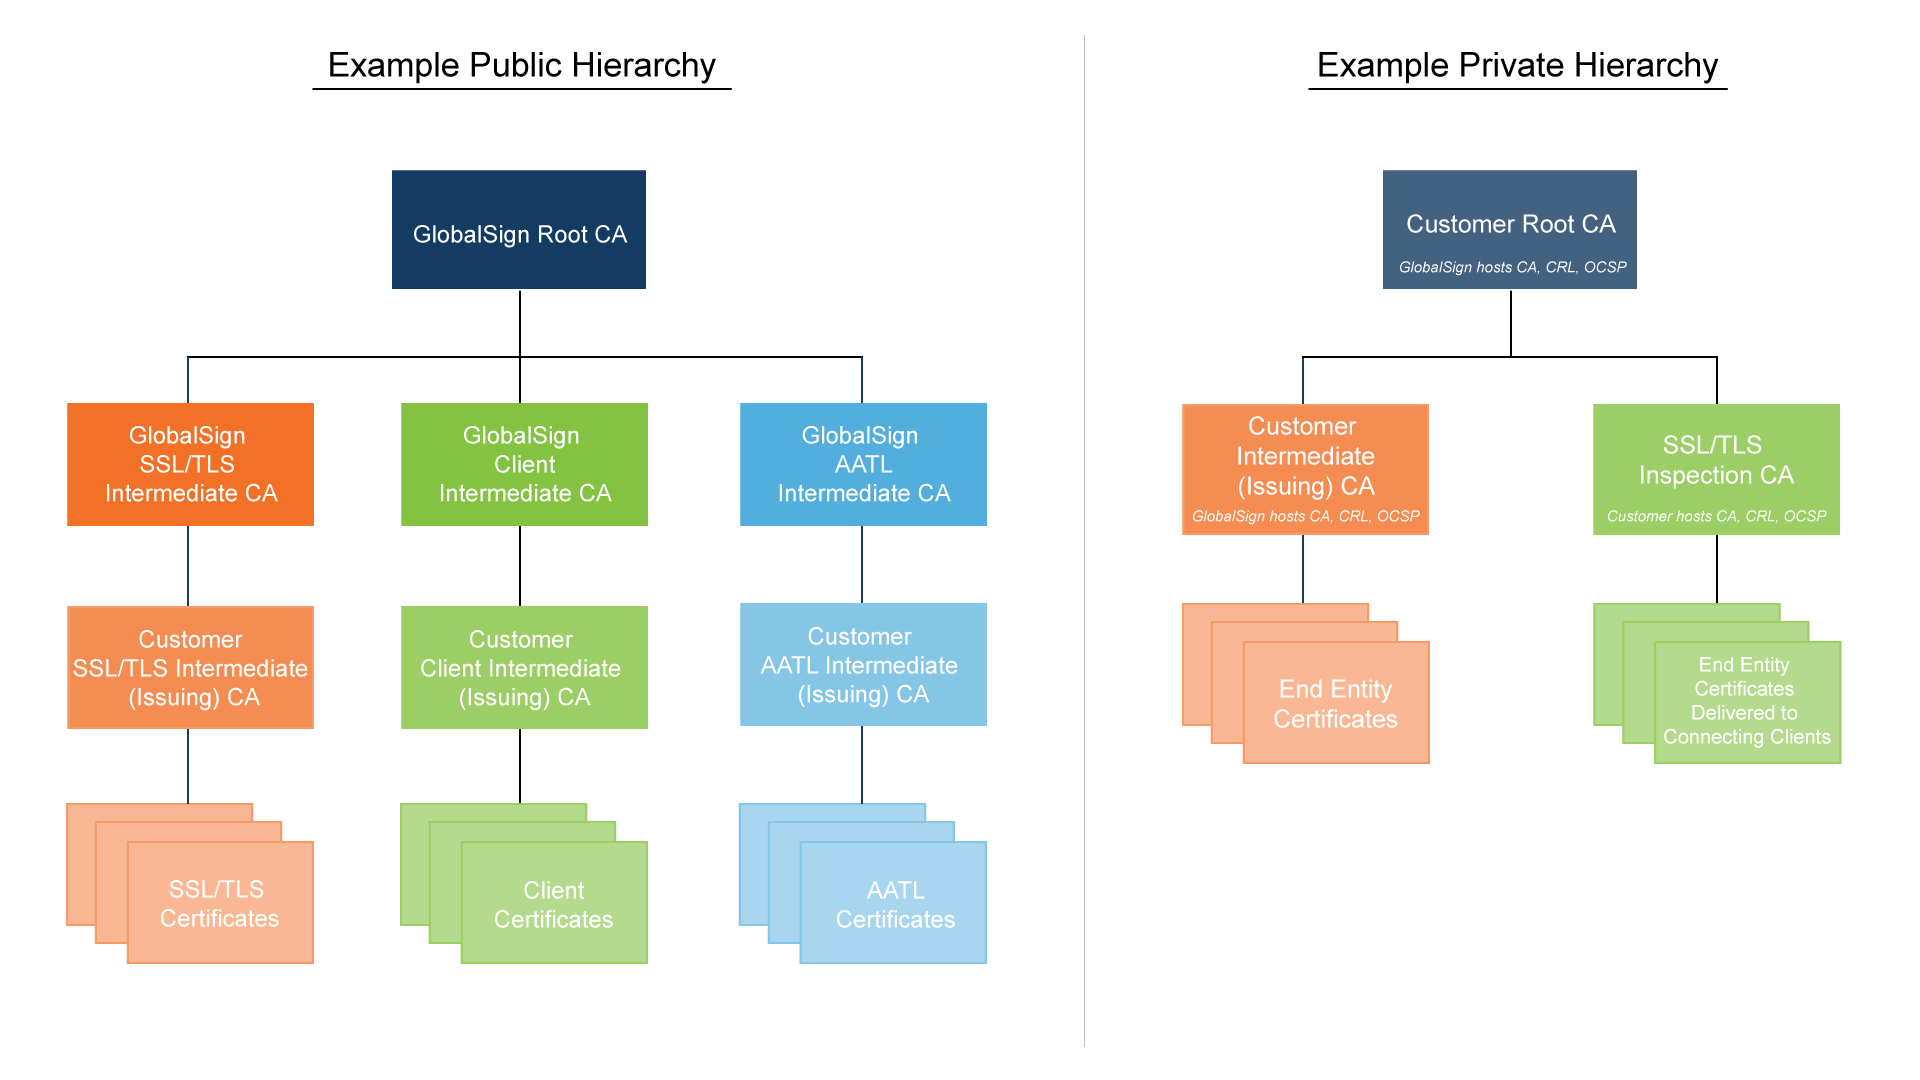
Примеры 1) промежуточного УЦ в открытой иерархии доверия и 2) частной иерархии, которая изолирована от открытой иерархии, со своим собственным корневым УЦ
Инфраструктура открытых ключей (PKI) традиционно имеет иерархическую структуру. В ней удостоверяющие центры (УЦ) связаны отношениями подчинённости. Все пользователи доверяют одному и тому же корневому (головному) УЦ, а каждый нижестоящий УЦ подчиняется более высокому в иерархии.
Но что, если мы хотим создать частную инфраструктуру PKI со своим собственным УЦ? Действительно, в некоторых ситуациях такие промежуточные или частные иерархии очень удобны на практике.
Типичные причины для создания промежуточной или частной иерархии
-
Аутентификация клиентов
Размещение и поддержка
Хостинг и сопровождение собственного УЦ компания может осуществлять самостоятельно или отдать на аутсорсинг. Многие компании берутся за развёртывание крупномасштабных систем PKI своими силами (инсорсинг), не имея необходимых ресурсов на это. Поскольку процесс требует капиталовложений, то лучше заранее оценить свои материальные ресурсы и финансовые возможности на настоящий момент и в ближайшие годы, экономический эффект от использования новой технологии, начальных затрат и стоимости функционирования системы.
Проведя такую оценку, некоторые организации вообще могут прийти к выводу, что инфраструктура открытых ключей им не нужна, а в их случае лучше применить другой инструментарий безопасности: например, VPN или программы шифрования файлов. Вместо всей инфраструктуры PKI иногда проще запустить только сервер сертификатов, который решает проблемы несанкционированного доступа к веб-контенту (IntranetSSL, см. выше).
Промежуточная или частная иерархия
В открытой иерархии все УЦ подчиняются корневому УЦ, открытый ключ которого встроен в общедоступное приложение, например, веб-браузер. В этом случае браузер может автоматически проверять валидность сертификатов, изданных всеми УЦ во всей иерархии, а также их издателей, что является бесспорным преимуществом.
Открытые иерархии обычно используются в тех случаях, когда требуется обмен информацией с неаффилированными сторонами или их аутентификация. Третьей доверенной стороной в данном случае выступает аутсорсинговый УЦ.
В случае частной иерархии конечный пользователь вручную добавляет открытый ключ корпоративного корневого УЦ в список доверенных ключей, встроенных в приложение. В этом случае вся ответственность за использование ключа ложится на самого пользователя. Частные иерархии больше подходят для закрытых сообществ, например, пользователей корпоративного портала.
Типичные примеры промежуточной или частной иерархии
- Выделенный частный корневой УЦ и иерархия (Private PKI)
GlobalSign может создавать и размещать частные иерархии, включая корневые и промежуточные. Они построены на той же защищённой инфраструктуре, которая используется для поддержки собственных корневых УЦ в открытой иерархии. - Фирменный частный промежуточный УЦ, центр выдачи сертификатов
Брендовые промежуточные УЦ создаются специально для конкретного клиента, с цепочкой доверия до корневого УЦ в открытой иерархии. Эти промежуточные узлы тоже могут размещаться и поддерживаться GlobalSign, что облегчает бремя управления PKI и экспертных знаний для внутренних команд. - Общий открытый корневой УЦ (платформа Managed PKI)
Хотя в определённых ситуациях требуются выделенные корневые УЦ и иерархии, большинство организаций может выполнить нормативные требования к сертификатам с помощью специализированных сервисов на платформе управления PKI (Managed PKI). Портал для управления сертификатами «всё в одном» обеспечивает расширенные возможностями выставления счетов, управления пользователями, отчетность и т. д. - Общий частный корневой УЦ (IntranetSSL)
Решение IntranetSSL, доступное через платформу управления PKI, обеспечивает экономичный способ выдачи и управления сертификатами SSL/TLS для внутренних серверов и приложений. Эти сертификаты выдаются от общего, непубличного Центра сертификации GlobalSign, поэтому могут включать конфигурации, которые форум CA/Browser запрещает использовать в публичных сертификатах (например, срок действия более трёх лет, внутренние имена серверов или зарезервированные IP-адреса). - Корень доверия IoT
Корни доверия IoT обладают той же гибкостью, что и традиционные корни доверия, но настроены на специфические требования IoT. Выделенные частные иерархии, фирменные общедоступные промежуточные УЦ, корневые центры в открытой или частной иерархии могут использоваться для защиты устройств, платформ, шлюзов и сетей IoT в зависимости от требуемого уровня доверия. - Особенная иерархия доверия
GlobalSign поддерживает практически любую конфигурацию иерархии. Если нужна модель, отличная от описанной выше, или сразу не совсем понятно, какая архитектура лучше всего подходит для специфической экосистемы, то это лучше обсудить со специалистом и консультантом, чтобы построить архитектуру доверия, которая соответствует конкретным потребностям.
Кажется, что отдавая свою иерархию доверия на аутсорсинг, вы понижаете уровень безопасности, но на практике выходит наоборот. Это гарантирует, что все компоненты УЦ должным образом защищены и настроены в соответствии с последними передовыми отраслевыми практиками. Дополнительное преимущество — экономия затрат и ресурсной нагрузки на внутренние команды для поддержки PKI. Только в некоторых редких случаях (например, проверка/дешифрование SSL) промежуточное звено должно размещаться у клиента.
Удостоверяющий центр это организация которая
Статья 13. Удостоверяющий центр
1. Удостоверяющий центр:
1) создает сертификаты ключей проверки электронных подписей и выдает такие сертификаты заявителям при условии идентификации заявителя. Идентификация заявителя проводится при его личном присутствии или посредством идентификации заявителя без его личного присутствия с использованием квалифицированной электронной подписи при наличии действующего квалифицированного сертификата либо посредством идентификации заявителя — гражданина Российской Федерации с применением информационных технологий без его личного присутствия путем предоставления информации, указанной в документе, удостоверяющем личность гражданина Российской Федерации за пределами территории Российской Федерации, содержащем электронный носитель информации с записанными на нем персональными данными владельца паспорта, включая биометрические персональные данные, или путем предоставления сведений из единой системы идентификации и аутентификации и информации из единой биометрической системы в порядке, установленном Федеральным законом от 27 июля 2006 года N 149-ФЗ «Об информации, информационных технологиях и о защите информации». При этом в случае, если физическое лицо для предоставления своих биометрических персональных данных в целях проведения идентификации без личного присутствия отказывается от использования шифровальных (криптографических) средств, указанных в части 19 статьи 14.1 Федерального закона от 27 июля 2006 года N 149-ФЗ «Об информации, информационных технологиях и о защите информации», удостоверяющий центр обязан отказать такому лицу в проведении указанной идентификации. Создание сертификатов ключей проверки электронных подписей и выдача таких сертификатов заявителям в отношении усиленных неквалифицированных электронных подписей также могут осуществляться при определении лица, подающего заявление в электронной форме без личного присутствия с использованием простой электронной подписи, ключ которой получен при личной явке в соответствии с правилами использования простой электронной подписи при обращении за получением государственных и муниципальных услуг в электронной форме, установленными Правительством Российской Федерации, и при условии организации взаимодействия удостоверяющего центра с единой системой идентификации и аутентификации, гражданами (физическими лицами) и организациями с применением прошедших в установленном порядке процедуру оценки соответствия средств защиты информации, либо с использованием усиленной неквалифицированной электронной подписи, сертификат ключа проверки которой создан и используется в инфраструктуре, обеспечивающей информационно-технологическое взаимодействие информационных систем, используемых для предоставления государственных и муниципальных услуг в электронной форме, в установленном Правительством Российской Федерации порядке, предусматривающем в том числе порядок проверки такой электронной подписи, и при условии организации взаимодействия физического лица с указанной инфраструктурой с применением прошедших в установленном порядке процедуру оценки соответствия средств защиты информации;
(в ред. Федеральных законов от 27.12.2019 N 476-ФЗ, от 04.08.2023 N 457-ФЗ)
(см. текст в предыдущей редакции)
1.1) осуществляет в соответствии с правилами подтверждения владения ключом электронной подписи подтверждение владения заявителем ключом электронной подписи, соответствующим ключу проверки электронной подписи, указанному им для получения сертификата ключа проверки электронной подписи;
(п. 1.1 введен Федеральным законом от 30.12.2015 N 445-ФЗ)
1.2) создает сертификаты ключей проверки электронной подписи и выдает такие сертификаты заявителям в отношении усиленной неквалифицированной электронной подписи, что может осуществляться при определении лица, подающего заявление в электронной форме без личного присутствия с использованием неквалифицированной электронной подписи, при создании и проверке которой применяются средства электронной подписи и средства удостоверяющего центра, прошедшие в установленном порядке процедуру соответствия требованиям, установленным в соответствии с частью 5 статьи 8 настоящего Федерального закона, при наличии действующего сертификата ключа проверки электронной подписи, который выдан тем же удостоверяющим центром и в том же порядке, при условии, что при ранее осуществленном обращении заявителя в этот удостоверяющий центр для создания сертификата ключа проверки электронной подписи и выдачи такого сертификата заявителю в отношении усиленной неквалифицированной электронной подписи идентификация заявителя была проведена удостоверяющим центром одним из способов, указанных в пункте 1 настоящей части, при условии, что создание и выдача заявителю каждого последующего сертификата ключа проверки электронной подписи осуществлялись удостоверяющим центром до истечения срока действия предыдущего сертификата ключа проверки электронной подписи. При этом удостоверяющим центром должно быть обеспечено, в том числе в соответствии с порядком, предусмотренным частью 7 настоящей статьи, хранение сведений, подтверждающих осуществление такой идентификации и ознакомление заявителя с сертификатом ключа проверки электронной подписи;
(п. 1.2 введен Федеральным законом от 04.08.2023 N 457-ФЗ)
2) устанавливает сроки действия сертификатов ключей проверки электронных подписей;
3) аннулирует выданные этим удостоверяющим центром сертификаты ключей проверки электронных подписей;
4) выдает по обращению заявителя средства электронной подписи, содержащие ключ электронной подписи и ключ проверки электронной подписи (в том числе созданные удостоверяющим центром) или обеспечивающие возможность создания ключа электронной подписи и ключа проверки электронной подписи заявителем;
5) ведет реестр выданных и аннулированных этим удостоверяющим центром сертификатов ключей проверки электронных подписей (далее — реестр сертификатов), в том числе включающий в себя информацию, содержащуюся в выданных этим удостоверяющим центром сертификатах ключей проверки электронных подписей, и информацию о датах прекращения действия или аннулирования сертификатов ключей проверки электронных подписей и об основаниях таких прекращения или аннулирования;
6) устанавливает порядок ведения реестра сертификатов, не являющихся квалифицированными, и порядок доступа к нему, а также обеспечивает доступ лиц к информации, содержащейся в реестре сертификатов, в том числе с использованием информационно-телекоммуникационной сети «Интернет»;
7) создает по обращениям заявителей ключи электронных подписей и ключи проверки электронных подписей;
8) проверяет уникальность ключей проверки электронных подписей в реестре сертификатов;
9) осуществляет по обращениям участников электронного взаимодействия проверку электронных подписей;
10) осуществляет иную связанную с использованием электронной подписи деятельность.
2. Удостоверяющий центр обязан:
1) информировать заявителей об условиях и о порядке использования электронных подписей и средств электронной подписи, о рисках, связанных с использованием электронных подписей, и о мерах, необходимых для обеспечения безопасности электронных подписей и их проверки;
(в ред. Федерального закона от 27.12.2019 N 476-ФЗ)
(см. текст в предыдущей редакции)
2) обеспечивать актуальность информации, содержащейся в реестре сертификатов, и ее защиту от неправомерного доступа, уничтожения, модификации, блокирования, иных неправомерных действий;
3) предоставлять безвозмездно любому лицу по его обращению в соответствии с установленным порядком доступа к реестру сертификатов информацию, содержащуюся в реестре сертификатов, в том числе информацию об аннулировании сертификата ключа проверки электронной подписи;
4) обеспечивать конфиденциальность созданных удостоверяющим центром ключей электронных подписей;
5) отказать заявителю в создании сертификата ключа проверки электронной подписи в случае, если не было подтверждено то, что заявитель владеет ключом электронной подписи, который соответствует ключу проверки электронной подписи, указанному заявителем для получения сертификата ключа проверки электронной подписи;
(п. 5 введен Федеральным законом от 30.12.2015 N 445-ФЗ)
6) отказать заявителю в создании сертификата ключа проверки электронной подписи в случае отрицательного результата проверки в реестре сертификатов уникальности ключа проверки электронной подписи, указанного заявителем для получения сертификата ключа проверки электронной подписи;
(п. 6 введен Федеральным законом от 30.12.2015 N 445-ФЗ)
7) незамедлительно информировать владельца квалифицированного сертификата о выявленных случаях приостановления (прекращения) технической возможности использования ключа электронной подписи, не предусмотренных соглашением сторон, или возникновения у аккредитованного удостоверяющего центра обоснованных сомнений в получении поручения от уполномоченного соглашением сторон лица об использовании ключа электронной подписи (при осуществлении аккредитованным удостоверяющим центром деятельности, предусмотренной частью 2.2 статьи 15 настоящего Федерального закона).
(п. 7 введен Федеральным законом от 27.12.2019 N 476-ФЗ)
2.1. Удостоверяющему центру запрещается указывать в создаваемом им сертификате ключа проверки электронной подписи ключ проверки электронной подписи, который содержится в сертификате ключа проверки электронной подписи, выданном этому удостоверяющему центру любым другим удостоверяющим центром.
(часть 2.1 введена Федеральным законом от 30.12.2015 N 445-ФЗ)
3. Удостоверяющий центр в соответствии с законодательством Российской Федерации несет ответственность за вред, причиненный третьим лицам в результате:
1) неисполнения или ненадлежащего исполнения обязательств, вытекающих из договора оказания услуг удостоверяющим центром;
2) неисполнения или ненадлежащего исполнения обязанностей, предусмотренных настоящим Федеральным законом.
4. Третьи лица на основании заключенного с удостоверяющим центром соглашения или на основании нормативного правового акта Российской Федерации наделяются полномочиями по приему заявлений на выдачу сертификатов ключей проверки электронной подписи, а также вручению сертификатов ключей проверки электронных подписей от имени этого удостоверяющего центра (далее — доверенные лица). При совершении порученных удостоверяющим центром действий доверенное лицо обязано идентифицировать заявителя при его личном присутствии.
(часть 4 в ред. Федерального закона от 04.08.2023 N 457-ФЗ)
(см. текст в предыдущей редакции)
5. Удостоверяющий центр, указанный в части 4 настоящей статьи, по отношению к доверенным лицам является головным удостоверяющим центром и выполняет следующие функции:
1) осуществляет проверку электронных подписей, ключи проверки которых указаны в выданных доверенными лицами сертификатах ключей проверки электронных подписей;
2) обеспечивает электронное взаимодействие доверенных лиц между собой, а также доверенных лиц с удостоверяющим центром.
6. Информация, внесенная в реестр сертификатов, подлежит хранению в течение всего срока деятельности удостоверяющего центра, если более короткий срок не установлен нормативными правовыми актами. В случае прекращения деятельности удостоверяющего центра без перехода его функций другим лицам он должен уведомить об этом в письменной форме владельцев сертификатов ключей проверки электронных подписей, которые выданы этим удостоверяющим центром и срок действия которых не истек, не менее чем за один месяц до даты прекращения деятельности этого удостоверяющего центра. В указанном случае после завершения деятельности удостоверяющего центра информация, внесенная в реестр сертификатов, должна быть уничтожена. В случае прекращения деятельности удостоверяющего центра с переходом его функций другим лицам он должен уведомить об этом в письменной форме владельцев сертификатов ключей проверки электронных подписей, которые выданы этим удостоверяющим центром и срок действия которых не истек, не менее чем за один месяц до даты передачи своих функций. В указанном случае после завершения деятельности удостоверяющего центра информация, внесенная в реестр сертификатов, должна быть передана лицу, к которому перешли функции удостоверяющего центра, прекратившего свою деятельность.
7. Порядок реализации функций удостоверяющего центра, осуществления его прав и исполнения обязанностей, определенных настоящей статьей, устанавливается удостоверяющим центром самостоятельно, если иное не установлено настоящим Федеральным законом и иными федеральными законами или принимаемыми в соответствии с ними нормативными правовыми актами либо соглашением между участниками электронного взаимодействия.
(в ред. Федерального закона от 30.12.2015 N 445-ФЗ)
(см. текст в предыдущей редакции)
8. Договор об оказании услуг удостоверяющим центром, осуществляющим свою деятельность в отношении неограниченного круга лиц с использованием информационной системы общего пользования, является публичным договором.
Удостоверяющий центр (УЦ): что такое, зачем нужен
Закон гласит: удостоверяющий центр это учреждение, где создают и выдают сертификаты ключей проверки электронных подписей.
Производство ЭП для юридических и физических лиц – основная деятельность таких центров. Удостоверяющий центр работает сразу в трёх сферах: IT-разработки и технологии, право и интернет-безопасность. УЦ конфиденциально хранит информацию об ЭП пользователей и их личные данные.
УЦ должен обладать лицензиями и разрешительными документами Минкомсвязи, ПФР, Росстата, ФНС и ФСБ, чему его обязывает закон.
С 1 июля 2020 года, согласно вступившим в силу поправкам в закон 36-ФЗ, удостоверяющий центр очно удостоверяет личность будущего пользователя ЭП – отныне это УЦ должен соблюдать неукоснительно.
УЦ с помощью криптографических программ обеспечивает достоверность и точность использования ЭП в документоообмене через интернет.
Авторитетный и универсальный удостоверяющий ЭП центр должен выпускать все их разновидности. Подписи такого центра должны быть пригодны для работы на всех торговых интернет-площадках.
Наконец, удостоверяющий центр выполняет функцию доверенного лица между всеми участниками электронного документооборота.
Госорганы, предприниматели и обычные граждане должны быть уверены, что удостоверяющий центр делает это честно. Для этого в новых поправках в закон 63-ФЗ серьёзно повышены требования к центрам.
Планируется, что количество центров уменьшится – с существующих нескольких сотен до пары десятков. Вдобавок намного увеличится надёжность каждого оставшегося работать центра. По новым правилам центры обязаны обладать капиталом в размере от 1 млрд рублей. Если действующему центру не удастся получить аккредитацию согласно новым законам, то этот УЦ проработает лишь до 1 июля 2021 года.
Центр, тот, что планирует работу в соответствии с поправками к закону 63-ФЗ, будет получать аккредитацию в две ступени: в уполномоченном госоргане и в правительственной комиссии.
Всероссийский удостоверяющий центр Такском — один из крупнейших в России. Оказывает все виды услуг по выпуску и обслуживанию электронных подписей для юридических и физических лиц. На сегодняшний день центром выдано несколько миллионов электронных подписей для представления отчетности через Интернет в ФНС, ПФР, ФСС, Росстат и др.
Что такое удостоверяющий центр
Удостоверяющим центром (УЦ) может быть юридическое лицо или индивидуальный предприниматель, обеспечивающие создание, выдачу и обслуживание сертификатов электронной подписи, а также выполняющие другие функции, предписанные Федеральным законом 06.04.2011 №63-ФЗ «Об электронной подписи».
К прочим функциям удостоверяющего центра относятся выдача средств электронной подписи, создание ключа электронной подписи и ключа проверки электронной подписи, ведение реестра выданных и аннулированных ключей проверки электронной подписи.
Помимо этого, крупные удостоверяющие центры часто предоставляют клиентам дополнительные услуги, связанные с применением электронной подписи. Например, аккредитованный удостоверяющий центр «Инфотекс Интернет Траст» также является оператором электронного документооборота и сдачи электронной отчётности, оказывает услуги технической поддержки, необходимой в процессе установки и использования сертификатов и взаимодействия с информационными системами, создаёт современные решения для применения мобильной электронной подписи.
Какие сертификаты выпускает удостоверяющий центр
Электронная подпись бывает простой, усиленной неквалифицированной и усиленной квалифицированной.
Для получения простой ЭЦП не нужно обращаться в УЦ, потому что для её создания не используются криптографические механизмы.
Удостоверяющие центры выдают усиленную неквалифицированную (НЭП) и усиленную квалифицированную (КЭП) электронную подпись, которые создаются методом криптографического преобразования информации.

НЭП и КЭП имеют наивысшую степень защиты и достоверности информации. Но только КЭП признается юридически равнозначной обычной подписи на бумаге от руки без необходимости заключения дополнительных соглашений между участниками электронного взаимодействия.
Квалифицированный сертификат и ключи ЭЦП создаются при помощи сертифицированных ФСБ России криптографических средств, поэтому получить квалифицированный сертификат электронной подписи можно только у владельцев таких программно-аппаратных комплексов — аккредитованных удостоверяющих центров.
Требования к УЦ
Чтобы иметь право на выпуск квалифицированных сертификатов, УЦ должен быть аккредитован Минкомсвязью РФ. Наличие аккредитации уполномоченного федерального органа говорит о легальности выдачи такими удостоверяющими центрами квалифицированных сертификатов электронной подписи.
УЦ получает аккредитацию Минкомсвязи, если соответствует определённым условиям, одно из которых заключается в том, что средства криптографического преобразования информации, которые он использует для создания сертификатов ЭЦП, должны иметь подтверждение соответствия требованиям федерального органа исполнительной власти в области обеспечения безопасности.
Требования к аккредитованным удостоверяющим центрам регламентируются приказом Министерства связи и массовых коммуникаций Российской Федерации от 23 ноября 2011 года №320 «Об аккредитации удостоверяющих центров».
«Инфотекс Интернет Траст» — один из крупнейших аккредитованных Минкомсвязью УЦ России, деятельность которого регламентирована требованиями Федерального закона «Об электронной подписи» от 06.04.2011.
Как получить электронную подпись в 2022 году
В результате изменений в законодательстве с начала января 2022 года индивидуальные предприниматели, частные нотариусы и руководители юридических лиц должны получать сертификаты электронной подписи в Удостоверяющем центре ФНС при личном обращении в организацию.
Работники компаний и индивидуальных предпринимателей могут по-прежнему обращаться в коммерческие аккредитованные удостоверяющие центры за сертификатами ЭЦП, но полученные сертификаты будут действительны только до конца 2022 года. С 1 марта указанные выше категории клиентов могут получить в аккредитованном удостоверяющем центре сертификат физического лица, предъявив для его получения электронную доверенность. В дальнейшем планируется использовать именно такой порядок получения сертификатов сотрудниками юридических лиц и ИП.
Аккредитованный удостоверяющий центр «Инфотекс Интернет Траст» работает в соответствии с новыми требованиями законодательства. Мы создаём, выдаём и обслуживаем сертификаты ключей электронной подписи для всех доступных коммерческим УЦ категорий заявителей. У нас вы можете приобрести квалифицированную ЭЦП для государственных порталов, электронных торговых площадок и систем электронного документооборота, а также заказать услуги технического обслуживания сертификатов, полученных в УЦ ФНС.